Actualidad
El espionaje a Jordi Sànchez: qué autorizó el Supremo
El testimonio confirmó el alcance de las autorizaciones, pero dejó sin respuesta los ataques detectados entre 2015 y 2017.

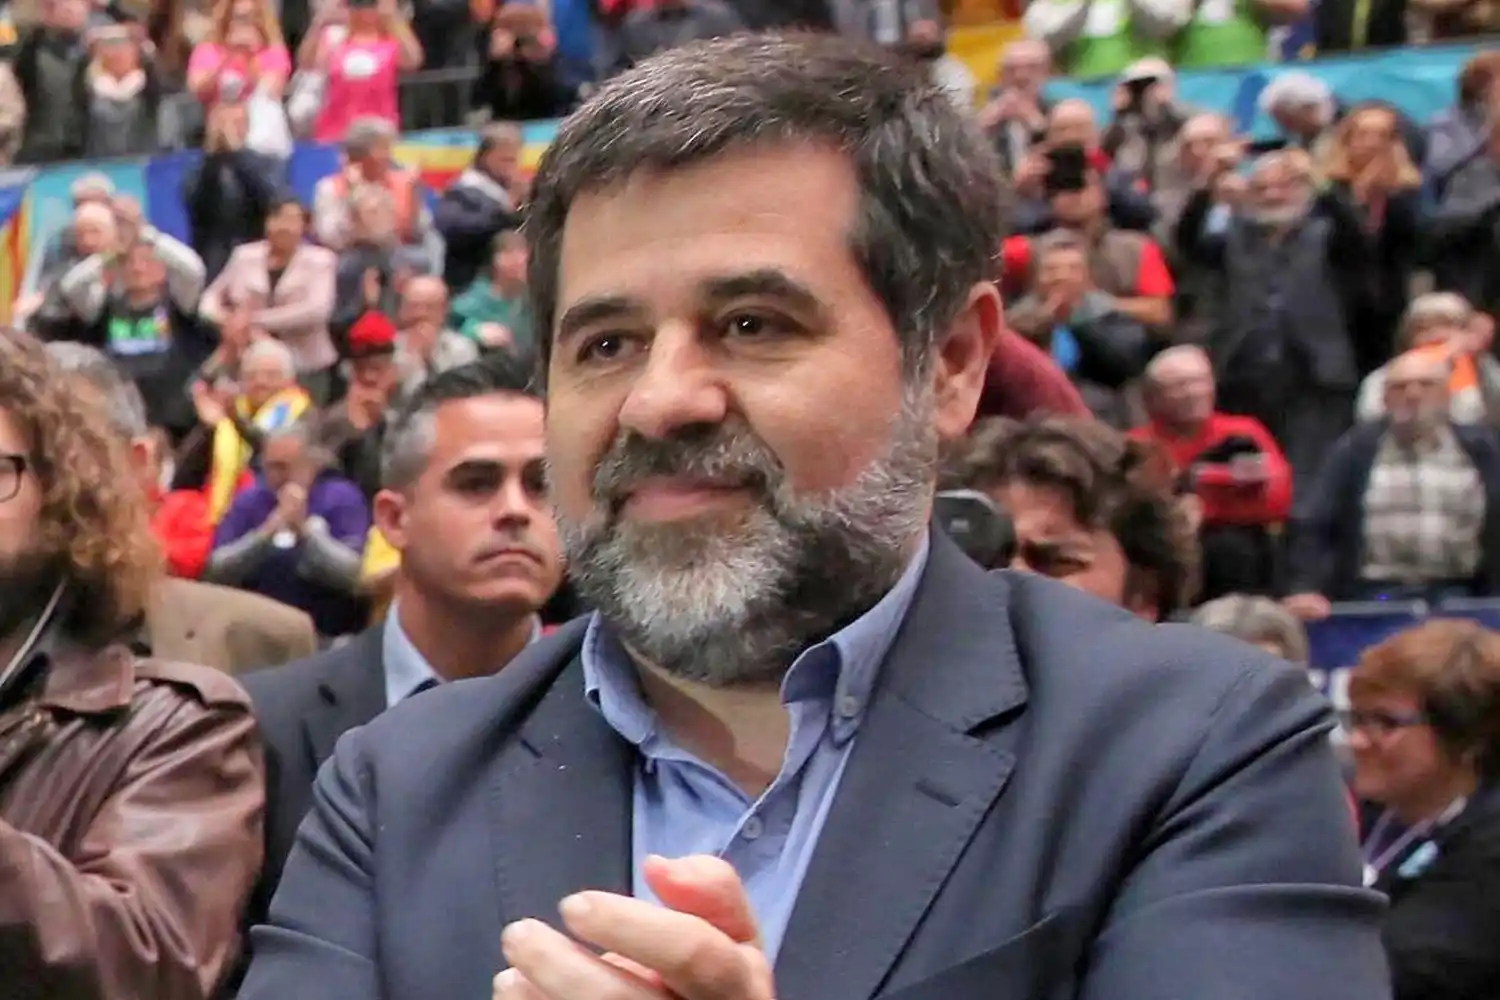
Foto de Generalitat de Catalunya, dominio público (atribución requerida a la Generalitat de Catalunya).
La directora del Centro Nacional de Inteligencia (CNI), Esperanza Casteleiro, reconoció ante una jueza que el organismo espió con Pegasus a Jordi Sànchez y Elisenda Paluzie durante 2019 y 2020, con autorización del Tribunal Supremo. Su declaración, sin embargo, no aclaró quién estuvo detrás de las intrusiones anteriores que los Mossos d’Esquadra detectaron en el móvil de Sànchez, algunas de ellas entre 2015 y 2017. El caso reúne así dos hechos distintos: operaciones reconocidas y avaladas judicialmente, y ataques forenses cuya autoría y cobertura legal no quedaron aclaradas en la comparecencia.
La diferencia de fechas es central. Los autos del Supremo remitidos a la instructora autorizan interceptaciones en distintos periodos de 2019 y 2020; el análisis policial, en cambio, sitúa infecciones en el teléfono del expresidente de la Assemblea Nacional Catalana (ANC) desde 2015 y hasta 2020. Casteleiro se remitió a la información desclasificada y a esas resoluciones, pero evitó responder sobre los episodios que quedaban fuera de lo que el Gobierno le había permitido revelar. El aval judicial conocido no despeja, por sí solo, el origen de los ataques anteriores.
Qué reconoció la directora del CNI ante la jueza
Casteleiro compareció como testigo por videoconferencia ante la titular del Juzgado de Instrucción número 23 de Barcelona, que investiga el espionaje con Pegasus a antiguos responsables de la ANC. La directora confirmó que Sànchez y Paluzie habían sido objeto de operaciones del CNI durante 2019 y 2020, periodos cubiertos por autos del magistrado del Tribunal Supremo encargado del control judicial de los servicios de inteligencia. La admisión constituye una confirmación oficial de que hubo vigilancia, pero no una explicación completa de su alcance ni de los motivos concretos que la sustentaron.
La comparecencia se produjo después de que el Consejo de Ministros remitiera a la jueza dos resoluciones del Supremo y autorizara a Casteleiro a declarar sobre esa información reservada. Los documentos incluyen partes suprimidas porque contienen datos considerados sensibles. Por eso, el material conocido permite establecer que existieron autorizaciones para interceptar comunicaciones en determinados periodos, pero no ofrece una descripción íntegra de sus fundamentos o condiciones. Los autos acreditan un aval para intervalos concretos; no equivalen a una autorización general e indefinida para vigilar a una persona.
La testigo también se remitió a los límites de la desclasificación al responder sobre Pegasus. No explicó el funcionamiento del programa en estos casos ni contestó a preguntas sobre ataques anteriores a las fechas autorizadas, al considerar que esos asuntos seguían protegidos por el secreto. La declaración, por tanto, aclaró una parte de la investigación y dejó otra en suspenso. Para la jueza, la cuestión no era únicamente si hubo espionaje, sino cómo encajan las fechas identificadas por los peritos con los periodos que aparecen en las resoluciones judiciales.
La distancia entre las autorizaciones y las infecciones detectadas
El informe pericial de los Mossos d’Esquadra, conocido en noviembre de 2024, corroboró infecciones con Pegasus en los teléfonos de Sànchez, Paluzie y Sònia Urpí entre 2015 y 2020. En el caso de Sànchez, el análisis ratificó 19 intrusiones entre septiembre de 2015 y julio de 2020. La mayoría se concentró entre 2015 y 2017, antes de que el entonces presidente de la ANC entrara en prisión preventiva por el proceso independentista. La serie también incluye una intrusión posterior, en julio de 2020, cuando disfrutaba de uno de sus primeros permisos penitenciarios.
La comparación temporal plantea una cuestión que la declaración de Casteleiro no resolvió. Si los autos conocidos cubren periodos de 2019 y 2020, las infecciones detectadas en años anteriores quedan fuera de esas autorizaciones. Eso no permite concluir quién las ordenó ni atribuirlas automáticamente al CNI: el análisis forense acredita actividad compatible con el uso del programa, mientras que la identificación del responsable requiere otra clase de prueba. Detectar una infección y determinar quién la ejecutó son pasos distintos, y la información disponible no los convierte en una misma conclusión.
Según el relato de Sànchez, la mayor parte de los ataques se produjo desde septiembre de 2015 hasta el 13 de octubre de 2017, dos días antes de su entrada en prisión preventiva. La pericial de los Mossos confirmó 19 intrusiones en el conjunto del periodo analizado, mientras que el propio Sànchez había hablado de 26 ataques apoyándose en análisis de Citizen Lab y Amnistía Internacional. Son cifras procedentes de evaluaciones distintas: no conviene sumarlas ni tratarlas como si midieran exactamente lo mismo. La diferencia ilustra que los recuentos dependen de los dispositivos examinados, las pruebas disponibles y el criterio técnico aplicado.
Qué significa que el Supremo diera su aval
El control judicial del CNI corresponde a un magistrado del Tribunal Supremo, que puede autorizar determinadas medidas de interceptación de comunicaciones. En este caso, los documentos remitidos a la instructora recogen autorizaciones para vigilar a Sànchez y Paluzie en distintos momentos de 2019 y 2020. La presencia de una resolución judicial distingue esos episodios de los ataques detectados en otros años, sobre los que la directora no ofreció información. El dato confirma la existencia de un control previo para las operaciones reconocidas, pero la documentación parcialmente reservada limita lo que puede saberse desde fuera.
La autorización tampoco responde por sí sola a todas las preguntas que plantea una investigación penal. No revela en los fragmentos conocidos qué información concreta se buscaba, qué comunicaciones se llegaron a interceptar ni qué uso se hizo de los datos obtenidos. Esos aspectos pueden depender del contenido completo de los autos y de las diligencias judiciales, pero parte de esa información está clasificada. El aval acredita una decisión judicial para un alcance temporal determinado; no despeja automáticamente la controversia sobre las intrusiones no cubiertas por esos periodos.
Los autos contienen fragmentos suprimidos por razones de seguridad, y Casteleiro solo podía hablar de la información que el Gobierno había desclasificado. Ese marco explica por qué su testimonio no se convirtió en una reconstrucción técnica completa del espionaje. También deja un límite importante para interpretar la noticia: el reconocimiento oficial se refiere a las operaciones autorizadas de 2019 y 2020, no a todas las infecciones detectadas por los Mossos. La investigación debe mantener separadas ambas capas hasta que las pruebas permitan establecer si existe una conexión entre ellas.
Pegasus y las pruebas encontradas en los móviles
Pegasus es un programa de vigilancia desarrollado por la empresa israelí NSO Group y comercializado únicamente a gobiernos, según la información del caso. Su presencia en un teléfono puede permitir el acceso a comunicaciones y otros datos del dispositivo, pero el hallazgo de rastros técnicos no identifica por sí mismo al operador. La investigación forense de los Mossos examinó teléfonos vinculados a antiguos responsables de la ANC y corroboró infecciones en varios de ellos. Ese trabajo aporta evidencia sobre los dispositivos y las fechas, aunque la atribución institucional depende de otros elementos.
Los ataques no requieren siempre que la persona abra un enlace o instale algo de forma consciente. En uno de los episodios atribuidos al teléfono de Paluzie, el mensaje empleado habría funcionado con un mecanismo de cero clics: la infección podía producirse sin que la usuaria realizara ninguna acción. En otros mensajes localizados en sus dispositivos, en cambio, Paluzie accedió a enlaces porque creyó que conducían a noticias. La diferencia importa porque muestra que no todos los ataques dejan el mismo rastro ni dependen del mismo gesto, y que no se puede deducir una conducta del usuario a partir de la mera infección.
En los teléfonos de Paluzie, los análisis policiales detectaron cuatro ataques. La documentación difundida describe mensajes asociados a episodios de 2019 y 2020, en un periodo que coincidió con la sentencia del procés y con procesos internos de la ANC. La interceptación de sus comunicaciones se sitúa en cuatro ocasiones, aunque los detalles disponibles sobre cada terminal y las fechas concretas no se presentan de forma idéntica en todas las informaciones del caso. La conclusión sólida es más acotada: hubo cuatro ataques corroborados en los dispositivos examinados, pero los datos públicos no permiten reconstruir cada operación con el mismo nivel de detalle.
El contexto político y el alcance de la investigación
Sànchez presidía la ANC durante la mayoría de las intrusiones tempranas que recoge la pericial. Después fue encarcelado preventivamente en el marco de la causa del procés. La cronología ha llevado a destacar que los ataques comenzaron antes de que ingresara en prisión y antes de que fuera objeto de investigación judicial por los hechos del 1 de octubre, según los datos publicados sobre el informe policial. Esa secuencia sitúa el espionaje en un momento de fuerte tensión política, aunque el contexto no basta para establecer quién ordenó cada infección ni cuál fue el propósito concreto de cada operación.
El espionaje investigado no se limita a Sànchez y Paluzie. La causa de Barcelona incluye también a Sònia Urpí y a otros antiguos miembros de la dirección de la ANC, entre ellos Jordi Domingo y Arià Bayé, según la información sobre el procedimiento. Urpí explicó que su teléfono recibió dos ataques en junio de 2020, coincidiendo con su elección como secretaria nacional de la entidad. La pericial de los Mossos corroboró infecciones en su móvil dentro del intervalo general de 2015 a 2020, aunque el material conocido no permite extender a cada persona las mismas conclusiones que para Sànchez.
La coincidencia del espionaje con gobiernos centrales de distinto signo también forma parte del contexto: las intrusiones detectadas atraviesan etapas de ejecutivos del PP y del PSOE. Ese dato no demuestra continuidad operativa ni permite atribuir cada ataque a un Gobierno. Sí impide reducir el calendario a un único mandato y obliga a distinguir entre la fecha de una infección, la identidad de quien la realizó y la responsabilidad política o institucional que pueda establecerse mediante pruebas. La cronología amplía el marco del caso, pero no sustituye la atribución judicial.
La comparecencia y los límites de lo desclasificado
La jueza pidió al Consejo de Ministros que autorizara a la directora del CNI a revelar información reservada relacionada con los hechos. Casteleiro había dirigido el organismo desde mayo de 2022, cuando sustituyó a Paz Esteban tras la dimisión de esta en medio del escándalo Pegasus. Antes, entre 2020 y 2022, había sido secretaria de Estado de Defensa. La autorización gubernamental para declarar no implicó que todo el material quedara abierto al público: la comparecencia se limitó a la información desclasificada y los autos remitidos conservaron partes ocultas.
La reserva condicionó especialmente las preguntas sobre las infecciones de 2015 a 2017. La acusación particular planteó por qué el teléfono de Sànchez había sido objeto de ataques en esos años, pero Casteleiro no respondió sobre episodios que, según indicó, afectaban a información clasificada. De ese modo, la declaración no confirmó que el CNI realizara las intrusiones anteriores ni descartó que hubiera existido actividad del organismo fuera de los periodos autorizados conocidos. La falta de respuesta no equivale a una confirmación; deja la cuestión pendiente de esclarecimiento.
El caso se enmarca en una controversia más amplia por el uso de Pegasus contra dirigentes independentistas. En 2022, Paz Esteban reconoció ante el Congreso el espionaje autorizado a 18 personas, mientras que el independentismo sostenía que las víctimas ascendían a 65. Esas cifras pertenecen a un debate más amplio y no son un recuento específico de la causa de Sànchez. Aun así, muestran por qué cada confirmación oficial y cada informe pericial se examinan con atención: el volumen de afectados, la identidad de los operadores y los límites del control institucional siguen siendo asuntos distintos.
Una investigación que aún debe separar los hechos
Paz Esteban está investigada en cinco causas distintas relacionadas con ataques con Pegasus, a raíz de querellas de personas afectadas por el espionaje al independentismo. Casteleiro, por su parte, también ha declarado como testigo en procedimientos sobre otros afectados, entre ellos el diputado de ERC Josep Maria Jové y la eurodiputada Diana Riba. Además, estaba citada para declarar en otra causa sobre ataques al exdiputado europeo Jordi Solé y al abogado Andreu Van den Eynde. La multiplicación de procedimientos refleja que el caso Pegasus se ha investigado en causas separadas, con víctimas y pruebas propias.
Para la causa sobre los antiguos dirigentes de la ANC, la tarea pendiente consiste en encajar tres piezas sin confundirlas: los rastros técnicos hallados en los móviles, las autorizaciones judiciales reconocidas para 2019 y 2020, y la atribución de los ataques anteriores. La comparecencia de Casteleiro fortaleció la primera confirmación institucional sobre los periodos autorizados, pero no resolvió la parte más controvertida de la cronología. Tampoco los informes forenses, por sí solos, identifican quién manejó el programa o bajo qué orden actuó.
El valor del testimonio está, por tanto, tanto en lo que confirmó como en el límite que dejó expuesto. Hubo operaciones de vigilancia reconocidas contra Sànchez y Paluzie con aval del Supremo en 2019 y 2020; los Mossos detectaron, además, infecciones en fechas anteriores y posteriores, con 19 intrusiones corroboradas en el teléfono de Sànchez entre 2015 y 2020. La distancia entre ambos conjuntos de hechos sigue siendo el núcleo sin aclarar. Resolverla exige determinar si las intrusiones fueron parte de las operaciones autorizadas o si tuvieron otro origen, una respuesta que la declaración de la directora no proporcionó.


¿Cuáles son las mejores armas de Apex Legends? Tier list Temporada 30

Por qué desaparecen los pisos de alquiler en España: el efecto de los decretos de vivienda

¿Dónde golpeará más fuerte la lluvia este fin de semana en España?

¿Por qué Francia congela los salarios públicos y frena las pensiones?

¿Por qué unos robots con IA saltaron a un horno de acero fundido?

¿Cuánto vivimos? La esperanza de vida mundial regresa a los 73,3 años

¿Por qué el Supremo israelí permite competir a los partidos árabes?

¿Qué cambia con la nueva pista de China en el mar de China Meridional?

¿Por qué el GP de Baréin se corre en Malasia? Leclerc manda en Sepang

¿Por qué Telecinco firma su peor septiembre histórico al caer al 8,4%?

 Actualidad
¿Qué se sabe hoy de los terremotos de Venezuela y cómo sigue el país?

 Salud
¿Por qué me duelen las piernas por dentro? Causas, síntomas y alertas

 Naturaleza
¿Dónde siguen activos los incendios en España este 28 de septiembre?

 Actualidad
¿Qué pasó con el terremoto de Colombia? Balance, víctimas y réplicas

 Economía
¿Cómo funciona la nueva cuenta de Revolut al 3,51% TAE en España?

 Actualidad
San Miguel 2026: fecha, día de la semana y santoral

 Actualidad
¿Cuánto cuesta el desfile de la Fiesta Nacional en Madrid en 2026?

 Economía
¿Cuándo llega Kaufland a España y qué ciudades tendrán compra online?

 Ocio
¿Cuándo es Halloween 2026 en España y qué día se celebra este año?

 Actualidad
Calendario laboral 2026: ¿cuántos días festivos tendrás en España?

 Salud
¿Por qué mi sudor huele mal y antes no? Causas y cuándo preocuparse

 Ocio
¿Cómo queda la Liga Endesa? Fichajes, bajas y renovaciones 2026-27