
Tecnología
¿Qué se sabe del supuesto robo de datos del FBI por ShinyHunters?
ShinyHunters asegura haber obtenido datos sensibles de agentes del FBI, mientras la agencia investiga una intrusión ligada a su portal de empleo.

Resumen
- ShinyHunters difundió una muestra con datos atribuidos a unos 5.000 agentes
- El FBI confirma una intrusión ligada a FBIjobs.gov, pero no su alcance total
- Parte de los registros parece auténtica, aunque su origen sigue sin probarse
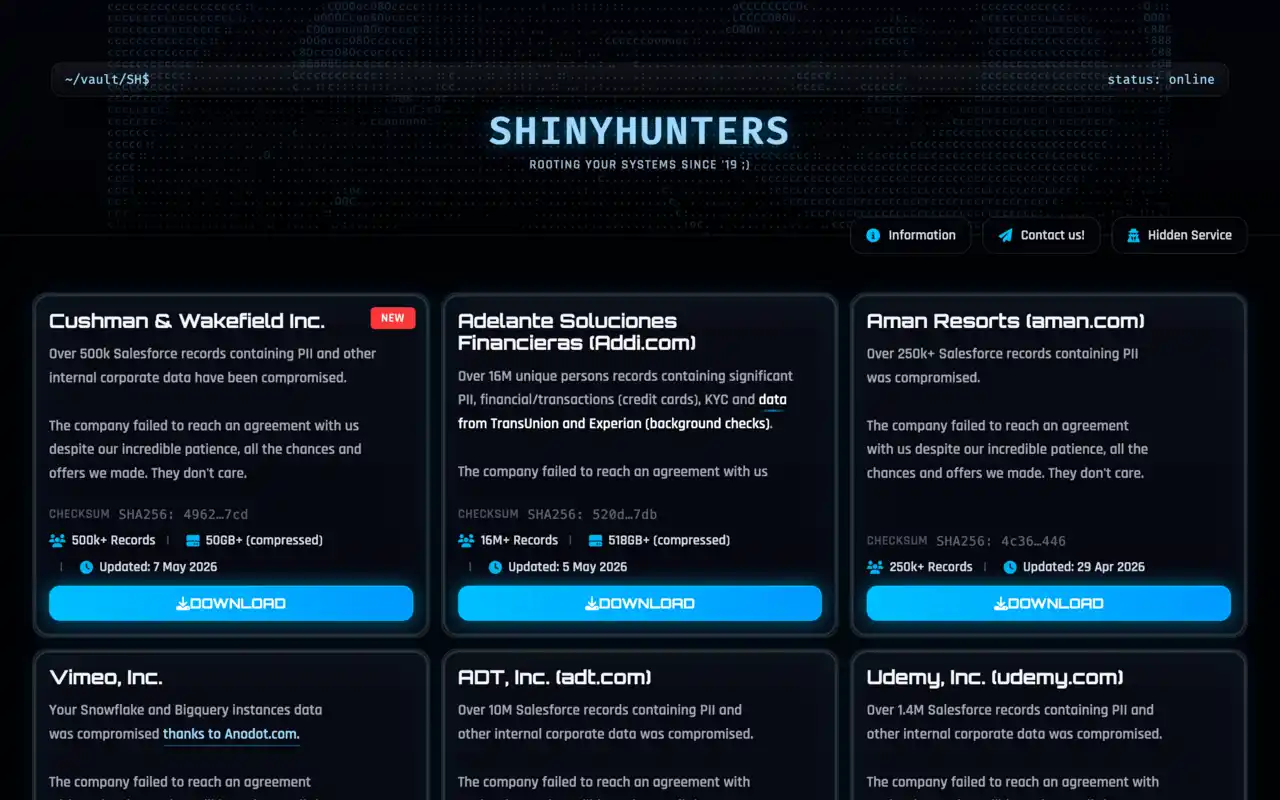
El grupo de extorsión digital ShinyHunters afirma haber comprometido sistemas vinculados al FBI y obtenido información de agentes, antiguos empleados y personas que solicitaron trabajo en la agencia estadounidense. Entre los datos mostrados como prueba aparecen nombres, domicilios particulares, números de la Seguridad Social de Estados Unidos, destinos profesionales y, en algunos casos, nombres de familiares. El grupo difundió una muestra correspondiente, según su versión, a unos 5.000 agentes.
Hay, sin embargo, una diferencia importante entre comprobar que determinados datos son reales y demostrar de dónde salieron. Parte de los registros ha podido contrastarse y algunos detalles parecen coincidir, pero no está demostrado que toda la información proceda de los sistemas internos del FBI ni que la dimensión del robo sea la proclamada por ShinyHunters. El propio FBI ha reconocido que investiga una actividad no autorizada que afecta a FBIjobs.gov, su portal de empleo. Esa es, por ahora, la parte oficialmente confirmada.
Una muestra con datos especialmente sensibles
ShinyHunters sostiene que posee información de «casi todos» los agentes del FBI y de personas que presentaron una candidatura para trabajar en la institución. La afirmación es enorme y permanece sin verificar en esos términos. Lo que sí existe es una muestra suficientemente concreta como para que el episodio no pueda despacharse como otra fanfarronada cualquiera de la ciberdelincuencia.
La información examinada contiene nombres, direcciones particulares, números de la Seguridad Social, asignaciones profesionales y datos familiares. Parte de esos registros fue comparada con información procedente de bases de datos y filtraciones anteriores. En algunos casos aparecieron coincidencias, incluido uno relacionado con el director del FBI, Kash Patel.
Ese matiz importa bastante. Un número de la Seguridad Social estadounidense no es un simple dato administrativo: funciona como uno de los identificadores fundamentales para trámites financieros y oficiales. Unido a una dirección, un puesto concreto dentro del FBI y nombres del entorno familiar, el resultado puede convertirse en una ficha personal extraordinariamente valiosa para delincuentes.
Qué servicios dice haber comprometido ShinyHunters
En su comunicado, el grupo aseguró haber accedido a servicios relacionados con Criminal Justice, recursos humanos y Medlink, entre otros. También afirmó haber conseguido información de empleados actuales y antiguos, además de aspirantes a puestos dentro de la agencia. Ninguna de esas afirmaciones sobre el alcance interno ha sido confirmada públicamente por el FBI.
ShinyHunters ha vinculado asimismo el incidente al portal de contratación de la agencia. Como supuesto indicio del ataque mostró una captura de FBIjobs.gov aparentemente alterado. La autenticidad de esa imagen no ha quedado establecida, aunque tanto el sitio de empleo como el portal de candidatos a agente especial sufrieron una interrupción y aparecieron temporalmente fuera de servicio.
Otros informes especializados recogen una afirmación todavía más concreta del grupo: habría aprovechado una vulnerabilidad desconocida previamente en Oracle PeopleSoft para acceder al entorno asociado al portal de empleo. Por el momento no hay confirmación independiente de ese supuesto agujero de seguridad ni evidencia pública suficiente para reconstruir técnicamente el ataque. Dicho de otro modo, ShinyHunters ha contado una historia bastante detallada; falta demostrar que sucedió exactamente así.
Qué ha confirmado realmente el FBI
La respuesta pública de la agencia estadounidense ha sido deliberadamente estrecha. El FBI asegura estar al corriente de las informaciones sobre actividad no autorizada que afecta a FBIjobs.gov y afirma que investiga el incidente. No ha confirmado que su red interna haya sido penetrada, que ShinyHunters posea datos de prácticamente toda su plantilla ni que hayan quedado comprometidos los diferentes servicios mencionados por los atacantes.
Ese lenguaje resulta relevante. En una organización del tamaño del FBI, comprometer una aplicación de contratación conectada a información de empleados o candidatos no equivale necesariamente a entrar en las redes donde se almacenan expedientes de investigaciones, inteligencia o documentación operativa. Puede existir una brecha seria sin que exista, al mismo tiempo, un acceso general al corazón informático de la agencia.
Por eso hablar sin matices de un «hackeo completo del FBI» sería adelantarse a las pruebas disponibles. Existe una investigación oficial y existe una muestra de datos aparentemente auténticos, pero sigue sin conocerse con certeza el sistema concreto del que procedieron.
Los 5.000 registros tampoco prueban todo el robo
La muestra difundida por ShinyHunters es presentada por el propio grupo como una pequeña parte de una base mucho mayor. Esa relación tampoco está demostrada. Un atacante puede poseer miles de registros auténticos y exagerar después tanto su procedencia como el volumen total del material obtenido; es una dinámica conocida dentro de los ataques de robo de datos y extorsión.
Hay otra posibilidad que todavía no puede descartarse: que una parte de los datos auténticos proceda de filtraciones anteriores o de diferentes fuentes combinadas. Varios registros pueden coincidir con información previamente comprometida. Esa comprobación demuestra que algunos datos parecen correctos, no que todos fueran extraídos ahora de una única base del FBI.
La procedencia es, de hecho, una de las cuestiones decisivas. Si se acredita que la información salió directamente de sistemas del FBI en este ataque, el episodio alcanzaría una dimensión muy distinta a la de una colección construida con datos antiguos, una plataforma externa comprometida o información procedente exclusivamente del sistema de contratación.
Una represalia contra el FBI, según los atacantes
ShinyHunters ha presentado el supuesto ataque como una respuesta a una advertencia publicada por el FBI el 15 de mayo de 2026. En aquel documento, la agencia describió al grupo como una organización dedicada a grandes robos de información y a la extorsión, después de un ataque relacionado con una plataforma educativa que provocó interrupciones en instituciones de Estados Unidos.
El FBI advertía entonces de una táctica habitual: utilizar datos reales, exagerados o incluso falsos para presionar a las víctimas, acompañando las amenazas con llamadas, mensajes intimidatorios y otras formas de acoso. La recomendación de la agencia era particularmente incómoda para cualquier organización dedicada a la extorsión: no pagar.
ShinyHunters sostiene que aquella alerta contenía acusaciones falsas y presenta su ofensiva contra el FBI como una especie de réplica pública. Es una explicación proporcionada por los propios atacantes, no una motivación que pueda comprobarse de manera independiente. La escena tiene, eso sí, algo de paradoja digital: un grupo al que el FBI acusaba de exagerar sus accesos responde asegurando haber robado prácticamente los datos de todo el FBI.
Por qué estos datos pueden ser más graves que una contraseña
En muchas filtraciones masivas se habla de correos electrónicos, contraseñas reutilizadas o números de teléfono. Aquí el material descrito pertenece a otra categoría. Conocer dónde vive un agente, cuál es su función y quién forma parte de su familia permite construir ataques extremadamente personalizados.
Puede servir para campañas de suplantación de identidad, intentos de extorsión, acoso o exposición pública de información privada, lo que suele denominarse doxxing. También facilita mensajes fraudulentos mucho más creíbles: no es lo mismo recibir un correo genérico que otro que conoce el puesto del destinatario, su dirección anterior y determinados detalles de su historial profesional.
El FBI conoce bien ese riesgo. Datos de agentes filtrados en incidentes anteriores han seguido circulando años después y pueden utilizarse para acosarlos. La particularidad de estas bases es precisamente esa: una contraseña puede cambiarse; un domicilio histórico, una identidad profesional o una relación familiar permanecen mucho más tiempo.
ShinyHunters, un nombre recurrente en las grandes filtraciones
ShinyHunters no aparece por primera vez con este episodio. El FBI lo describe como un grupo de ciberdelincuencia especializado en filtraciones de datos a gran escala y extorsión, con objetivos en sectores tecnológicos, financieros, comerciales y educativos.
Durante 2026 su actividad ha vuelto a ganar notoriedad. El grupo ha reivindicado diferentes intrusiones, entre ellas ataques relacionados con la plataforma educativa Canvas, y también protagonizó una peculiar guerra pública contra Cl0p, otra organización de ciberdelincuencia, llegando a atribuirse la toma de su sitio de filtraciones en la internet oscura.
Conviene, precisamente por su historial, mantener dos ideas al mismo tiempo. ShinyHunters dispone de antecedentes suficientes para que una reivindicación de esta naturaleza sea tomada en serio. Pero también opera dentro de un ecosistema donde la reputación, la intimidación y el espectáculo forman parte del negocio. Que un grupo tenga capacidad técnica no convierte automáticamente cada una de sus afirmaciones en un hecho demostrado.
El dato decisivo sigue siendo el origen de la filtración
A 23 de septiembre de 2026, lo sólido es esto: el FBI investiga actividad no autorizada relacionada con su portal de empleo; ShinyHunters ha presentado una muestra de unos 5.000 registros que contiene información aparentemente auténtica y extremadamente sensible; y parte de esos datos ha podido ser contrastada de forma independiente.
Lo que continúa abierto es mucho más grande: no está acreditado que ShinyHunters haya penetrado los sistemas internos centrales del FBI, que realmente tenga información sobre casi todos sus agentes ni que todos los datos mostrados procedan de esta intrusión. Tampoco se ha demostrado públicamente el método técnico de acceso que reivindica el grupo.
Ese contraste evita dos errores fáciles: minimizar una posible filtración que afecta a información muy delicada o dar por buena, sin pruebas suficientes, la versión más espectacular de quienes buscan precisamente notoriedad y capacidad de presión. Hay una brecha bajo investigación; el alcance real todavía no está establecido. En un incidente de esta naturaleza, esa diferencia no es semántica. Es toda la noticia.


Para qué sirve realmente el cajón de abajo del horno (y por qué casi nadie lo usa bien)

De Lora del Río a Escocia: el ánfora de aceite que cuenta la primera globalización

El Mediterráneo se calienta y la posidonia florece como nunca: por qué es alerta y esperanza a la vez

La caja negra de los volcanes: los cristales que guardan el secreto de las erupciones

Un año después de la DANA: casi la mitad de los afectados sigue con malestar psicológico

¿Cuáles son los mejores casinos sin licencia en España en 2026?

¿Qué son los casinos fuera de España y qué licencia internacional tiene cada uno en 2026?

¿Qué son los casinos sin DNI y cuándo piden verificar tu identidad en 2026?

¿Qué son los casinos con licencia de Curazao y cómo elegir uno fiable en 2026?

¿Cuáles son los mejores casinos online europeos en 2026 y cómo elegir uno seguro desde España?

¿Qué son los casinos sin autoprohibición y es legal jugar en ellos desde España en 2026?
