
Tecnología
¿Quién filtró datos de INCIBE y qué se sabe del caso?

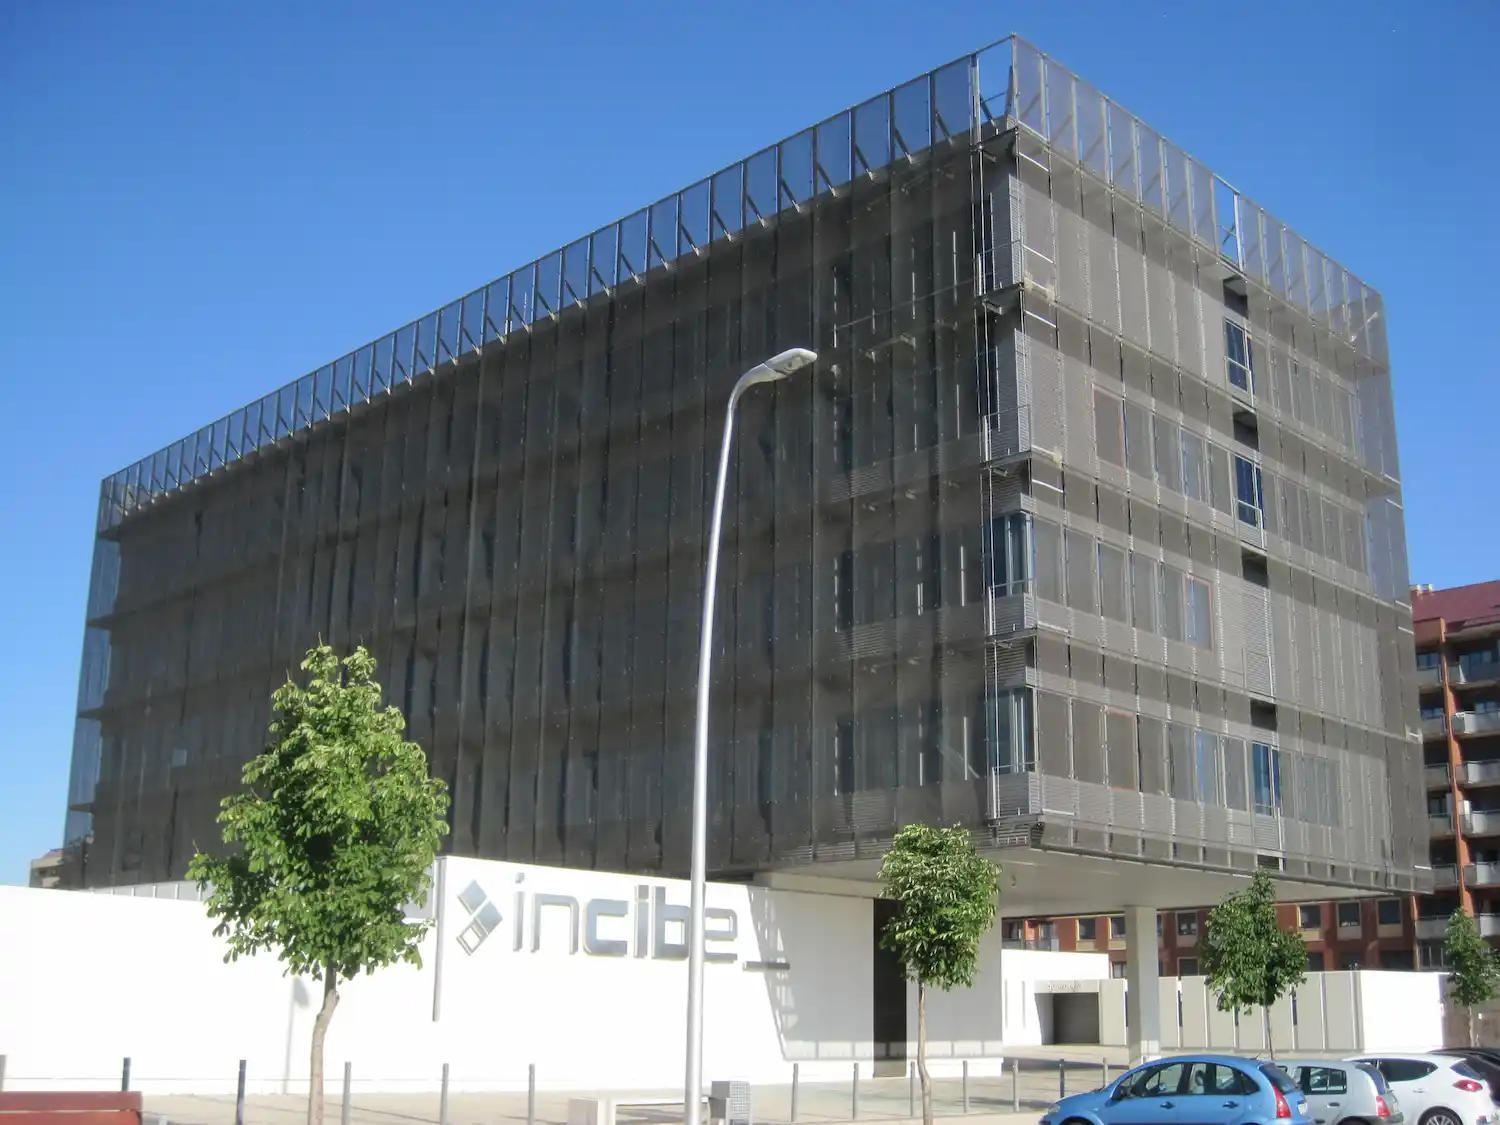
INCIBE afronta una oleada de doxing: datos de empleados y altos cargos circulan en foros mientras se investiga el origen y el alcance del caso.
El Instituto Nacional de Ciberseguridad (INCIBE), con sede en León, ha quedado en el centro de una sacudida incómoda: en las últimas horas se han difundido en plataformas de doxing y foros de hacking fichas con datos personales atribuidos a trabajadores y antiguos empleados, incluidos perfiles directivos. Lo que circula —según distintas informaciones publicadas desde la mañana del miércoles 25 de febrero de 2026— incluye nombres y apellidos, teléfonos, correos, direcciones y referencias que, por su nivel de detalle, elevan el riesgo de suplantación y acoso aunque parte del material sea viejo, mezclado o incluso erróneo.
El propio INCIBE ha salido al paso con una idea muy concreta, casi quirúrgica: niega haber sufrido un ciberataque directo y encuadra el episodio como doxing, es decir, la publicación sin consentimiento de información personal en internet con fines de intimidación, presión o exposición pública. El matiz no es caprichoso. Que un paquete de datos lleve “marca INCIBE” no prueba, por sí solo, una brecha en sus sistemas; puede ser —y esa es la hipótesis que se abre— un cóctel de filtraciones antiguas, datos recombinados y rastros digitales recolectados durante años hasta fabricar un perfil “redondo”, de esos que parecen recién robados aunque en realidad sean un puzle rehecho.
Una filtración que pone a INCIBE contra el espejo
La historia se ha contado rápido, con el ritmo de las cosas que se vuelven virales antes de estar del todo atadas. Primero, la alerta en círculos de ciberseguridad. Después, titulares que hablaban sin rodeos de hackeo. Y, casi en paralelo, la respuesta institucional de INCIBE defendiendo que no hay intrusión confirmada en sus sistemas, sino publicaciones de doxing que exponen datos atribuidos a personas vinculadas al organismo. Entre medias, el ruido habitual: capturas de pantalla, comentarios en redes, el “mira esto” reenviado por mensajería, y la sensación de paradoja fácil —“han hackeado a los que nos protegen de hackeos”— que funciona demasiado bien como eslogan.
INCIBE es, por naturaleza, una pieza muy visible del tablero. Desde León coordina iniciativas, formación y avisos, y es referencia pública cuando se habla de ciberincidentes, fraude online o amenazas que saltan de la pantalla a la vida cotidiana. Por eso, cuando el nombre del instituto aparece asociado a una filtración, el impacto no se queda en lo técnico: toca también lo simbólico, el prestigio, la confianza. No es lo mismo que se filtre una lista de clientes de una tienda que un dossier que apunta a la casa de la ciberseguridad del Estado. El golpe, aunque sea “solo” reputacional, duele igual.
El detalle que se repite en las informaciones publicadas desde el 25 de febrero es que no se trata necesariamente de un listado actualizado. Ahí está una de las claves. Varias piezas periodísticas hablan de un paquete con personas que hoy trabajan en el instituto y otras que lo hicieron en el pasado, lo que encaja con el patrón típico de estos repositorios: mezclar trayectorias, cargos antiguos, correos que ya no se usan, teléfonos que quizá cambiaron, y aun así obtener un material peligrosamente útil para quien busca suplantar. Porque para suplantar no hace falta que todo sea verdad; basta con que una parte lo sea y suene convincente.
Hay además un elemento que explica por qué el asunto ha subido de volumen en cuestión de horas: el circuito de amplificación. En redes sociales y canales de contenido, incluidos vídeos que comentan el caso en caliente, se ha repetido el mismo marco: “INCIBE hackeado”. Un ejemplo de esa difusión es un vídeo en YouTube atribuido al canal Mandrago, con una duración aproximada de 17 minutos y 58 segundos, publicado a última hora de la tarde, que resume la filtración y alimenta el debate sobre si estamos ante un ataque directo o ante una exposición fabricada a partir de datos de terceros. El problema de la velocidad es que aplasta matices, y aquí el matiz lo es todo.
El paquete de datos: qué contiene y a quién afecta
Lo que se describe en las publicaciones sobre el caso —sin entrar en reproducir detalles personales, algo que este medio no va a hacer— es un conjunto de registros con identificadores personales suficientes para perfilar a alguien con precisión: teléfonos móviles, direcciones particulares, correos electrónicos, fechas de nacimiento, números de DNI y, en algunos casos, información contextual que no parece propia del ámbito laboral, como referencias a servicios contratados o incluso a trámites y ayudas administrativas solicitadas años atrás. Ese tipo de “extras” es relevante: cuando una ficha incluye detalles que no deberían vivir en el entorno corporativo, la hipótesis de una intrusión directa en la entidad pierde fuerza y gana peso la idea del perfil ensamblado a partir de múltiples fuentes.
La exposición afecta, según se ha publicado, tanto a personal técnico como a cargos de coordinación y perfiles con responsabilidades. Y ahí aparece la segunda capa: el daño no es solo para la institución, sino para las personas. Una dirección filtrada no es “un dato”; es un punto en el mapa. Un móvil filtrado no es “un número”; es la puerta de entrada al smishing (mensajes SMS trampa), al vishing (llamadas fraudulentas) y al goteo de intentos de estafa que se vuelve más creíble cuando el estafador sabe cómo te llamas, dónde viviste o qué compañía te da servicio.
En este tipo de incidentes, la palabra “doxing” suele sonar a jerga, pero describe algo muy concreto: la publicación de información personal para señalar, intimidar o poner en la diana. Es una práctica que, además, funciona por contagio. Una vez que una ficha se sube a un repositorio, se copia, se reempaqueta, se republica. Internet tiene memoria de elefante y reflejos de colibrí: lo que se borra en un sitio puede reaparecer, casi idéntico, en otro.
En España hay un ingrediente añadido, casi doméstico: la facilidad con la que muchas gestiones se apoyan en verificaciones blandas, datos personales y confirmaciones por teléfono. Por eso una filtración que incluya DNI, fecha de nacimiento, dirección y móvil no es un susto abstracto. Es el kit básico para intentar una suplantación de identidad, abrir un camino a un duplicado de SIM, forzar recuperaciones de cuentas o fabricar un correo que parezca interno, con el tono correcto, la firma correcta y una referencia personal que rompe defensas. La ingeniería social —engañar a alguien para que abra la puerta— no necesita exploits de película; necesita contexto.
Hackeo o doxing: lo que se sabe y lo que no
Aquí empieza la pelea por el relato, que no es solo semántica. INCIBE sostiene que no ha sido víctima de un ciberataque y que lo que ocurre encaja con el funcionamiento típico del doxing: datos que aparecen asociados a una entidad, pero que pueden proceder de agregaciones de filtraciones previas. El instituto subraya una frase que conviene leer sin prisa: la aparición de datos de una persona vinculada a una entidad concreta no demuestra por sí sola que haya existido una brecha en los sistemas de esa entidad. Dicho en castellano llano: si alguien publica una ficha de un trabajador de un organismo, no significa automáticamente que haya “entrado” en el organismo; puede haber entrado en otra parte, o en muchas, y haber montado el perfil después.
Al mismo tiempo, varias informaciones publicadas por medios y portales especializados describen el material como un “paquete” lo bastante completo como para incluir direcciones y DNIs, y en algunos casos se menciona la posibilidad de que aparezcan contraseñas o credenciales asociadas, algo que elevaría el riesgo inmediato si esas claves se reutilizan en otros servicios. El punto delicado aquí es que ambas cosas pueden convivir: puede haber datos reales, incluso credenciales reales, y aun así no ser una intrusión directa en INCIBE. La fuente de una contraseña filtrada puede estar en un servicio antiguo, una brecha ajena o un dispositivo infectado, no necesariamente en los sistemas del instituto.
La propia explicación institucional sobre cómo se “extraen” datos en este tipo de publicaciones es bastante reveladora y, sobre todo, práctica: la mayoría de dossiers de doxing no se generan desde cero. Suelen surgir de la industrialización del robo y la reventa de datos: alguien filtra un conjunto de información en una brecha de cualquier entidad, se redistribuye, se cruza con otras fuentes y se presenta como ficha final orientada al impacto. Es un proceso feo y eficiente, como una cadena de montaje. Cambia el ruido, no cambia la lógica.
En términos técnicos, que aquí conviene explicar sin solemnidad, INCIBE señala tres vías frecuentes que suelen alimentar estas compilaciones: el cruce de datos ya filtrados (bases antiguas que vuelven a circular), el abuso de combinaciones usuario/contraseña robadas mediante lo que se conoce como credential stuffing —probar automáticamente credenciales filtradas en muchos servicios porque muchísima gente reutiliza contraseñas— y el uso de infostealers, malware ladrón de información que roba credenciales y datos guardados en navegadores y aplicaciones y luego se vende en mercados criminales. Suena a jerga, sí, pero la idea es simple: no siempre te roban entrando por la puerta principal; a veces te roban por las rendijas acumuladas.
Police-ESP-Doxed y el salto a la Policía Nacional
En el centro de la publicación del paquete aparece un nombre que se repite en distintas piezas: Police-ESP-Doxed, el alias con el que se atribuye la difusión del material en foros de hacking. Ese alias no es una firma inocente: está diseñado para generar impacto, para sugerir una diana concreta, para jugar con el imaginario de seguridad y Estado. Y hay un dato que amplifica aún más el caso: junto a registros vinculados a INCIBE se ha publicado también información personal atribuida al jefe de la Comisaría General de Información de la Policía Nacional, identificado como Javier Antonio Susín Bercero. No es un nombre menor. La Comisaría General de Información es un órgano sensible en el esquema policial, y su responsable convertido en objetivo de doxing añade una capa política inmediata.
Según lo publicado, en el caso de Susín Bercero la información difundida incluiría datos personales y referencias a trámites administrativos vinculados a su entorno familiar, detalles que no tendrían relación con su actividad profesional. Ese tipo de “pistas” refuerza la hipótesis de que no se ha accedido a sistemas clasificados de la Policía, sino que se ha hecho lo que hacen estas campañas cuando quieren una historia grande: cruzar filtraciones previas, elegir un nombre con peso, montar un perfil, lanzarlo al ruedo. La selección de objetivos es, aquí, parte del mensaje.
Alrededor de esta dimensión aparece otro actor clave: el Centro Criptológico Nacional (CCN), dependiente del CNI, señalado en las informaciones como organismo que habría asumido la investigación para esclarecer el origen y el alcance real del episodio. Es un movimiento lógico en un caso que combina instituciones, datos personales de perfiles sensibles y un alias que busca tensión. Lo que queda por ver es si la investigación confirma la tesis de la agregación o si aparece una vía distinta, más directa, con alguna brecha concreta detrás.
El método detrás del golpe: mezclar fugas antiguas hasta que parezca nuevo
Para entender por qué este caso es especialmente incómodo, incluso si no hubo “hackeo a INCIBE”, basta con mirar cómo se construye hoy un doxing moderno. Antes se asociaba el doxing a venganzas personales, a peleas ideológicas, a campañas más o menos artesanales. Hoy, muchas veces, es otra cosa: un producto compilado, un dossier que parece informe, un perfil que mezcla lo público y lo robado hasta que la víctima se reconoce demasiado. Y ese “demasiado” es lo que da miedo.
La pieza central es la agregación, esa palabra fría que en realidad describe un acto muy humano: coleccionar, ordenar, completar. Un atacante puede partir de algo tan simple como un correo electrónico antiguo. Si ese correo apareció en una filtración de hace años, puede venir con una contraseña vieja. Esa contraseña vieja puede funcionar en algún servicio porque alguien la reutilizó. De ese servicio se extrae una dirección. De esa dirección se extrae un código postal. De ahí se tira de registros, de brechas antiguas, de bases que circulan por la trastienda digital. No hace falta un gran golpe; hace falta paciencia y una buena cubertería de datos.
En ese proceso, el “hackeo” se convierte a veces en una palabra demasiado grande para lo que ocurre. No porque sea menos grave, sino porque es diferente: el ataque no entra en una sola casa, entra en veinte pisos a lo largo de años y luego, con lo robado, fabrica una maqueta que parece el interior de un edificio entero. Por eso INCIBE insiste en que estos repositorios pueden incluir información incompleta, mezclada o desactualizada, y aun así ser peligrosos. Un dato parcial puede habilitar un engaño creíble. Una fecha correcta combinada con un teléfono correcto convierte una estafa en una conversación. La precisión absoluta no es necesaria para el daño.
También está la cuestión de la viralidad, que en doxing funciona como gasolina. Una vez publicada una ficha, el ecosistema está diseñado para multiplicarla: resubidas, capturas, hilos, comentarios. En ese circuito, la información se descontextualiza y se vuelve “contenido”. El atacante obtiene dos beneficios a la vez: expone a la víctima y, además, consigue que otros trabajen gratis difundiendo el material. Es una perversión perfecta: la indignación alimenta la difusión; la difusión alimenta el daño.
En España, este mecanismo tiene una consecuencia inmediata que los especialistas repiten desde hace tiempo: con una ficha pública, aumentan los intentos de phishing (correos trampa), smishing (SMS engañosos) y vishing (llamadas fraudulentas) personalizados. Si un estafador conoce el nombre completo, el puesto o el organismo de alguien, puede construir un guion que suene real. Si además tiene una dirección o un DNI, el guion deja de sonar real y empieza a sonar inevitable. La estafa moderna no grita; susurra con datos.
Qué se investiga ahora y por qué el foco no se apaga
En el plano institucional, la fotografía del jueves 26 de febrero de 2026 es clara en lo esencial y borrosa en lo decisivo. Lo esencial: hay datos personales circulando atribuidos a personas vinculadas a INCIBE, y el instituto reconoce que ha tenido conocimiento de publicaciones en plataformas de doxing. Lo decisivo: el origen. ¿De dónde sale exactamente cada registro? ¿Qué parte es real, cuál está desactualizada, cuál es ruido añadido para confundir? ¿Hay credenciales vigentes? ¿Existen accesos comprometidos en servicios de terceros asociados a esas personas? La investigación, si se hace bien, va a necesitar tiempo, correlación y una disciplina que suele ir por detrás de la conversación pública.
La mención al CCN como actor investigador añade peso institucional y sugiere que se está tratando el episodio con la seriedad que exige una exposición de datos que afecta a perfiles sensibles. No solo por INCIBE, sino por la aparición en el caso del nombre de Javier Antonio Susín Bercero y la referencia a la Comisaría General de Información. Cuando un atacante apunta a responsables de seguridad o de información policial, aunque sea con doxing y no con intrusión, el objetivo no es solo molestar: es tocar nervio, generar desconfianza, proyectar capacidad.
Mientras tanto, la cobertura mediática muestra el choque típico de estos episodios: algunos titulares hablan de “hackeo”, otros de “filtración” y otros de “doxing”. No es una discusión de puristas. En términos de percepción pública, “hackeo” implica vulnerabilidad institucional; “doxing” implica exposición personal y maldad dirigida; “filtración” es el paraguas que lo cubre todo. La realidad, probablemente, es menos cómoda que cualquiera de esas palabras por separado: puede haber exposición personal grave sin brecha institucional, y puede haber un impacto reputacional enorme aunque la intrusión directa no exista.
En el terreno práctico, las recomendaciones que suelen acompañar a este tipo de incidentes —y que INCIBE menciona en su explicación general sobre doxing— apuntan a actuar con rapidez y criterio: revisar contraseñas si existe la posibilidad de que alguna haya quedado expuesta, evitar reutilizaciones, activar verificación en dos pasos donde se pueda, recopilar evidencias, solicitar la retirada del contenido y trasladar los hechos a las Fuerzas y Cuerpos de Seguridad si procede. No es un manual de supervivencia; es un cortafuegos humano. Porque el problema no es solo lo que ya se publicó, sino lo que alguien puede intentar hacer con ello mañana por la mañana, con un café en la mano y un guion de llamada bien escrito.
Por último, hay un punto que INCIBE ha subrayado con claridad y que en este caso conviene repetir sin grandilocuencia: difundir estas fichas, aunque sea para denunciarlas, alimenta el propósito malicioso. Los repositorios de doxing viven de la circulación. La exposición se multiplica cuando se comparte. Es una trampa sencilla y eficaz. Y, a la vez, es una de las razones por las que los datos personales, una vez fuera, son tan difíciles de volver a guardar en la caja.
La resaca del doxing: un golpe que no era “hackeo”, pero duele igual
La paradoja del caso INCIBE es que, incluso si se confirma la versión institucional —sin ciberataque directo—, el episodio deja una marca visible: durante horas, el nombre del instituto ha circulado pegado a la palabra hackeo, y la duda se instala rápido, como humedad. En ciberseguridad, la confianza se parece a un cristal limpio: se nota más una huella que cien superficies intactas. Y aquí la huella tiene forma de dossier, de alias provocador, de datos personales convertidos en munición.
La aparición de Police-ESP-Doxed como firma del material añade una lectura que va más allá del robo de datos. Es una puesta en escena. Elegir a una institución que simboliza defensa digital, mezclar perfiles actuales con antiguos, añadir información íntima, y ampliar el foco hacia un responsable policial como Javier Antonio Susín Bercero tiene un objetivo evidente: generar impacto, presión y desconfianza, y hacerlo con un método que, además, puede ser difícil de desmontar porque se nutre de filtraciones históricas dispersas. No se ataca solo un servidor; se ataca una idea.
A partir de aquí, la diferencia entre “hackeo” y “doxing” se vuelve menos importante para lo que importa de verdad: hay personas señaladas, hay datos circulando, hay riesgo de suplantación y hay una investigación en marcha para aclarar el origen real. El resto —los titulares rápidos, la ironía fácil, la caricatura del hacker cinematográfico— se irá desinflando. Lo que queda, más pegajoso, es el recordatorio de que en 2026 el dato personal es una moneda con dos caras: sirve para vivir y para atacar. Y cuando esa moneda cae sobre una mesa con el rótulo INCIBE, el ruido suena más alto, aunque la mano que la lanzó estuviera, en realidad, en otra parte.


Para qué sirve realmente el cajón de abajo del horno (y por qué casi nadie lo usa bien)

De Lora del Río a Escocia: el ánfora de aceite que cuenta la primera globalización

El Mediterráneo se calienta y la posidonia florece como nunca: por qué es alerta y esperanza a la vez

La caja negra de los volcanes: los cristales que guardan el secreto de las erupciones

Un año después de la DANA: casi la mitad de los afectados sigue con malestar psicológico

¿Cuáles son los mejores casinos sin licencia en España en 2026?

¿Qué son los casinos fuera de España y qué licencia internacional tiene cada uno en 2026?

¿Qué son los casinos sin DNI y cuándo piden verificar tu identidad en 2026?

¿Qué son los casinos con licencia de Curazao y cómo elegir uno fiable en 2026?

¿Cuáles son los mejores casinos online europeos en 2026 y cómo elegir uno seguro desde España?

¿Qué son los casinos sin autoprohibición y es legal jugar en ellos desde España en 2026?
