Tecnología
¿Por qué los códigos QR turísticos pueden esconder una trampa?
Carteles, menús y folletos con QR pueden ocultar fraudes y robo de datos si no se revisan antes de abrirlos.

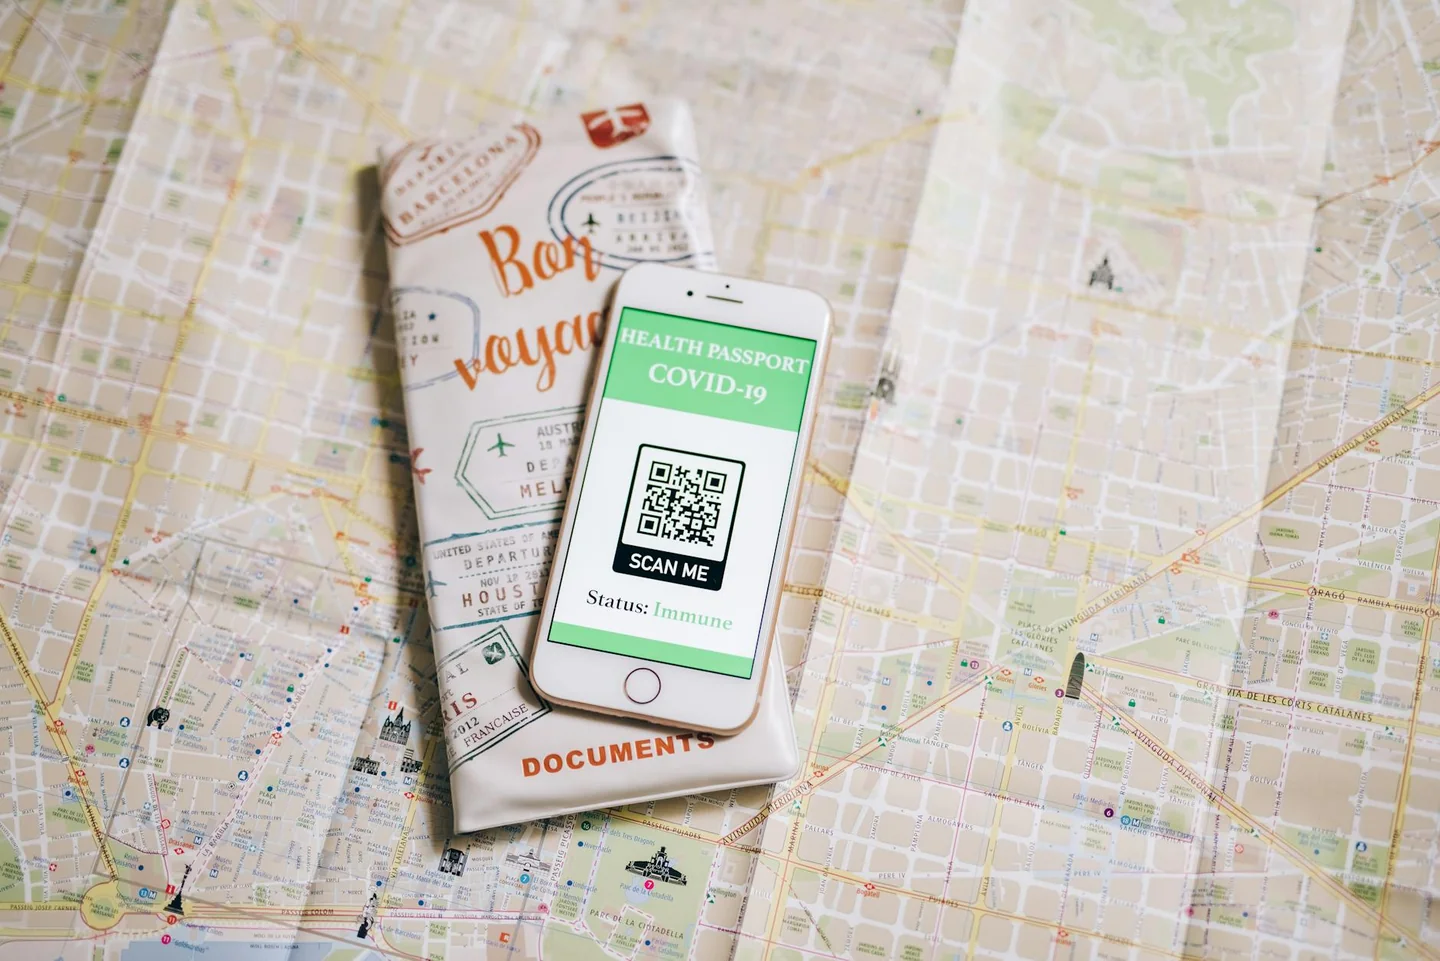
Los códigos QR turísticos se han convertido en una puerta rápida al menú, al mapa o a la reserva de una visita, pero esa misma velocidad también abre la puerta al fraude. En aeropuertos, museos, restaurantes, oficinas de información o aparcamientos, basta con un adhesivo mal colocado para llevar al visitante a una web falsa, capturar credenciales o empujar un malware al móvil. El problema no está en la tecnología en sí, sino en el hecho de que el usuario suele confiar más de la cuenta en un soporte que parece inofensivo y que, precisamente por ser breve y visual, se revisa poco.
La amenaza tiene nombre: quishing, una variante del phishing que usa códigos QR para redirigir a páginas maliciosas o engañar al usuario con mensajes de urgencia o recompensas falsas. En el entorno turístico resulta especialmente eficaz porque el visitante está distraído, con prisa, a menudo en otro idioma y con menos margen para detectar una anomalía. Un código pegado sobre otro, una pegatina en un cartel oficial, un folleto abandonado en una mesa o una señal colocada junto a una máquina de pago puede ser suficiente para abrir la trampa.
Un fraude que se aprovecha del entorno turístico
El turismo ofrece a los estafadores una combinación ideal de confianza, movimiento y desatención. El viajero escanea para consultar la carta, acceder al Wi-Fi, validar una entrada, descargar una audioguía o confirmar una reserva. Lo hace con el móvil en la mano y en un contexto donde cada segundo cuenta. Esa prisa es valiosa para el delincuente, porque reduce las comprobaciones y aumenta la probabilidad de que la víctima siga adelante sin mirar el destino real del enlace.
El gancho también cambia según el lugar. En un restaurante puede parecer una carta digital; en un hotel, el acceso a servicios; en una visita guiada, el programa del día; en una zona monumental, el itinerario o una promoción. El envase es distinto, pero la lógica es la misma: el QR actúa como anzuelo y la web destino hace el resto. A simple vista, la señal parece legítima, limpia y moderna. Por dentro, puede ser una página clonada con apariencia profesional, una web diseñada para robar datos o un portal que descarga archivos sin que el usuario lo advierta.
En los últimos años, la propia expansión de estas etiquetas visuales ha mejorado la cobertura de los ataques. Donde antes el fraude dependía de un enlace en un correo o un SMS, ahora puede vivir en un soporte físico que circula por calles, mostradores y escaparates. Y en zonas turísticas, donde hay cartelería abundante y muchas lenguas conviviendo, la vigilancia humana se diluye. La misma utilidad que convierte al QR en una herramienta cómoda también lo vuelve un vehículo discreto para la manipulación.
Cómo funciona el engaño sin levantar sospechas
El QR malicioso no necesita parecer falso a primera vista; le basta con parecer normal. El usuario ve un recuadro blanco y negro, lo abre con la cámara y confía en que el sistema le mostrará algo útil. La clave del fraude está en la redirección. El código puede llevar a una copia de una página de reservas, a un formulario de pago o a una pantalla que solicita credenciales de acceso. A veces el sitio pide un dato insignificante para ganarse la confianza y, unos pasos después, exige correo, número de tarjeta o contraseña.
Otras veces el peligro no es el robo inmediato de información, sino la instalación silenciosa de software dañino. Basta un clic en una descarga, una autorización mal entendida o una pantalla que imita una actualización legítima. El móvil, que suele usarse para banco, correo y mensajería, concentra demasiada vida digital como para dejarlo al azar. Si cae el teléfono, caen también las sesiones abiertas, los códigos de verificación, las fotos y, en ocasiones, los métodos de pago guardados en el dispositivo.
El aspecto técnico del ataque no suele ser sofisticado para la víctima. De hecho, casi nunca lo parece. El éxito depende de la puesta en escena: una pegatina sobre un QR oficial, un cartel fotocopiado, un aviso de aparente urgencia o una promesa de descuento por escanear al momento. En turismo, donde la experiencia se compra con confianza, la estafa aprovecha esa lógica para disfrazarse de servicio útil. El fraude se beneficia de la rutina y del automatismo.
Por qué el entorno turístico multiplica el riesgo
Los espacios turísticos son abiertos, cambiantes y difíciles de vigilar a diario. Un restaurante lleno, una estación, un punto de información o una calle comercial reciben cientos de personas por día. Eso complica verificar cada soporte impreso o adhesivo. Un código falso puede permanecer horas o días sin ser detectado, especialmente si imita la estética del lugar o se coloca sobre un cartel oficial con bastante habilidad.
Además, el viajero suele estar menos familiarizado con el contexto local. Puede desconocer el idioma, no saber cómo luce un aviso auténtico o no distinguir una web oficial de una imitación convincente. Esa asimetría favorece al atacante. Quien no conoce el terreno confía más en lo que parece ordenado y profesional. Una plantilla limpia, un logotipo conocido o un color corporativo basta a veces para reducir el sentido crítico.
Hay otra variable relevante: la dependencia del móvil. El visitante usa el teléfono para todo, desde moverse por la ciudad hasta pagar transporte o consultar el alojamiento. Eso significa que un QR fraudulento no solo amenaza datos aislados, sino la continuidad completa del viaje. Un robo de credenciales puede terminar en cargos no autorizados, suplantación de identidad o acceso a cuentas de correo y mensajería desde las que se extienden nuevas estafas. El riesgo ya no se limita a una mala experiencia; puede convertirse en una cadena de daños.
Señales que delatan una trampa en un código físico
La primera señal de alerta suele ser la falta de coherencia con el entorno. Un adhesivo torcido, una impresión borrosa, un cartel pegado sobre otro o una etiqueta recién añadida en un soporte que parece antiguo merecen atención. También conviene desconfiar si el código aparece junto a mensajes demasiado agresivos, descuentos desproporcionados o avisos que empujan a actuar de inmediato. La urgencia es un recurso clásico del fraude porque reduce la capacidad de pensar con calma.
La calidad visual también cuenta. Un QR legítimo de un negocio turístico suele ir acompañado de diseño uniforme, datos claros y una dirección coherente con la marca. En cambio, una copia fraudulenta puede mostrar colores ligeramente distintos, tipografías desajustadas, errores en el texto o una URL extraña al previsualizar el destino. La mirada atenta detecta más de lo que parece. Un pequeño desajuste en la rotulación o una dirección web demasiado larga puede ser la grieta por donde se cuela la estafa.
Hay que prestar atención incluso a la ubicación. Un código en un puesto improvisado, en una nota de papel o en un folleto dejado sin control tiene más riesgo que uno instalado en una zona supervisada y con canal oficial de contacto. Y si la supuesta oferta pide iniciar sesión con datos personales para obtener algo tan simple como un menú o una guía, la desproporción ya es una alarma en sí misma. Cuanto más valioso promete ser el beneficio, más cuidado exige la fuente.
Qué pueden perder los viajeros si escanean sin revisar
La pérdida más visible suele ser la de credenciales, pero no es la única. Un atacante puede capturar correo electrónico, teléfono, contraseña, datos bancarios, ubicación o incluso información sobre la reserva del viaje. Con eso basta para suplantar identidad, interceptar comunicaciones o intentar nuevos fraudes dirigidos. En algunos casos, la información robada se usa después para montar ataques más creíbles, porque el delincuente ya conoce nombres, fechas y lugares concretos.
También existe el riesgo de que el usuario termine en una pantalla de pago falsa. En el turismo esto es especialmente sensible porque hay reservas, entradas y depósitos que se gestionan con rapidez. Una página que copia la imagen de un hotel o de un operador de excursiones puede parecer suficiente para convencer a un viajero cansado. La imitación visual puede ser tan convincente como una fachada bien pintada. Desde fuera, la escena encaja; por dentro, la transacción desaparece en manos ajenas.
El daño no siempre se percibe enseguida. A veces el visitante descubre el problema cuando recibe cargos extraños, correos de confirmación que no reconoce o mensajes sobre cambios de contraseña. Otras veces el fraude se nota después del viaje, cuando ya no hay margen para revisar con calma qué pasó. Esa demora favorece al atacante, porque le permite mover el dinero o usar la información antes de que la víctima reaccione. En seguridad digital, el tiempo también juega a favor del ladrón.
La diferencia entre un QR útil y uno arriesgado
No todos los códigos QR son peligrosos, y ese es precisamente el problema: el usuario no puede asumirlo ni descartarlo de entrada. Un código bien implantado en un museo, una oficina de turismo o un transporte público puede ser una herramienta eficaz para evitar colas, mejorar la accesibilidad y facilitar contenido en varios idiomas. El valor aparece cuando el soporte está controlado, la web destino es estable y la experiencia no pide más datos de los necesarios.
El riesgo aumenta cuando el QR actúa como atajo hacia una acción sensible. Abrir un mapa no es lo mismo que autorizar un pago. Consultar una carta no es lo mismo que entregar una contraseña. La frontera entre comodidad y exposición está en la cantidad de información que se entrega. Cuanto menos tenga que hacer el usuario para completar una tarea, menos motivos hay para exigirle datos innecesarios. Ahí reside una buena pista para distinguir un uso razonable de una trampa disfrazada de modernidad.
También importa el diseño del proceso. Un sistema turístico fiable suele llevar a dominios reconocibles, avisar con claridad de la entidad responsable y evitar pantallas intermedias confusas. Cuando el recorrido está lleno de saltos, ventanas extrañas o formularios que piden demasiados permisos, la desconfianza no es paranoia; es prudencia. El usuario no debería pagar con su identidad para obtener una información básica.
La respuesta de la seguridad digital ya no depende solo del usuario
La defensa frente a estos ataques ha dejado de ser un asunto exclusivo del sentido común individual. Cada vez más compañías de seguridad trabajan en aplicaciones y filtros que analizan la URL antes de abrirla. Ese tipo de herramientas, disponibles para iOS y Android, permite detectar dominios sospechosos o páginas marcadas como peligrosas antes de que el navegador cargue el contenido. Su utilidad es clara en movilidad, donde el margen de reacción es mínimo.
Pero incluso con una capa técnica adicional, la prevención no se resuelve solo con software. La educación digital sigue siendo decisiva, especialmente en contextos turísticos donde abundan los carteles y las ofertas puntuales. La mejor barrera es la combinación de herramientas y criterio. Un escáner puede avisar, pero no siempre detecta una estafa recién creada. Un viajero atento puede notar algo raro aunque la página aún no figure en ninguna lista.
Por eso los negocios turísticos también tienen una responsabilidad directa. Deben revisar con frecuencia sus soportes físicos, evitar QR pegados de forma improvisada, mantener una identidad visual consistente y limitar al máximo los permisos que exigen a sus clientes. Cuanto más simple y verificable sea el circuito, menor será el margen para el engaño. La confianza, en estos espacios, se construye con limpieza operativa.
Cómo cambian las estafas cuando el turista baja la guardia
El viajero no actúa igual que en casa. En destino acepta pequeños atajos que en otro contexto rechazaría sin pensar. Escanea para entrar más rápido en una sala, se conecta a una red temporal, consulta una oferta en la calle o reserva una actividad a última hora. La mezcla de cansancio, prisa y novedad reduce la vigilancia. El fraude entiende esa psicología y se acomoda a ella con notable precisión.
Los estafadores también saben que el turismo tiene picos de uso. Fines de semana, temporadas altas, festividades y eventos masivos multiplican los puntos de contacto. Ese volumen les da cobertura. Un QR falso colocado en el sitio adecuado puede mezclarse con decenas de mensajes legítimos y pasar desapercibido. Cuanto más ruido visual hay, más fácil resulta esconder una trampa. Es la lógica del camuflaje urbano aplicada al móvil.
La solución no pasa por abandonar los QR, que siguen siendo útiles y eficientes. Pasa por aceptar que la comodidad tiene una cara oscura. En un sector que trabaja con la promesa de facilidad, la vigilancia debe ser parte del servicio. Un mapa accesible, una reserva ágil o una guía bilingüe siguen teniendo valor, pero solo si detrás hay control, trazabilidad y una mínima cultura de verificación. La modernidad sin supervisión se convierte en una invitación al abuso.
Un pequeño gesto que evita un gran problema
Previsualizar el enlace antes de abrirlo, desconfiar de los adhesivos improvisados y evitar introducir datos sensibles en páginas dudosas reduce mucho la exposición. Son gestos simples, casi mecánicos, pero su efecto es grande cuando se repiten en hoteles, restaurantes, estaciones y puntos de información. La seguridad, en este caso, no exige heroísmo: exige pausa. Basta un segundo extra para mirar el dominio, comprobar el contexto y preguntarse si el código tiene sentido donde está.
En los espacios turísticos, donde la experiencia se juega en detalles muy pequeños, ese segundo puede evitar una cadena de problemas. Robar una identidad o alterar una reserva no requiere grandes alardes técnicos si el usuario entrega el acceso por sí mismo. El escaneo no debería ser un acto ciego. En un entorno lleno de señales, la más valiosa sigue siendo la que pide detenerse antes de tocar la pantalla.
Los códigos QR seguirán en escaparates, mesas y carteles porque son útiles, baratos y rápidos. La cuestión no es si desaparecerán, sino si se usarán con el nivel de control que exige una tecnología tan fácil de copiar. En el turismo, donde cada gesto busca ahorrar tiempo, esa facilidad puede costar caro. La prevención no resta agilidad; evita que la agilidad se convierta en una trampa.


¿Dónde golpeará más fuerte la lluvia este fin de semana en España?

¿Por qué Francia congela los salarios públicos y frena las pensiones?

¿Por qué unos robots con IA saltaron a un horno de acero fundido?

¿Cuánto vivimos? La esperanza de vida mundial regresa a los 73,3 años

¿Por qué el Supremo israelí permite competir a los partidos árabes?

¿Qué cambia con la nueva pista de China en el mar de China Meridional?

¿Por qué el GP de Baréin se corre en Malasia? Leclerc manda en Sepang

¿Por qué Telecinco firma su peor septiembre histórico al caer al 8,4%?

¿Qué busca Google con Suncatcher, su primer satélite de IA en órbita?

¿Qué preguntó Trump a Grok antes de capturar a Maduro en Venezuela?

 Actualidad
¿Qué se sabe hoy de los terremotos de Venezuela y cómo sigue el país?

 Salud
¿Por qué me duelen las piernas por dentro? Causas, síntomas y alertas

 Naturaleza
¿Dónde siguen activos los incendios en España este 28 de septiembre?

 Economía
¿Cómo funciona la nueva cuenta de Revolut al 3,51% TAE en España?

 Actualidad
San Miguel 2026: fecha, día de la semana y santoral

 Actualidad
¿Cuánto cuesta el desfile de la Fiesta Nacional en Madrid en 2026?

 Economía
¿Cuándo llega Kaufland a España y qué ciudades tendrán compra online?

 Actualidad
¿Qué pasó con el terremoto de Colombia? Balance, víctimas y réplicas

 Ocio
¿Cuándo es Halloween 2026 en España y qué día se celebra este año?

 Actualidad
Calendario laboral 2026: ¿cuántos días festivos tendrás en España?

 Salud
¿Por qué mi sudor huele mal y antes no? Causas y cuándo preocuparse

 Ocio
¿Cómo queda la Liga Endesa? Fichajes, bajas y renovaciones 2026-27