Tecnología
¿Por qué Android empieza a usar IA para detectar estafas en directo?
Android suma modelos de IA para frenar fraudes, mensajes engañosos y enlaces peligrosos antes de que dañen al usuario.

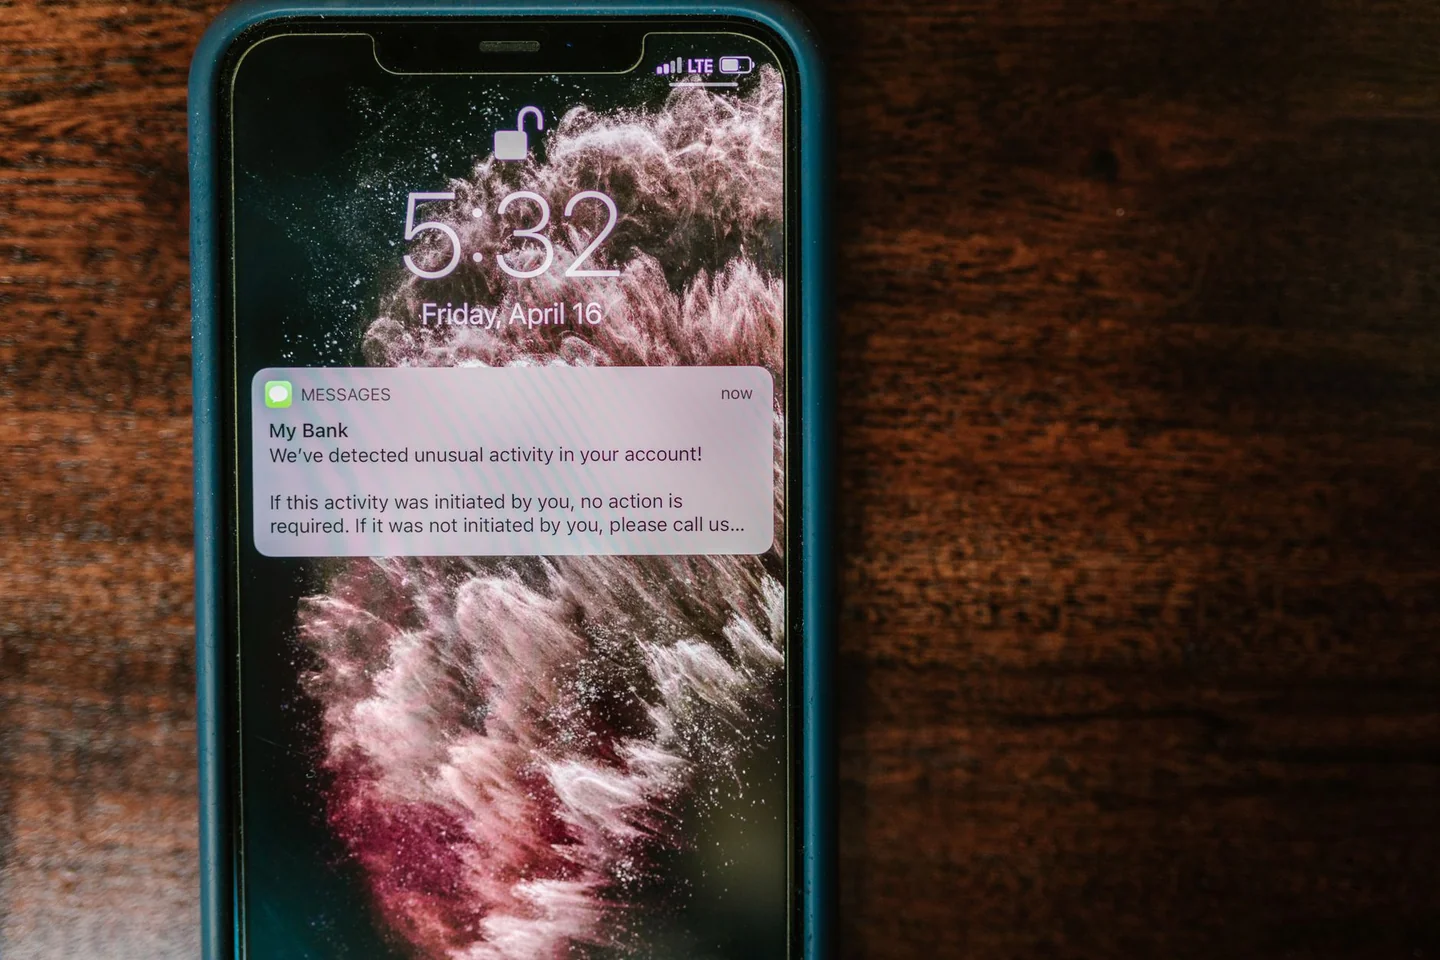
Android está endureciendo su defensa con inteligencia artificial porque las estafas ya no llegan solo por correo o páginas falsas: ahora se cuelan por SMS, mensajes, llamadas, notificaciones, enlaces acortados y aplicaciones disfrazadas de servicios legítimos. El móvil se ha convertido en una cartera, una oficina y una agenda bancaria, y eso lo vuelve un blanco demasiado valioso como para dejar la detección de fraude en manos de filtros básicos.
La apuesta de Google responde a un cambio de escala. Las campañas delictivas son más rápidas, más locales y más convincentes, impulsadas por IA generativa, automatización y redes de distribución que operan a gran volumen. En ese escenario, Android usa IA para reconocer patrones sutiles de engaño, bloquear contenidos sospechosos y advertir al usuario antes de que un toque mal dado abra la puerta al robo de credenciales, dinero o identidad.
Un móvil que ya no solo protege datos, también decisiones
La seguridad móvil dejó de ser una barrera pasiva. Durante años, el objetivo fue simple: impedir que el malware entrara, o detectarlo cuando ya estaba dentro. Hoy el problema es más amplio, porque buena parte del fraude moderno no necesita infectar el sistema; basta con manipular la decisión humana en el momento justo. Ahí es donde la inteligencia artificial gana peso: no solo analiza archivos, sino también contexto, comportamiento y señales de riesgo que serían invisibles para una revisión manual.
En Android, eso significa que el sistema intenta entender si un mensaje imita la urgencia de un banco, si una llamada parece venir de un servicio de mensajería, si un enlace redirige a una web clonada o si una descarga pretende colarse como una actualización inocente. La IA no sustituye el juicio humano, pero sí actúa como un filtro de velocidad en una autopista donde los estafadores cambian de carril a cada minuto.
La razón de fondo es sencilla: el fraude digital se industrializó. En regiones como América Latina, las amenazas financieras siguen apoyándose en phishing, smishing, robo de credenciales y troyanos bancarios, mientras que en el resto del mundo crecen los ataques más impersonales, esos que combinan mensajería, anuncios falsos y sitios clonados. Un sistema que solo compare listas negras se queda corto frente a campañas que se reciclan en horas. La IA permite reaccionar con más flexibilidad, incluso cuando el atacante cambia una palabra, un dominio o una imagen para esquivar defensas clásicas.
Cómo funciona esa defensa en la práctica
La detección basada en IA no es un truco único, sino una cadena de análisis. En el caso de Android, el sistema puede valorar señales del mensaje, del emisor, del enlace, del archivo adjunto y del comportamiento de la app que intenta intervenir. Si un texto promete un premio, exige actuar de inmediato o dirige a una página que copia la interfaz de una entidad conocida, el modelo encuentra similitudes con fraudes previos y eleva el nivel de alerta. No se trata de adivinar, sino de correlacionar.
Ese enfoque resulta especialmente útil con las estafas que se disfrazan de servicios cotidianos. Un aviso de paquetería, una notificación de pago, un recordatorio de cuenta suspendida o una promoción demasiado agresiva pueden parecer inocentes a primera vista. La IA examina frases, enlaces, comportamiento del sitio y señales de reputación. Cuando detecta una combinación rara, Android puede advertir, bloquear o poner freno a la acción antes de que el usuario complete el paso que daña la seguridad.
También importa el aprendizaje continuo. Los sistemas de fraude cambian porque los criminales prueban, fallan y vuelven a intentar. La IA ayuda a que la defensa no se quede congelada en una versión estática. En vez de depender solo de firmas rígidas, Android puede identificar familias de engaños y extrapolar su lógica a variantes nuevas. Ese margen es vital cuando los delincuentes usan texto generado automáticamente, clones visuales o campañas adaptadas a un país, una región o incluso una jerga local.
El papel de la privacidad en una defensa tan ambiciosa
La gran pregunta no es solo qué detecta Android, sino cómo lo hace sin convertir el teléfono en un observador permanente. La propia evolución de la industria ha dejado claro que la seguridad no puede justificar una recolección desmedida de datos. Por eso, la tendencia apunta a modelos más eficientes en el dispositivo, con procesamiento local cuando es posible y envío mínimo de información a la nube cuando hace falta verificar una señal más compleja.
Ese equilibrio es delicado. Para bloquear una estafa, el sistema necesita ver patrones; para proteger la privacidad, debe evitar convertir cada conversación en una materia prima indiscriminada. La arquitectura moderna intenta resolver esa tensión con procesamiento distribuido, clasificación local y técnicas que reducen la exposición de datos. En la práctica, el objetivo es que la defensa sea útil sin volverse intrusiva, como un guardia de puerto que revisa el manifiesto sin abrir cada caja al azar.
La confianza también depende de la transparencia. Cuando Android utiliza IA para identificar fraudes, el usuario necesita saber qué tipo de intervención ocurre, por qué se activó y qué margen tiene para revisar el aviso. Las mejores defensas no son las que se esconden, sino las que permiten entender sus límites. Esa claridad importa porque ningún modelo es perfecto: puede equivocarse, pasar por alto un fraude nuevo o elevar una alerta donde no la hay. La diferencia está en que el sistema aprenda rápido y reduzca el daño antes de que se convierta en pérdida real.
Por qué el móvil es el terreno favorito del fraude
El teléfono concentra demasiadas funciones críticas en un objeto que siempre está a mano. Allí llegan los códigos de verificación, las alertas del banco, los mensajes de reparto, los accesos a billeteras digitales y las conversaciones personales. Un atacante no necesita romper un castillo si encuentra una puerta lateral abierta. Le basta con lograr que el usuario pulse un enlace, apruebe una solicitud o entregue un código de un solo uso.
En América Latina, esa vulnerabilidad se agrava por la enorme dependencia del móvil. En la región, Android domina el mercado con una cuota abrumadora, y la banca móvil, los pagos con QR y las billeteras digitales se han vuelto parte de la rutina. Según análisis del sector ciberseguridad, el crecimiento de las amenazas móviles va de la mano con la expansión financiera digital y con la costumbre de instalar aplicaciones fuera de tiendas oficiales. Esa combinación hace que el fraude ya no sea una excepción exótica, sino una rutina de alto rendimiento para las bandas criminales.
Los atacantes lo saben, y por eso afinan el lenguaje. Un mensaje mal escrito ya no basta. Las campañas actuales se parecen cada vez más a una campaña comercial legítima, con logotipos, tono corporativo y relojes invisibles que empujan a actuar. La IA en Android intenta leer esa escenografía antes de que funcione. Si un enlace apunta a un dominio recién creado, si el remitente imita a una marca conocida o si la secuencia de interacción coincide con patrones de fraude previos, el sistema puede intervenir. No es glamour tecnológico; es higiene digital en tiempo real.
Qué tipos de estafas intenta frenar
La prioridad está en el phishing y sus variantes. Eso incluye correos falsos, mensajes por SMS, enlaces enviados por aplicaciones de mensajería y sitios diseñados para robar credenciales. También entra aquí el smishing, una versión del engaño por mensaje de texto que suele apelar a la urgencia: una entrega detenida, una cuenta bloqueada, una multa pendiente o una supuesta verificación obligatoria. La IA ayuda a unir puntos que, de forma aislada, parecen normales.
Otra capa importante es la protección frente a descargas peligrosas. Muchas campañas no buscan solo robar información, sino instalar software malicioso que luego vigila la pantalla, intercepta códigos o abre la puerta a más abusos. Android usa IA para reconocer descargas sospechosas, sitios que intentan forzar instalaciones y aplicaciones que muestran conductas extrañas. En ecosistemas abiertos como el de Android, donde existen más vías para instalar software, esa vigilancia es crucial.
También hay defensa frente a estafas ocultas en la navegación. Un sitio puede parecer legítimo y, aun así, conducir a un formulario falso, a una pasarela de pago clonada o a una descarga con carga maliciosa. La IA observa la estructura, la reputación del dominio y la relación entre elementos de la página. Si algo no encaja, Android puede cortar el impulso del usuario en el instante previo a la exposición. Ese segundo de pausa vale oro cuando el fraude depende de la prisa.
Por qué la IA resulta más útil que un filtro tradicional
Las listas negras envejecen rápido. Un dominio malicioso puede caer hoy y reaparecer mañana con otra letra, otro servidor o una nueva ruta de redirección. Los criminales conocen esos atajos y los explotan a velocidad industrial. La IA aporta una capa distinta porque no solo busca coincidencias exactas; evalúa el parecido estructural entre ataques, incluso cuando el envoltorio cambia.
Eso es importante porque la estafa moderna se parece más a una niebla que a una bala. Se extiende, se adapta y vuelve. Un mensaje redactado con ayuda de modelos de lenguaje puede sonar natural, sin faltas groseras ni señales obvias de improvisación. Un filtro clásico puede caer en la trampa si espera errores de ortografía o frases mal construidas. La IA defensiva, en cambio, analiza señales más finas: intención, secuencia, relaciones entre dominios y comportamiento posterior del enlace o la aplicación.
La diferencia práctica se nota en la escalabilidad. Android debe proteger a miles de millones de dispositivos, en decenas de idiomas y con hábitos de uso muy distintos. Ningún equipo humano podría revisar cada mensaje, cada enlace y cada archivo en ese volumen. La IA no es un lujo, sino una necesidad operativa. Reduce el tiempo de respuesta y permite intervenir antes de que el fraude se convierta en robo de datos, vaciado de cuentas o secuestro de identidad.
Qué gana el usuario y qué no debe asumir jamás
El principal beneficio es el margen de error reducido. Un aviso oportuno puede impedir que alguien entregue una contraseña, apruebe una transferencia o instale una app falsa. También ayuda a los usuarios menos técnicos, que no siempre distinguen entre una alerta real y una maniobra de presión emocional. En seguridad digital, el tiempo entre el aviso y la acción suele ser brevísimo. Si la defensa llega tarde, el daño ya está hecho.
Pero sería un error pensar que la IA vuelve invulnerable al dispositivo. Ningún sistema elimina por completo el riesgo. Los atacantes cambian de idioma, de estrategia y de canal. A veces usan anuncios, otras veces redes sociales, otras un mensaje de voz o una cuenta comprometida de un contacto legítimo. La protección de Android es una capa importante, no una muralla absoluta. La higiene básica sigue contando: revisar dominios, evitar descargas dudosas, desconfiar de urgencias artificiales y mantener el sistema actualizado.
La clave está en entender la IA como copiloto, no como piloto automático. Su trabajo es detectar anomalías y frenar impulsos peligrosos, pero la decisión final sigue dependiendo del usuario. Esa combinación es la que tiene sentido. Un teléfono que advierte mejor, compara mejor y aprende mejor reduce la superficie de ataque sin prometer milagros. Y en ciberseguridad, los milagros suelen salir caros.
Lo que revela este cambio sobre el futuro de la seguridad móvil
El giro de Android apunta a una realidad más amplia: la seguridad ya no gira solo alrededor del malware, sino alrededor de la manipulación. A medida que la inteligencia artificial abarata la creación de fraudes, las defensas también deben volverse más inteligentes. No basta con cerrar puertas; hay que reconocer trampas, matices y patrones de persuasión. El terreno de juego se parece cada vez más a una partida de ajedrez en la que una de las piezas puede fabricar señuelos en tiempo real.
En ese contexto, la detección de estafas mediante IA se convierte en una especie de sistema nervioso adicional para el teléfono. No ve todo, pero siente cambios de temperatura. No entiende la moral del criminal, pero sí su ritmo. Y ese ritmo, en el mundo de las estafas digitales, suele delatar más que cualquier disfraz visual. Por eso Android invierte en modelos que reconozcan el contexto, identifiquen señales débiles y actúen antes de que el usuario recorra el camino completo hacia el engaño.
La discusión de fondo ya no es si la IA debe entrar en la seguridad móvil, sino qué tan bien debe integrarse para no invadir privacidad, no generar falsas alarmas y no dejar huecos en los que el fraude siga creciendo. La respuesta de Android muestra una dirección clara: menos reacción tardía, más anticipación; menos dependencia de reglas fijas, más lectura del comportamiento; menos confianza en la suerte, más defensa visible y adaptativa. En una era en la que una estafa puede escribirse sola, la protección también necesita aprender a pensar más deprisa.


¿Dónde golpeará más fuerte la lluvia este fin de semana en España?

¿Por qué Francia congela los salarios públicos y frena las pensiones?

¿Por qué unos robots con IA saltaron a un horno de acero fundido?

¿Cuánto vivimos? La esperanza de vida mundial regresa a los 73,3 años

¿Por qué el Supremo israelí permite competir a los partidos árabes?

¿Qué cambia con la nueva pista de China en el mar de China Meridional?

¿Por qué el GP de Baréin se corre en Malasia? Leclerc manda en Sepang

¿Por qué Telecinco firma su peor septiembre histórico al caer al 8,4%?

¿Qué busca Google con Suncatcher, su primer satélite de IA en órbita?

¿Qué preguntó Trump a Grok antes de capturar a Maduro en Venezuela?

 Actualidad
¿Qué se sabe hoy de los terremotos de Venezuela y cómo sigue el país?

 Salud
¿Por qué me duelen las piernas por dentro? Causas, síntomas y alertas

 Naturaleza
¿Dónde siguen activos los incendios en España este 28 de septiembre?

 Economía
¿Cómo funciona la nueva cuenta de Revolut al 3,51% TAE en España?

 Actualidad
San Miguel 2026: fecha, día de la semana y santoral

 Actualidad
¿Cuánto cuesta el desfile de la Fiesta Nacional en Madrid en 2026?

 Economía
¿Cuándo llega Kaufland a España y qué ciudades tendrán compra online?

 Actualidad
¿Qué pasó con el terremoto de Colombia? Balance, víctimas y réplicas

 Ocio
¿Cuándo es Halloween 2026 en España y qué día se celebra este año?

 Actualidad
Calendario laboral 2026: ¿cuántos días festivos tendrás en España?

 Salud
¿Por qué mi sudor huele mal y antes no? Causas y cuándo preocuparse

 Ocio
¿Cómo queda la Liga Endesa? Fichajes, bajas y renovaciones 2026-27