Actualidad
La Guardia Civil desmonta peligrosa macrogranja de móviles
Una red instalada entre Barcelona y Alicante convertía miles de tarjetas SIM en una cadena de montaje para lanzar SMS y llamadas de estafa a escala industrial.

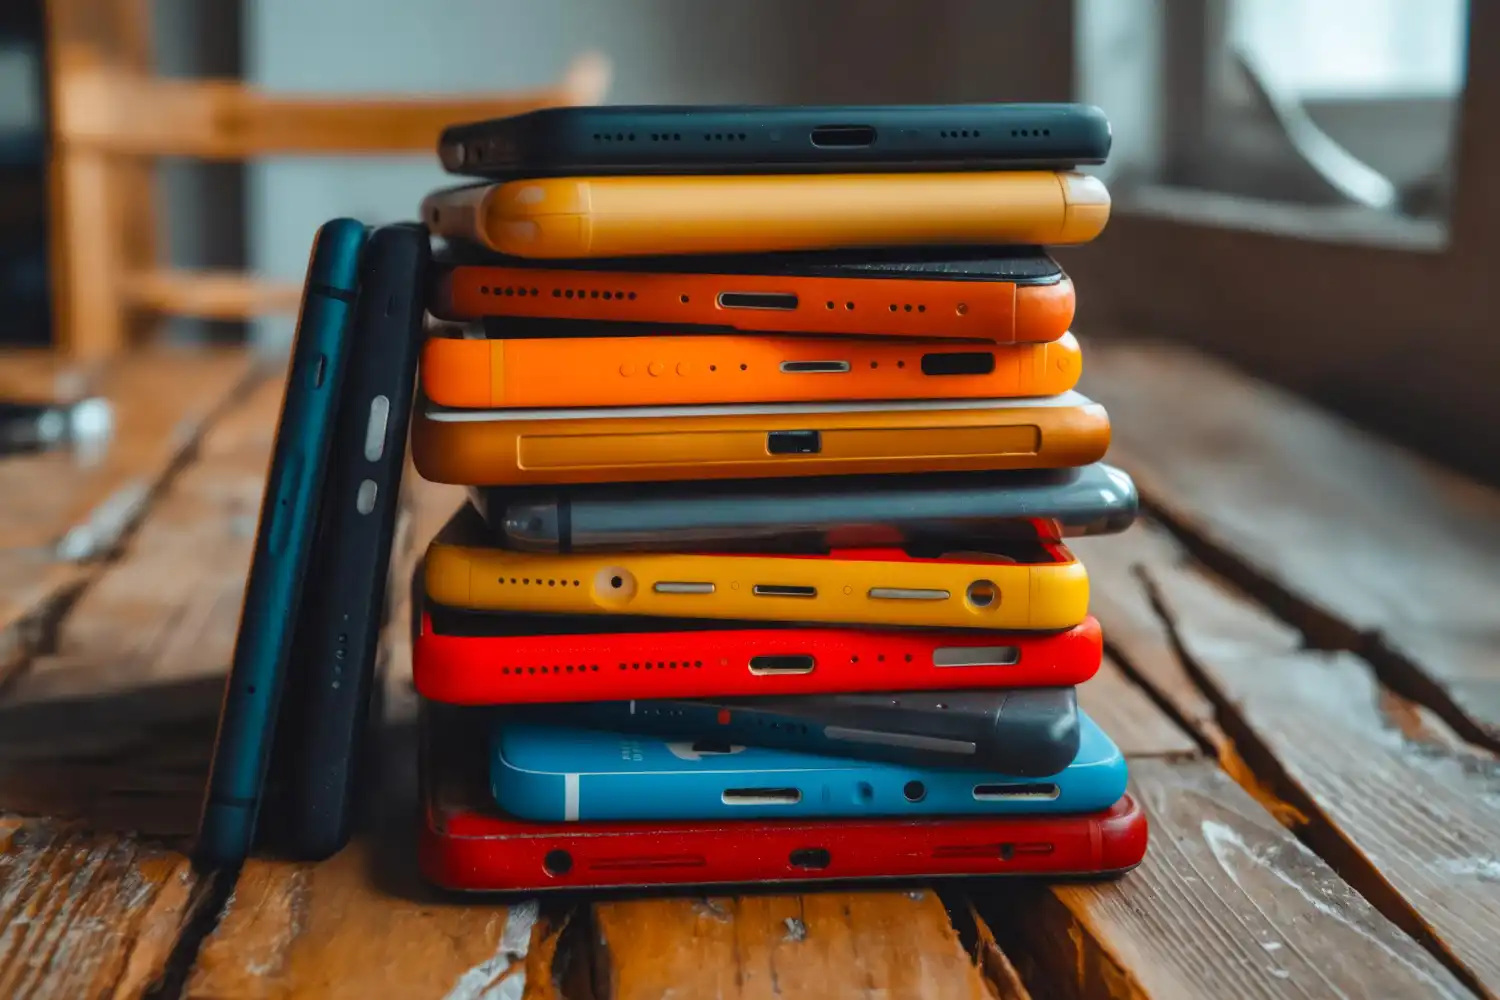
La Guardia Civil desmonta una red con miles de SIM y equipos industriales capaz de enviar millones de SMS de estafa diarios desde España.
Una red instalada entre Barcelona y Alicante convertía miles de tarjetas SIM en una cadena de montaje para lanzar SMS y llamadas de estafa a escala industrial.
La Guardia Civil ha desmantelado una infraestructura tecnológica montada para lo que hoy es el gran negocio sucio de las ciberestafas: el envío masivo de mensajes y llamadas fraudulentas, como si fuera una plataforma de mensajería, pero en la trastienda del delito. La operación, denominada “Mosenik”, ha culminado con el golpe a un sistema capaz de disparar más de 2,5 millones de mensajes al día, además de llamadas simultáneas, con una pieza clave: el uso de equipos industriales que permiten explotar miles de tarjetas SIM a la vez.
Los registros se han centrado en Barcelona —vivienda, local comercial y trastero—, aunque la investigación nace en Alicante y se dirige desde allí, tras denuncias por suplantaciones de identidad y estafas con llamadas que se presentaban como Policía Nacional o incluso como empleados del Banco de España. En la operación hay un detenido, un hombre de 41 años, señalado por crear y mantener activo el sistema, y al que se le atribuyen delitos que van desde la estafa y la falsedad documental hasta el blanqueo de capitales y los daños informáticos.
Una granja, pero de líneas telefónicas: el salto a la estafa industrial
La palabra “macrogranja” suena a titular exagerado hasta que uno se asoma al inventario. No se trata de una mesa con cinco móviles y un Excel con números. Lo que se ha intervenido describe una instalación pensada para funcionar muchas horas seguidas, con disciplina de fábrica: 35 SIMBOX industriales, 865 módems, 852 tarjetas SIM activas, más de 60.000 tarjetas SIM nacionales listas para uso inmediato y otras 10.000 nuevas. También se han localizado fondos en efectivo y criptomonedas. El valor estimado del material, según las primeras cifras que han trascendido, ronda los 400.000 euros.
Esa es la clave de la historia: la estafa no solo como engaño, sino como infraestructura. Porque una cosa es el timador que improvisa y otra, muy distinta, quien pone el “motor” para que terceros lancen campañas masivas. Aquí, lo relevante no es únicamente el mensaje concreto que recibe una víctima en su móvil; es el sistema que hace posible que ese mismo gancho se replique millones de veces, con números distintos, con cadencia constante, con apariencia de normalidad.
Y luego está el detalle que retrata la movilidad del invento: se halló un maletín con una SIMBOX transportable. Dicho sin grandilocuencias: un “equipo portátil” para mover parte de la granja, desplegarla donde convenga y seguir operando.
Qué es una SIMBOX y por qué aparece en el corazón del fraude
“SIMBOX” suena a aparato de tienda de informática. En realidad, es un dispositivo que permite gestionar muchas tarjetas SIM como si cada una fuese un móvil independiente. Imagínese una centralita, pero hecha para multiplicar identidades telefónicas: cada módem, una línea; cada línea, un número; cada número, una máscara distinta.
La mecánica es tan simple como inquietante. Las SIMBOX alojan decenas (o cientos) de módems. Cada módem trabaja con una tarjeta SIM. Y, desde un ordenador, se puede controlar el envío de mensajes o el tráfico de llamadas de forma masiva, con automatización y rotación. La capacidad que se ha atribuido a esta red es compatible con un ritmo de envío muy alto: entre 12 y 18 mensajes por minuto por módem, según se ha explicado en informaciones públicas sobre el caso. Si uno multiplica, el resultado deja de parecer “spam” y empieza a parecer producción en cadena.
El objetivo de este tipo de montaje no es solo emitir mucho. Es parecer local, parecer “normal”, colarse en el carril de la confianza. Un SMS con un número español, o una llamada que entra como si fuera de una línea doméstica, juega con ventaja frente a números internacionales o identificadores sospechosos. Es una estafa que se disfraza de rutina.
De Alicante a Barcelona: el origen de la investigación y el escenario real
La operación se impulsa desde la Guardia Civil en Alicante y está tutelada judicialmente por el Juzgado de Instrucción número 1 de Novelda. En el punto de partida aparecen denuncias que encajan con un patrón muy reconocible: llamadas en las que alguien se presenta como agente de Policía o trabajador de una institución, y empuja a la víctima hacia el precipicio de una transferencia “urgente”, una supuesta verificación bancaria o la entrega de datos sensibles.
En algunos casos, se ha señalado que el grupo buscaba víctimas de origen ruso y ucraniano residentes en España, incluso con comunicaciones en esos idiomas, lo que sugiere algo más que disparar al aire. Hay selección, hay conocimiento del objetivo, hay intento de hablarle a la gente en su propio código.
Las actuaciones de registro se han realizado en Barcelona, donde el sistema se habría montado de forma estable. Algunas informaciones publicadas hablan de un negocio usado como tapadera —un bar o una cafetería— desde el que operaba parte de la infraestructura. No sería extraño: un local con tránsito, ruido y normalidad es, paradójicamente, una buena cortina. Nadie sospecha de un zumbido de ventiladores cuando el barrio ya suena a cafeteras, neveras y conversaciones.
En comparecencias informativas vinculadas al caso han aparecido mandos de la Guardia Civil en Alicante, entre ellos el teniente coronel Francisco Poyato y el teniente coronel Antonio Darder, que han explicado el alcance del operativo y la lógica del sistema.
Un detenido, varios delitos y una investigación que no termina en la puerta del trastero
La operación “Mosenik” se ha saldado, de momento, con un detenido de 41 años, presentado como el responsable de crear y mantener activo el sistema. El paquete de delitos atribuidos es amplio y, en cierto modo, dibuja el mapa completo de cómo se sostiene una red así: estafa, usurpación de estado civil, falsedad documental, daños informáticos, blanqueo de capitales y pertenencia a grupo criminal.
Ese listado es más que burocracia penal. Habla de tres capas.
La primera, la obvia: la estafa y la suplantación. La segunda, la infraestructura: daños informáticos, manipulación, automatización, explotación masiva. Y la tercera, el dinero: el retorno económico, el tránsito por efectivo y por criptoactivos, la necesidad de ocultar origen y destino.
Importa también lo que no se ve todavía en la superficie pública. En redes de este tipo, el material intervenido suele esconder agendas: listados de números, rutas de pago, contactos, paneles de control, indicios de clientes o “usuarios” del servicio. Porque aquí hay una idea que se repite en investigaciones recientes de cibercrimen: quien monta la infraestructura no siempre es quien ejecuta cada estafa concreta. A veces, es el proveedor. El que alquila capacidad, el que vende el acceso, el que pone el motor en marcha para que otros conduzcan.
Por eso, aunque el golpe sea notable, la investigación se mantiene abierta: para identificar conexiones, localizar posibles víctimas, cuantificar el daño y seguir el rastro económico. Se ha hablado ya de una cifra potencial de fraude de varios millones de euros, en función de la actividad del sistema y de a cuántos grupos habría dado servicio.
La estafa en su versión más cotidiana: cómo te enganchan sin que lo parezca
Aquí conviene bajar el relato a tierra, sin moralinas y sin dramatizar. El mecanismo habitual —y el más eficaz— es el que entra por los canales que usamos a diario: un SMS, una llamada, un aviso. Y, de pronto, lo cotidiano se contamina.
En el caso investigado, las suplantaciones apuntaban a instituciones con un poder inmediato sobre el ánimo: Policía Nacional, Banco de España. Dos nombres que, en la cabeza de cualquiera, activan una alarma. Si la voz al otro lado dice que hay un problema, que tu identidad está comprometida o que hay un movimiento extraño, el cuerpo reacciona antes que la lógica. Luego vienen las peticiones: un código, un dato, una transferencia. La escena se construye con prisas medidas, con frases que cierran la puerta a pensar.
El elemento diferencial aquí no es el guion —que cambia poco— sino el volumen. Con una infraestructura como la intervenida, el fraude no depende del talento del estafador, sino de la estadística. Enviar millones de mensajes aumenta la probabilidad de impacto. No hace falta acertar siempre; basta con acertar lo suficiente.
También está el juego de la rotación. Según lo que se ha explicado en torno al operativo, las líneas duraban poco tiempo, se cambiaban, se renovaban. Como si el número fuese un disfraz de usar una tarde y tirar. Esa dinámica dificulta el rastreo y alarga la vida útil del sistema.
El almacén de SIM y el punto ciego: identidades falsas y activaciones en masa
Uno de los aspectos más serios del caso es el volumen de tarjetas SIM halladas: decenas de miles listas para entrar en funcionamiento. Ese stock no aparece por casualidad. Implica abastecimiento constante y un modo de activar líneas sin levantar barreras eficaces.
Según se ha comunicado, muchas de esas tarjetas se activaban con identidades falsas. Y aquí está el punto que, cada cierto tiempo, vuelve al debate público: los controles de alta de líneas, los usos fraudulentos de documentación, la reventa, la captación de identidades prestadas o suplantadas. No es un asunto menor. Si se pueden activar miles de líneas con datos falsos o manipulados, el canal telefónico se convierte en una autopista para el engaño.
Que existieran más de 60.000 SIM nacionales preparadas para uso inmediato aporta otra lectura: el sistema buscaba operar con apariencia doméstica, no con números extraños. Y eso tiene impacto directo en la eficacia del fraude, porque el primer filtro de desconfianza, muchas veces, es el prefijo.
A partir de ahí, la logística se vuelve casi empresarial: rotar SIM, repartir cargas, evitar saturaciones, mantener el hardware. No es glamuroso, pero funciona. En la trastienda de la ciberestafa hay mucho de “mantenimiento”: alimentación eléctrica, ventilación, ordenadores, conexiones, paneles de control. Un delito con olor a plástico caliente y polvo de trastero.
Lo que deja “Mosenik” en el mapa: un modelo de negocio que se alquila
La palabra “servicio” aparece, de forma explícita o implícita, en cómo se ha descrito la infraestructura. La idea es incómoda por su normalidad: el sistema se habría puesto a disposición de grupos especializados en ciberestafas. Es decir, no solo se estafa; se facilita estafar. Se vende capacidad.
Esto conecta con un fenómeno conocido en el cibercrimen: la externalización. Unos diseñan el engaño, otros captan víctimas, otros blanquean. Y otros —los más técnicos— proporcionan la plataforma: números, llamadas, mensajes, anonimato operativo. Cuando ese engranaje está aceitado, la estafa deja de ser un acto aislado y pasa a ser un mercado.
Por eso este caso interesa más allá de la cifra del día. Porque revela el “cómo” que está detrás de muchas oleadas de smishing y vishing que afectan a miles de personas en España cada año: mensajes de supuestos bancos, paquetes, multas, devoluciones, alertas. A veces cambia el logo; la infraestructura, no tanto.
También explica por qué algunas campañas se disparan en momentos concretos —Black Friday, Navidad, rebajas—: no porque el estafador sea un genio del calendario, sino porque el volumen de comunicaciones reales aumenta y la estafa se camufla mejor. En medio del ruido, un mensaje falso pasa por verdadero con más facilidad.
Un final que no es final: el golpe y la sombra del siguiente montaje
El desmantelamiento de la “macrogranja” corta una arteria importante. Deja sin servicio a quien dependiera de esa capacidad de envío, frena campañas, abre vías de investigación y pone nombres, fechas y equipos a un fenómeno que muchas veces se percibe como niebla: “me han llegado mensajes raros”, “me han llamado”, “dicen que son del banco”. Aquí, de pronto, esa niebla tiene forma de trastero, de módems alineados, de SIM apiladas.
Pero el caso también deja un aprendizaje incómodo: la estafa ha aprendido a escalar. Ya no necesita grandes historias; le basta con infraestructura y con rotación. Y, cuando se desmonta una sala, el modelo no desaparece por arte de magia. Se desplaza, se replica, se adapta. Es lo que hacen los sistemas que funcionan.
En “Mosenik”, lo decisivo no es solo el número de mensajes, ni el catálogo de hardware, ni siquiera el detenido. Es el retrato: un delito que opera como industria, con herramientas industriales, con un mercado alrededor y con una normalidad inquietante. Un SMS, una llamada, el móvil vibra… y, detrás, una maquinaria que se había montado para que esa vibración ocurriera millones de veces.


¿Dónde golpeará más fuerte la lluvia este fin de semana en España?

¿Por qué Francia congela los salarios públicos y frena las pensiones?

¿Por qué unos robots con IA saltaron a un horno de acero fundido?

¿Cuánto vivimos? La esperanza de vida mundial regresa a los 73,3 años

¿Por qué el Supremo israelí permite competir a los partidos árabes?

¿Qué cambia con la nueva pista de China en el mar de China Meridional?

¿Por qué el GP de Baréin se corre en Malasia? Leclerc manda en Sepang

¿Por qué Telecinco firma su peor septiembre histórico al caer al 8,4%?

¿Qué busca Google con Suncatcher, su primer satélite de IA en órbita?

¿Qué preguntó Trump a Grok antes de capturar a Maduro en Venezuela?

 Actualidad
¿Qué se sabe hoy de los terremotos de Venezuela y cómo sigue el país?

 Salud
¿Por qué me duelen las piernas por dentro? Causas, síntomas y alertas

 Naturaleza
¿Dónde siguen activos los incendios en España este 28 de septiembre?

 Economía
¿Cómo funciona la nueva cuenta de Revolut al 3,51% TAE en España?

 Actualidad
San Miguel 2026: fecha, día de la semana y santoral

 Actualidad
¿Cuánto cuesta el desfile de la Fiesta Nacional en Madrid en 2026?

 Economía
¿Cuándo llega Kaufland a España y qué ciudades tendrán compra online?

 Actualidad
¿Qué pasó con el terremoto de Colombia? Balance, víctimas y réplicas

 Ocio
¿Cuándo es Halloween 2026 en España y qué día se celebra este año?

 Actualidad
Calendario laboral 2026: ¿cuántos días festivos tendrás en España?

 Salud
¿Por qué mi sudor huele mal y antes no? Causas y cuándo preocuparse

 Ocio
¿Cómo queda la Liga Endesa? Fichajes, bajas y renovaciones 2026-27