Actualidad
¿Cómo cazaron al responsable de los falsos tiques ORA en Salamanca?
La AEPD siguió el dominio y teléfono para identificar al autor de los falsos tiques ORA de Salamanca, sancionado finalmente con 2.000 euros.

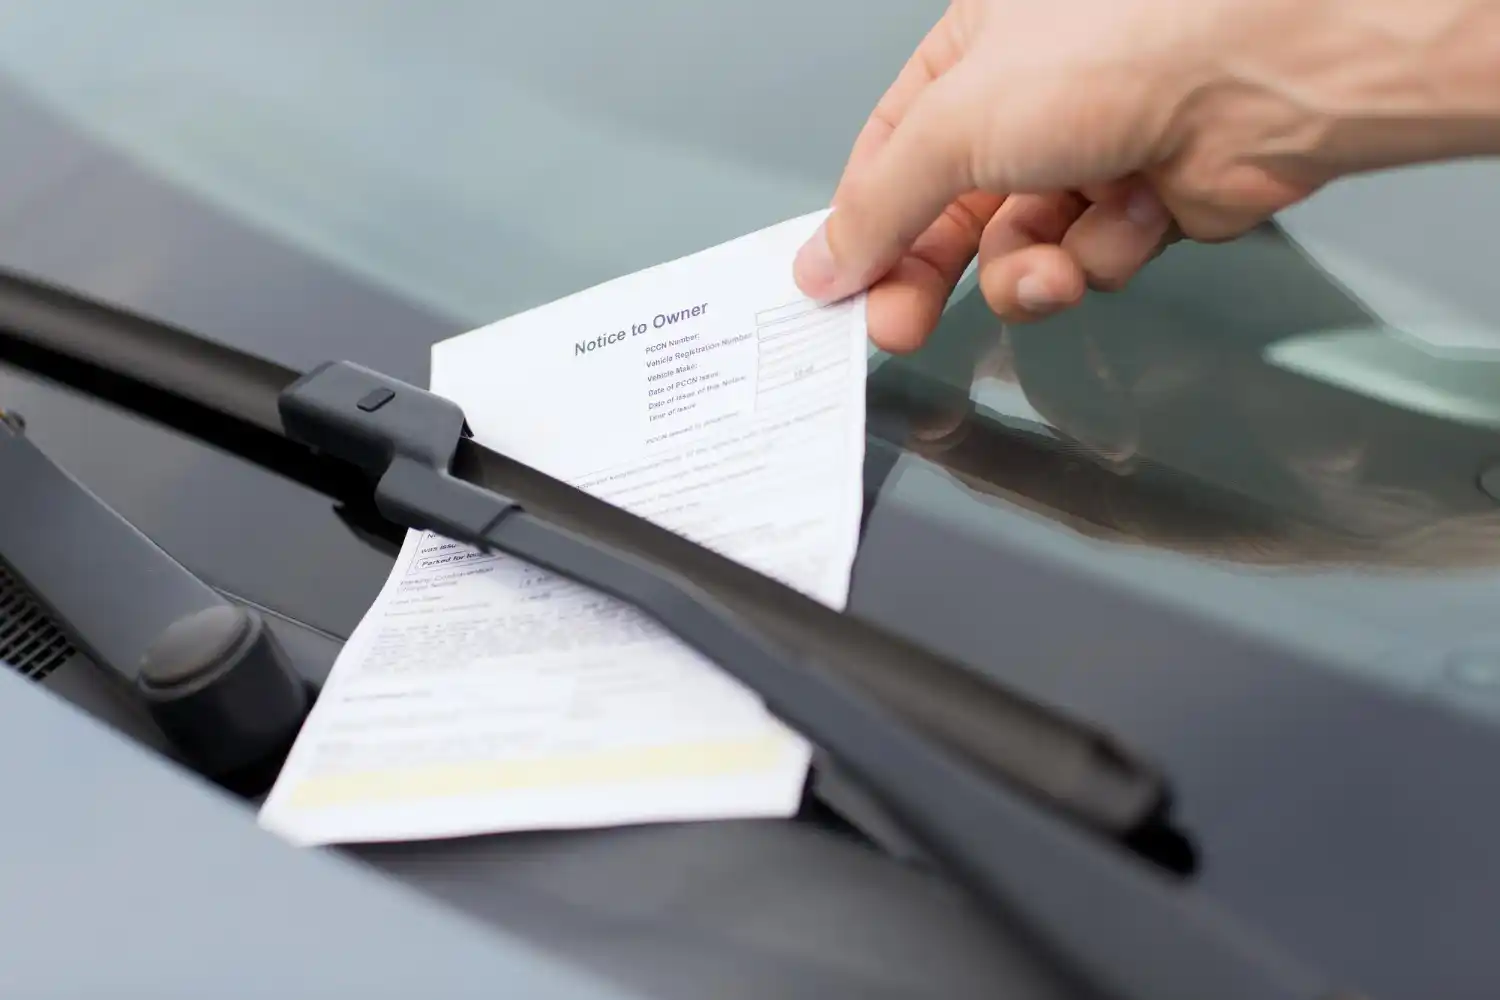
Un papel térmico bajo el limpiaparabrisas, el escudo del Ayuntamiento de Salamanca, un código de barras, un número de referencia y una cantidad que pagar. Todo parecía suficientemente administrativo como para no discutir demasiado: 45 euros y una dirección web donde resolver la supuesta sanción. El problema era bastante mayor que una multa de aparcamiento. Los tiques de la ORA eran falsos y la página a la que remitían también formaba parte del engaño.
El caso ha terminado dejando una paradoja considerable. La Policía Nacional comunicó a la Agencia Española de Protección de Datos (AEPD) que sus diligencias habían sido archivadas al no poder determinar la titularidad del sitio web. Sin embargo, la Agencia siguió otros rastros, pidió información al registrador del dominio y después a la operadora del número de teléfono asociado. Los dos caminos condujeron a la misma persona física. El resultado administrativo ha sido una multa de 2.000 euros, aunque no por la estafa en sí, sino por utilizar y publicar sin legitimación los datos personales de un tercero.
Ahí está la parte más llamativa de una historia que comenzó en junio de 2024 y cuya resolución permite reconstruir con bastante precisión lo ocurrido. No fue una proeza de espionaje digital ni una persecución digna de una serie de televisión. Más bien lo contrario: un dominio, un teléfono, varias peticiones de información y esa vieja costumbre de Internet de ir dejando migas de pan digitales aunque alguien crea haber barrido el suelo.
Un tique falso pensado para parecer demasiado verdadero
La operación tenía algo artesanal y, precisamente por eso, podía resultar convincente. Los avisos colocados en vehículos de Salamanca imitaban la apariencia de una sanción de estacionamiento regulado. Había papel térmico, elementos gráficos municipales y una dirección que sonaba burocrática: sede-electronica.autonomica.es. Según consta en el caso, se reclamaban 45 euros mediante una pasarela de pago.
No hacía falta construir una copia perfecta de una sede electrónica. Bastaba con algo reconocible a primera vista. El conductor llega al coche, encuentra el papel, ve una referencia, un escudo, palabras como «sede electrónica» y una cifra que tampoco parece disparatada. La administración cotidiana tiene esa estética gris que todos reconocemos; imitar su apariencia resulta, por desgracia, bastante barato.
El Ayuntamiento de Salamanca reaccionó advirtiendo públicamente de que esos documentos eran una estafa y pidió a quienes los encontraran en sus vehículos que lo comunicasen a la Policía Local. El asunto acabó también en manos de la Policía Nacional. El consistorio presentó una denuncia por la aparición de los tiques falsificados y por la suplantación del sitio utilizado para la gestión económica y recaudatoria municipal.
El detalle que rompía el disfraz
Había una diferencia especialmente útil. Los avisos fraudulentos incluían una dirección de Internet para efectuar el supuesto pago, mientras que los tiques auténticos de la ORA mostrados entonces por el Ayuntamiento no incorporaban aquel enlace. Un detalle pequeño; de esos que casi nadie estudia cuando tiene delante lo que parece una multa y lo único que desea es quitársela de encima.
La web tampoco permaneció indefinidamente operativa. Los datos recabados durante la investigación reflejan que el dominio fue cancelado el 22 de julio de 2024 a petición del Centro Criptológico Nacional (CCN), organismo adscrito al Centro Nacional de Inteligencia. El objetivo era cortar la infraestructura utilizada en el fraude y evitar nuevas víctimas.
La pista falsa que terminó abriendo otra investigación
Quien estaba detrás de la página había añadido un ingrediente más: los datos personales de otra persona. En el sitio aparecían su nombre y apellidos, dirección de correo electrónico, número de DNI y una fotografía. Era una huella con aspecto de identificación, pero conducía hacia alguien ajeno al montaje.
Ese ciudadano recibió el 14 de junio de 2024 un correo en el que se le comunicaba que su sitio estaba instalado. Entró y encontró allí sus propios datos. Dos días después presentó una reclamación ante la AEPD, alegando que aquella información se estaba publicando sin su consentimiento en una página relacionada con fraudes. La Agencia admitió la reclamación a trámite el 23 de julio.
La maniobra tenía una doble toxicidad: no solo se utilizaba una web vinculada a falsas sanciones, sino que se exponía a un tercero como aparente referencia del sitio. Nombre, DNI, correo y fotografía juntos forman algo bastante más serio que una indiscreción. Permiten señalar a una persona con enorme facilidad y colocarla, al menos a ojos de quien llegue hasta allí, junto a una actividad con la que no tenía relación.
La Policía archivó y la AEPD siguió por otro camino
La Agencia preguntó a la Dirección General de la Policía si había podido identificar al titular de la página fraudulenta y si existían actuaciones judiciales abiertas. La respuesta de la Policía Nacional incorporaba un informe de la Comisaría Provincial según el cual las diligencias habían sido archivadas al no poder identificarse la titularidad del sitio.
Protección de Datos tiró entonces del hilo administrativo de Internet. Primero obtuvo información sobre el registro del dominio. El agente registrador comunicó en octubre de 2024 qué persona física había solicitado su alta. Después se pidió a la compañía de telecomunicaciones la identidad del titular del número de teléfono asociado al registro. En noviembre llegó la respuesta: coincidía con la misma persona. Para la AEPD, quedaba acreditado que esa persona física había llevado a cabo la creación del sitio web y el registro del dominio.
La escena tiene cierta ironía burocrática. Un expediente que había chocado contra la imposibilidad de identificar al titular encontró una salida preguntando al registrador y a la operadora. Nada especialmente cinematográfico. A veces la supuesta capa de invisibilidad digital acaba teniendo una factura de teléfono detrás.
Por qué la multa es de 2.000 euros y no una sanción por la estafa
Aquí conviene separar dos asuntos que, vistos desde fuera, parecen uno solo. La AEPD no está castigando la falsificación de los tiques ni determinando una responsabilidad penal por estafa. Su competencia en este procedimiento era otra: decidir si se habían tratado y difundido datos personales de manera lícita.
La resolución concluye que los datos del reclamante fueron publicados sin que existiese ninguna de las bases jurídicas previstas por el artículo 6.1 del Reglamento General de Protección de Datos. Nombre, datos de contacto, DNI y fotografía habían sido recogidos y expuestos sin una justificación legal acreditada. Esa es la infracción concreta por la que se impone la sanción.
La AEPD fijó finalmente una multa administrativa de 2.000 euros. La cifra puede parecer pequeña frente al contexto que rodea el expediente, sobre todo cuando aparecen falsas multas, una web preparada para cobrar y la identidad de un tercero colocada en medio. Pero jurídicamente son planos diferentes: la Agencia sanciona aquello sobre lo que tiene competencia, no todo el posible comportamiento ilícito asociado al caso.
Tampoco consta en la resolución cuánto dinero llegó a obtenerse mediante los falsos pagos ni cuántas personas abonaron los 45 euros. Convertir los 2.000 euros en «el precio de la estafa», por tanto, sería engañoso. Es la sanción por vulnerar la normativa de protección de datos en este procedimiento concreto.
La identificación llegó mucho antes que la sanción
Hay otro matiz relevante. La historia no consiste exactamente en que el responsable permaneciera dos años completamente desconocido hasta que la AEPD lo localizó en 2026. La cronología oficial muestra algo más prosaico.
La reclamación entró en junio de 2024; durante el otoño de aquel mismo año, la investigación de Protección de Datos obtuvo primero la información del registrador y después la del teléfono. En noviembre de 2024 la Agencia ya disponía de elementos que vinculaban ambos registros con la misma persona. El procedimiento sancionador formal se abrió el 3 de diciembre de 2025 y la propuesta de resolución se formuló el 24 de febrero de 2026. El reclamado no presentó alegaciones en los plazos concedidos.
Es una diferencia importante. Una cosa es identificar al responsable del dominio y otra completar un procedimiento administrativo sancionador con sus garantías, notificaciones, plazos y posibilidades de recurso. La maquinaria administrativa no corre los cien metros lisos; tampoco puede saltarse las vallas porque el caso resulte especialmente llamativo.
Cuando una multa de parabrisas se convierte en fraude digital
Este episodio tiene interés más allá de Salamanca porque muestra una evolución bastante sencilla del fraude online: Internet ya no necesita empezar en Internet. Puede comenzar con un papel colocado físicamente sobre un coche, algo tangible, cotidiano y aparentemente oficial, y trasladar después a la víctima hacia una página falsa de pago.
La técnica funciona porque mezcla dos mundos. Primero aparece la autoridad visual: escudos, números de expediente, papel de impresora, lenguaje administrativo. Después llega la comodidad digital: una dirección web para solucionar el problema en unos minutos. El resultado cabe bajo el limpiaparabrisas, pero detrás puede haber una infraestructura preparada para recopilar información o cobrar dinero.
En el caso salmantino, incluso intervino el Centro Criptológico Nacional para promover la cancelación del dominio. Aun así, la pieza que terminó siendo decisiva para el expediente de Protección de Datos no fue una sofisticada herramienta de inteligencia, sino la correspondencia entre la información conservada por el registrador y la titularidad de una línea telefónica.
La huella que quedó detrás del papel
Los falsos tiques intentaban parecer administración; la web intentaba parecer una sede electrónica y los datos publicados intentaban señalar a otra persona. Varias capas de apariencia. Debajo, sin embargo, seguían existiendo registros capaces de conectar el dominio con quien lo había solicitado.
La AEPD terminó sancionando con 2.000 euros la publicación ilegítima de aquellos datos personales. No es una condena por el conjunto del fraude ni permite saber cuánto dinero se obtuvo con las falsas sanciones. Sí deja algo bastante claro: colocar un nombre ajeno como parapeto no borra necesariamente el rastro propio.
El engaño empezó con un pequeño rectángulo de papel en un parabrisas. Terminó en un expediente de protección de datos. Entre una cosa y otra quedó una enseñanza poco espectacular, pero bastante sólida: en la red, la máscara puede estar muy bien impresa; la huella digital, no siempre.


¿Cuáles son las mejores armas de Apex Legends? Tier list Temporada 30

Por qué desaparecen los pisos de alquiler en España: el efecto de los decretos de vivienda

¿Dónde golpeará más fuerte la lluvia este fin de semana en España?

¿Por qué Francia congela los salarios públicos y frena las pensiones?

¿Por qué unos robots con IA saltaron a un horno de acero fundido?

¿Cuánto vivimos? La esperanza de vida mundial regresa a los 73,3 años

¿Por qué el Supremo israelí permite competir a los partidos árabes?

¿Qué cambia con la nueva pista de China en el mar de China Meridional?

¿Por qué el GP de Baréin se corre en Malasia? Leclerc manda en Sepang

¿Por qué Telecinco firma su peor septiembre histórico al caer al 8,4%?

 Actualidad
¿Qué se sabe hoy de los terremotos de Venezuela y cómo sigue el país?

 Salud
¿Por qué me duelen las piernas por dentro? Causas, síntomas y alertas

 Naturaleza
¿Dónde siguen activos los incendios en España este 28 de septiembre?

 Actualidad
¿Qué pasó con el terremoto de Colombia? Balance, víctimas y réplicas

 Economía
¿Cómo funciona la nueva cuenta de Revolut al 3,51% TAE en España?

 Actualidad
San Miguel 2026: fecha, día de la semana y santoral

 Actualidad
¿Cuánto cuesta el desfile de la Fiesta Nacional en Madrid en 2026?

 Economía
¿Cuándo llega Kaufland a España y qué ciudades tendrán compra online?

 Ocio
¿Cuándo es Halloween 2026 en España y qué día se celebra este año?

 Actualidad
Calendario laboral 2026: ¿cuántos días festivos tendrás en España?

 Salud
¿Por qué mi sudor huele mal y antes no? Causas y cuándo preocuparse

 Ocio
¿Cómo queda la Liga Endesa? Fichajes, bajas y renovaciones 2026-27