
Tecnología
DNS privado en Android: qué es y para qué sirve de verdad Lo esencial
Una opción discreta del móvil protege las consultas de dominios, aunque también tiene límites y posibles conflictos.

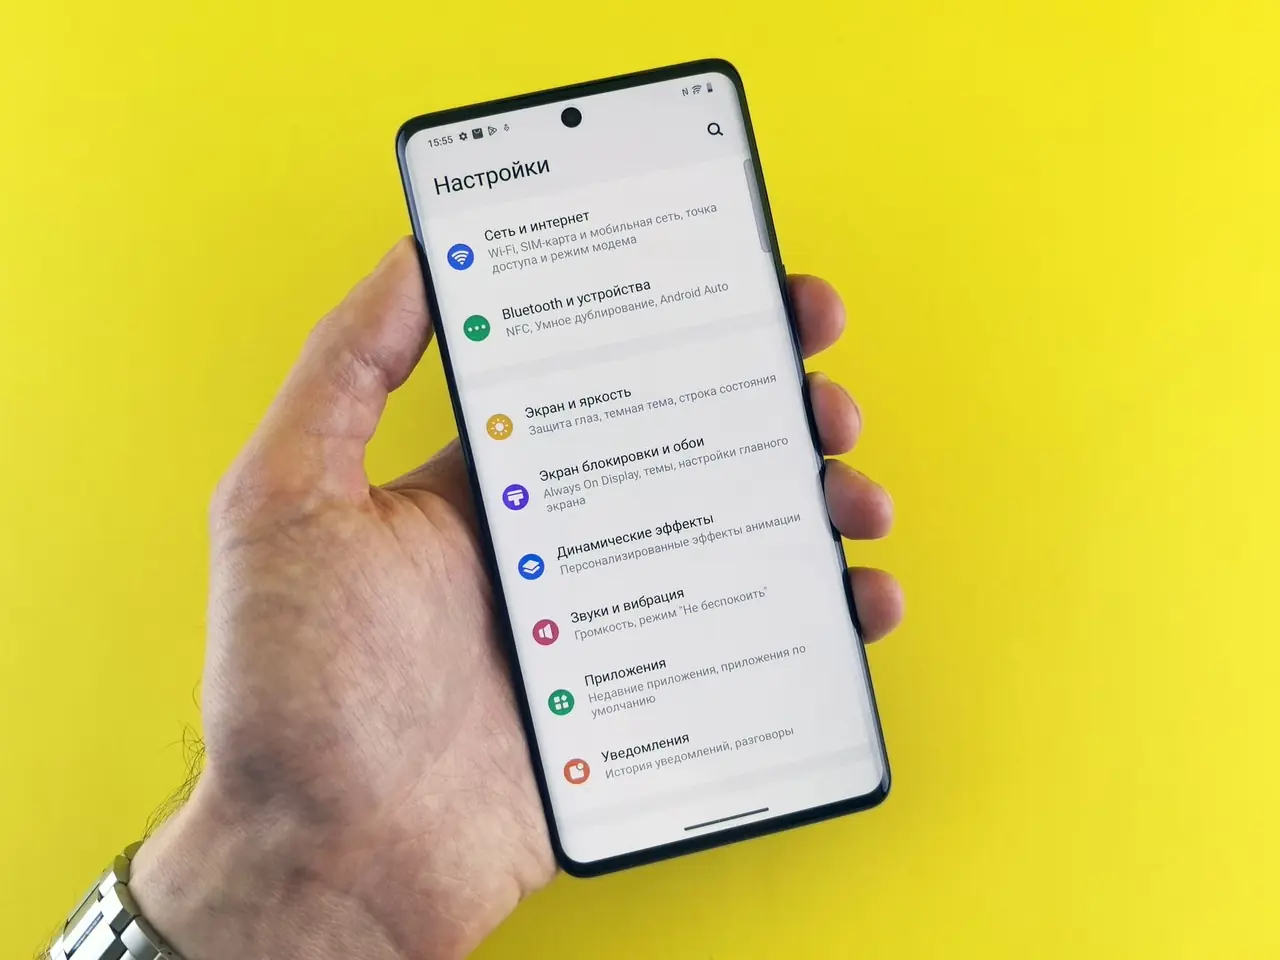
Imagen: Andrey Matveev / Pexels
Android permite cifrar las consultas que hace el móvil para localizar páginas y servicios en Internet. La función, integrada desde Android 9, se encuentra en los ajustes de red bajo el nombre de DNS privado. Al activarla con un proveedor compatible, los nombres de dominio dejan de viajar sin protección entre el teléfono y el servidor DNS elegido. No hace falta instalar una aplicación y el ajuste puede utilizarse tanto con wifi como con datos móviles.
Su alcance, sin embargo, es más estrecho de lo que sugiere su nombre: no oculta la dirección IP del teléfono ni cifra por sí solo toda la conexión. También cambia quién recibe las consultas. El operador o el responsable de una red wifi tienen más difícil leerlas durante el trayecto, mientras que el proveedor DNS seleccionado necesita procesarlas para responder. Configurarlo bien exige entender esa diferencia y escribir un nombre de servidor compatible, no una dirección numérica.
La consulta invisible antes de abrir una página
Internet se recorre con nombres, pero los equipos se conectan mediante direcciones IP. Cuando una aplicación necesita contactar con un dominio, solicita a un servidor DNS la dirección que le corresponde. Es una operación parecida a consultar una agenda antes de llamar: la agenda no transporta la conversación, pero revela qué contacto se ha buscado. La consulta DNS es esa búsqueda previa, y se repite al abrir páginas, cargar recursos o iniciar determinadas funciones de una aplicación.
En una configuración convencional, el móvil suele utilizar los servidores indicados por la red móvil o por el router. Si esas consultas viajan sin cifrar, quien gestione o pueda observar la red tiene la posibilidad de leer los dominios solicitados. El modo privado de Android utiliza DNS sobre TLS, también llamado DoT, para proteger el intercambio entre el dispositivo y el servidor que resuelve los nombres. El cifrado dificulta tanto la observación de esas peticiones en tránsito como su manipulación por terceros situados en ese tramo.
Ese detalle explica por qué la medida puede resultar útil en una wifi compartida, pero también por qué no equivale a desaparecer del mapa. La red sigue transportando la conexión posterior y puede disponer de otras pistas sobre el destino, según cómo se establezca. Además, una consulta identifica normalmente un dominio, no necesariamente la página concreta visitada dentro de él. Confundir ambas cosas lleva a exagerar tanto lo que un observador puede saber a partir del DNS como lo que el cifrado consigue ocultar.
La privacidad termina donde empieza el servidor elegido
El cifrado protege el camino hasta el servidor DNS, no impide que ese servidor conozca la petición. Para devolver una dirección, el proveedor tiene que recibir el dominio solicitado y puede disponer de datos de conexión asociados a la consulta. La confianza se desplaza, no desaparece: en lugar de dejar las búsquedas visibles para la red utilizada, se encomienda su resolución a una entidad concreta. Por eso una promesa de privacidad no debería sustituir a la lectura de las condiciones y la política de conservación de datos del servicio.
Tampoco hay que atribuir al DNS una tarea que no realiza. Una vez obtenida la dirección, el teléfono establece la conexión con el sitio o la aplicación por otros mecanismos. El servicio al que se accede sigue pudiendo ver información necesaria para comunicarse con el dispositivo, incluida su dirección IP pública. Una VPN y un DNS cifrado actúan en partes distintas de la conexión: la primera puede encaminar tráfico a través de otro servidor; el segundo protege las consultas de nombres realizadas mediante la función de Android.
Incluso la comparación con una VPN necesita matices. Una VPN puede utilizar sus propios servidores DNS y sustituir, ignorar o combinarse de distintas formas con el ajuste del sistema, según la aplicación y su configuración. No basta con dejar ambas opciones activadas para deducir qué proveedor está resolviendo cada dominio. La misma cautela se aplica al anonimato: cifrar la agenda de direcciones no oculta necesariamente el viaje. Es una mejora delimitada, valiosa precisamente cuando se comprende dónde empieza y dónde termina.
De los ajustes del móvil al nombre de host
La opción se encuentra habitualmente en Ajustes, dentro de Red e Internet o de Conexiones, aunque el recorrido cambia según el fabricante. En algunos teléfonos aparece bajo ajustes avanzados o de conexión; el buscador de los ajustes suele localizarla al escribir DNS privado. En móviles Samsung puede figurar en Otros ajustes de conexión. Android 9 y las versiones posteriores incorporan esta función, pero los nombres visibles de los menús no son idénticos en todos los dispositivos.
Al abrirla, el modo que permite escoger un servicio suele llamarse Nombre de host del proveedor de DNS privado. El campo exige el nombre de host de un servidor compatible con DNS sobre TLS, como dns.google, y no una IP como 8.8.8.8. Esa distinción evita uno de los errores más frecuentes: una dirección numérica conocida puede servir para configurar DNS en otros contextos, pero no es el dato que solicita este ajuste. Tras introducir el nombre y guardar, Android intenta establecer la conexión cifrada.
La configuración se aplica a la resolución de nombres del sistema en las redes que utilice el teléfono, tanto wifi como datos móviles, siempre que la conexión con el proveedor sea posible. Eso evita repetir el cambio en cada red conocida. Aun así, no garantiza que todas las aplicaciones consulten el mismo DNS: algunas pueden gestionar sus propias peticiones o emplear otros mecanismos. La prueba más sencilla después de guardar consiste en comprobar que las páginas y aplicaciones habituales siguen funcionando en ambas clases de conexión.
La diferencia entre automático y elegir proveedor
El menú también suele ofrecer los modos Automático y Desactivado. En automático, Android intenta utilizar DNS cifrado con los servidores que proporciona la red cuando estos lo permiten. Automático no significa elegir por cuenta propia un proveedor ajeno a la red ni garantiza que todas las consultas queden cifradas. Su comportamiento depende de la compatibilidad disponible. Es una diferencia importante frente a escribir expresamente el nombre de un servicio de DNS sobre TLS.
Al fijar un proveedor concreto, el teléfono intenta resolver mediante ese servidor y mantener protegidas las consultas en el trayecto hasta él. La contrapartida aparece si el nombre está mal escrito, el servicio no responde o la red impide alcanzarlo: las páginas pueden dejar de cargar aunque el wifi siga conectado. El icono de cobertura, por sí solo, no demuestra que la resolución de dominios funcione. En modo automático, en cambio, la posibilidad de recurrir al DNS de la red evita determinados cortes, aunque puede significar perder el cifrado de esas consultas.
Desactivado no es sinónimo de quedarse sin Internet. Significa que Android deja de aplicar esta función y utiliza la resolución de nombres disponible por las vías habituales de la conexión, salvo lo que puedan hacer por separado una aplicación, un navegador o una VPN. La elección, por tanto, no enfrenta una opción segura con otra inútil: contrapone la prioridad del cifrado y del proveedor elegido con la compatibilidad que ofrece adaptarse al funcionamiento de cada red.
Cuatro servicios, cuatro formas de resolver nombres
Los proveedores públicos no ofrecen todos la misma experiencia. Google Public DNS permite introducir dns.google y se centra en prestar un servicio general de resolución. Cloudflare ofrece one.one.one.one como nombre de host para su servicio público sin filtro de contenidos. Ambos permiten utilizar la opción cifrada de Android, pero elegir uno no garantiza que el móvil entero navegue más rápido. La rapidez percibida depende también de la red, del servidor de destino, de la caché y de muchos pasos posteriores a la consulta DNS.
AdGuard DNS utiliza dns.adguard-dns.com para un servicio que, además de resolver nombres, filtra determinados dominios asociados a publicidad y rastreo. Su variante family.adguard-dns.com añade filtrado de contenido para adultos. Quad9, mediante dns.quad9.net, orienta su servicio al bloqueo de dominios vinculados con amenazas conocidas. El filtrado depende del proveedor y del host concreto: activar el ajuste de Android, sin escoger un servicio que incluya filtros, no elimina anuncios ni bloquea por sí mismo páginas peligrosas.
La selección también afecta a los fallos y a los límites cotidianos. Un filtro puede impedir que cargue un recurso necesario para una web o una aplicación, mientras que otro proveedor puede responder con distinto rendimiento desde la red utilizada. Las reglas de bloqueo y las políticas de datos, además, pueden cambiar. Por eso el criterio más sólido no es coronar un servidor universalmente superior, sino distinguir resolución sin filtros, bloqueo de dominios maliciosos y filtrado de publicidad o contenidos, y consultar la documentación vigente del proveedor antes de copiar su dirección.
La publicidad que el DNS no puede borrar
Un DNS con filtros decide si responde o no cuando el móvil pregunta por un dominio. Si una aplicación obtiene anuncios de un dominio separado del que entrega su contenido, el servidor puede bloquear esa consulta. Es una intervención temprana, antes de que se descargue el recurso. Pero el DNS no examina cada imagen, vídeo o bloque de texto que llega después: trabaja con nombres de dominio, no con los elementos individuales de una página.
La limitación se aprecia cuando publicidad y contenido legítimo comparten origen. Bloquear ese dominio impediría acceder también a la parte que se desea ver. En plataformas de vídeo, redes sociales y ciertas aplicaciones, los anuncios pueden seguir apareciendo pese a utilizar un servidor filtrante. También puede suceder lo contrario: un bloqueo demasiado amplio rompe funciones normales, desde imágenes hasta sistemas de inicio de sesión. La ausencia de un anuncio, por sí sola, tampoco demuestra que todas las consultas estén pasando por el DNS elegido.
Los filtros contra dominios maliciosos tienen un límite parecido. Pueden cortar el acceso a destinos identificados por el proveedor, pero no reconocer todos los fraudes ni evaluar si una página aparentemente legítima contiene información engañosa. El servidor decide a partir de nombres y de sus propias reglas, no del contexto completo de lo que hace una persona en pantalla. Por eso el filtrado DNS es una barrera parcial, distinta de las protecciones del navegador, de las actualizaciones del dispositivo y del criterio necesario ante enlaces sospechosos.
Cuando el navegador o la VPN siguen otro camino
Android dispone de un ajuste general, pero un navegador puede tener el suyo propio. Chrome, por ejemplo, incluye una opción de DNS seguro que puede utilizar un proveedor configurado para el navegador. Si ese proveedor difiere del elegido en el sistema, los resultados también pueden diferir: un dominio bloqueado en una aplicación podría abrirse en el navegador, o al revés. La discrepancia no implica necesariamente que la configuración de Android haya dejado de funcionar.
Las VPN introducen otra capa de decisiones. Al encaminar las conexiones, algunas incorporan su propia resolución de nombres o modifican qué DNS emplea el dispositivo mientras están activas. Las aplicaciones de bloqueo que utilizan una VPN local pueden producir interferencias similares. El nombre escrito en los ajustes no basta para identificar el servidor usado en todo momento. Cuando el comportamiento cambia al activar una de estas aplicaciones, conviene examinar cómo gestiona el DNS antes de atribuir el problema al servidor elegido.
En un teléfono de trabajo, el efecto puede ser menos visible que un anuncio que reaparece. Una empresa puede utilizar nombres internos que solo resuelven sus propios servidores, junto con una VPN o una configuración administrada. Enviar esas consultas a un proveedor público puede dejar inaccesibles recursos laborales, aunque el resto de Internet funcione. Además, el administrador puede restringir determinados ajustes. En ese entorno, la compatibilidad con la red corporativa importa tanto como el cifrado y el cambio no debe interpretarse como una simple preferencia personal.
Una red de hotel puede dejar el móvil sin páginas
Las redes de hoteles, aeropuertos y otros espacios públicos suelen exigir que se abra primero una página de acceso. Ese portal puede necesitar que el teléfono utilice temporalmente la resolución de nombres prevista por la propia red. Si hay un proveedor DNS privado fijado y no se puede contactar con él, la pantalla para aceptar las condiciones quizá ni siquiera aparezca. El móvil muestra wifi conectado, pero las páginas no avanzan: una escena que se parece a una caída de Internet y puede ser solo un conflicto de configuración.
El bloqueo de DNS sobre TLS en la red es otra posibilidad. Este protocolo suele comunicarse por el puerto 853, que algunas redes no permiten utilizar. También cabe un error tipográfico en el nombre del host o una indisponibilidad del proveedor. Comparar el comportamiento entre wifi y datos móviles ayuda a distinguir un problema de esa red de otro más general. Volver de forma temporal al modo Automático o Desactivado permite comprobar si el ajuste fijado es la causa y, en determinados portales, completar el acceso.
Una comprobación más precisa consiste en consultar, cuando exista, la página de verificación del proveedor DNS escogido. Puede indicar si la conexión llega a su servicio, aunque el resultado debe interpretarse teniendo en cuenta que el navegador quizá use otro DNS. También merece atención cualquier cambio brusco tras activar una VPN o un filtro. Guardar el nombre de host no equivale a verificar su uso efectivo; abrir páginas, contrastar redes y revisar las configuraciones que se superponen ofrece una imagen más fiable.
Una mejora discreta, no una capa de invisibilidad
El mayor mérito de esta función está en proteger una operación que casi nunca se ve. Una petición tan breve como buscar la dirección de un dominio puede decir bastante sobre el funcionamiento de un dispositivo, y Android permite cifrar ese intercambio sin modificar cada conexión wifi. La protección es concreta y funciona sin alterar el contenido de las comunicaciones: el servidor DNS sigue resolviendo nombres, mientras la red utilizada pierde visibilidad sobre esas consultas cuando el cifrado se establece correctamente.
También hay una decisión de fondo detrás del interruptor. Fijar un proveedor permite escoger quién recibe las búsquedas y, si se desea, añadir filtros; mantener el modo automático favorece la adaptación a cada red, aunque no asegura siempre el cifrado. Ninguna alternativa elimina por completo las huellas de navegación, ni convierte el DNS en una VPN o en un control parental integral. Privacidad y compatibilidad no son propiedades absolutas del ajuste, sino resultados de la red, el proveedor y las aplicaciones que intervienen.
Ese equilibrio explica tanto su utilidad como sus tropiezos. Un móvil puede resolver nombres con más discreción y, al mismo tiempo, encontrarse con un portal wifi que no carga o con un navegador que consulta a otro servidor. La etiqueta privado no describe un Internet secreto: describe un tramo cifrado de una tarea esencial. Entender quién pregunta, quién responde y qué ocurre después de obtener la dirección permite valorar la función sin exigirle más de lo que puede ofrecer.


Para qué sirve realmente el cajón de abajo del horno (y por qué casi nadie lo usa bien)

De Lora del Río a Escocia: el ánfora de aceite que cuenta la primera globalización

El Mediterráneo se calienta y la posidonia florece como nunca: por qué es alerta y esperanza a la vez

La caja negra de los volcanes: los cristales que guardan el secreto de las erupciones

Un año después de la DANA: casi la mitad de los afectados sigue con malestar psicológico

¿Cuáles son los mejores casinos sin licencia en España en 2026?

¿Qué son los casinos fuera de España y qué licencia internacional tiene cada uno en 2026?

¿Qué son los casinos sin DNI y cuándo piden verificar tu identidad en 2026?

¿Qué son los casinos con licencia de Curazao y cómo elegir uno fiable en 2026?

¿Cuáles son los mejores casinos online europeos en 2026 y cómo elegir uno seguro desde España?

¿Qué son los casinos sin autoprohibición y es legal jugar en ellos desde España en 2026?
