Tecnología
La fecha que recuerda por qué las contraseñas aún importan
Una jornada nacida para promover claves más seguras vuelve a poner el foco en la privacidad cotidiana.

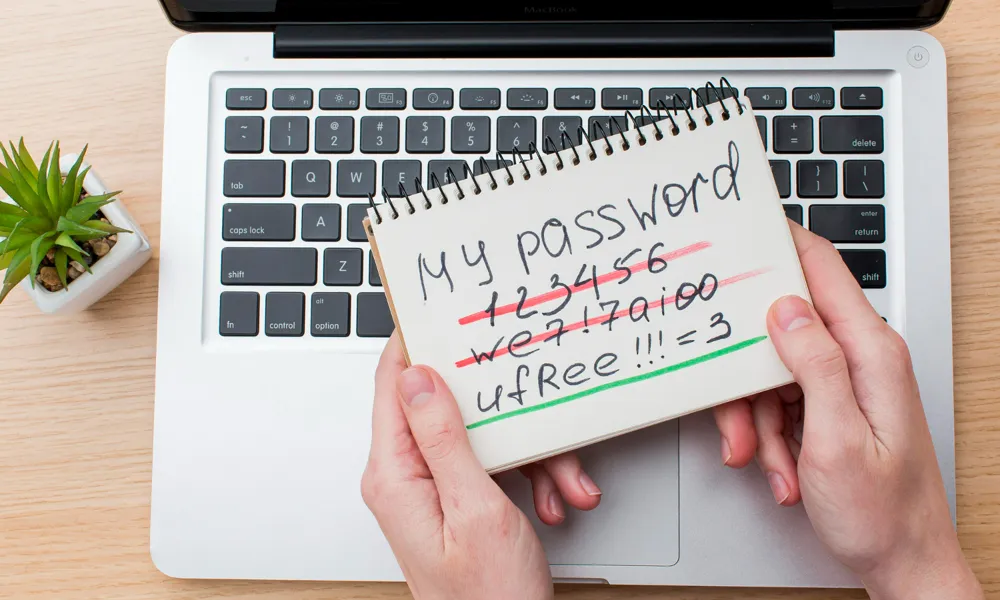
El primer jueves de mayo está dedicado a recordar una tarea cotidiana que suele pasar inadvertida hasta que algo falla: proteger el acceso a las cuentas digitales. En 2026, la jornada cayó el 7 de mayo; la próxima será el 6 de mayo de 2027. Su propósito no es celebrar una combinación de letras y números, sino llamar la atención sobre el papel que desempeña en la vida diaria: una contraseña puede abrir el correo, las redes sociales, los documentos laborales o servicios que contienen información privada.
La fecha también pone sobre la mesa una contradicción persistente. Cada vez más actividades dependen de cuentas en línea, pero muchas personas reutilizan claves o mantienen durante años las mismas credenciales. Esa costumbre convierte una filtración en un problema que puede extenderse a otros servicios. La seguridad no depende solo de que una clave parezca complicada, sino también de que sea distinta para cada cuenta y esté acompañada, cuando sea posible, por una segunda capa de protección.
Una efeméride nacida de una idea sobre seguridad
El origen se remonta a 2005, cuando el investigador en seguridad informática Mark Burnett publicó Perfect Passwords. En ese libro defendía la importancia de elegir y utilizar contraseñas con un nivel de seguridad mayor, y propuso reservar un día para difundir ese mensaje. La idea no apareció de la nada: las claves ya eran una pieza habitual de la vida digital, pero su gestión seguía siendo una tarea individual, repetida cuenta por cuenta y a menudo guiada por la comodidad.
Años después, Intel Security impulsó la celebración del primer jueves de mayo, y la fecha empezó a difundirse internacionalmente desde 2013. Su calendario móvil explica por qué no siempre cae el mismo día del mes: lo que se mantiene estable es el jueves de la primera semana de mayo. En 2026 correspondió al día 7 y en 2027 será el 6. No es una fecha oficial que cambie las reglas de internet, sino una efeméride de concienciación que utiliza un recordatorio anual para volver sobre un hábito que tiende a descuidarse.
Ese origen ayuda a entender tanto su alcance como sus límites. Una jornada temática puede hacer visible un problema y animar a revisar prácticas, pero no sustituye las medidas que deben incorporar los servicios digitales ni elimina por sí sola el fraude. La protección depende de varias partes: quienes administran las plataformas deben custodiar adecuadamente los datos y las personas usuarias necesitan evitar que una sola clave funcione como llave maestra. La responsabilidad es compartida, aunque la fecha ponga el foco, sobre todo, en las decisiones que cada persona toma al crear y reutilizar sus accesos.
Por qué una sola contraseña puede comprometer varias cuentas
Una clave funciona como una barrera de entrada, pero su eficacia depende de que no se repita de forma indiscriminada. Si una contraseña se filtra en un servicio y también se utiliza en el correo electrónico, una red social o una cuenta de compras, el problema deja de estar limitado al lugar donde se produjo la filtración. Quien obtiene una combinación válida puede probarla en otros accesos. Por eso, reutilizar la misma clave crea una conexión entre cuentas que deberían permanecer separadas.
La consecuencia no es únicamente perder el acceso a un perfil. Una cuenta de correo puede servir para recibir avisos de otros servicios o iniciar procesos de recuperación, mientras que una cuenta laboral puede dar acceso a documentos y conversaciones. Cada plataforma contiene una parte distinta de la vida digital, pero algunas están conectadas por los mecanismos de inicio de sesión y recuperación. Una contraseña repetida convierte esas conexiones en una cadena: si cae un eslabón, otros pueden quedar expuestos.
Los datos disponibles en la información de referencia apuntan a que más de la mitad de los usuarios reutiliza contraseñas en varias cuentas, mientras que otro competidor cita un 73% de personas que emplea claves similares para distintos registros. Esas cifras no describen necesariamente a la misma población ni utilizan el mismo criterio, así que no conviene presentarlas como una única medición universal. El mensaje que sí comparten es claro: la repetición de credenciales es una práctica extendida y amplía el impacto potencial de una contraseña comprometida.
Qué hace resistente a una clave y por qué importa la longitud
Una contraseña robusta debe resultar difícil de adivinar para alguien que conozca datos básicos de la persona y también resistir intentos automatizados. La longitud es uno de los factores más importantes: cada carácter añadido amplía el número de combinaciones posibles. Una clave corta basada en una palabra común puede ser más fácil de probar que una secuencia extensa y menos previsible. Por eso, alargar la contraseña suele aportar más que buscar una mezcla vistosa de símbolos.
Combinar letras mayúsculas y minúsculas, números y caracteres especiales también puede aumentar las posibilidades y dificultar los ataques basados en palabras frecuentes. Sin embargo, esa mezcla no convierte automáticamente en segura una clave breve o construida con información evidente. Un nombre, una fecha de nacimiento, un apodo o el nombre de una mascota pueden resultar fáciles de asociar con una persona, sobre todo si esos datos aparecen en perfiles públicos. Lo decisivo es evitar patrones previsibles y no confundir complejidad aparente con verdadera imprevisibilidad.
Una frase larga formada por palabras que no guarden una relación obvia puede ser más sencilla de recordar que una cadena corta repleta de signos. También es posible partir de una frase personal y utilizar un método que no revele una referencia conocida, aunque conviene evitar citas populares, letras de canciones o datos que otras personas puedan encontrar. La memoria humana favorece las historias y los patrones; los atacantes también pueden aprovechar los patrones demasiado comunes. La longitud ayuda cuando va acompañada de originalidad y no de una fórmula repetida.
La diferencia entre una clave difícil y una clave bien gestionada
Una contraseña puede ser larga y compleja, pero pierde parte de su valor si se comparte, se reutiliza o se guarda sin cuidado. En la práctica, la seguridad no consiste en diseñar una clave perfecta y olvidarse del resto: también importa dónde se emplea y quién puede llegar a conocerla. Si varias cuentas comparten la misma combinación, la fortaleza de la clave más elaborada queda limitada por el servicio menos protegido en el que se haya introducido.
Recordar una contraseña distinta para cada sitio puede resultar difícil, especialmente cuando se acumulan cuentas personales, laborales y de ocio. Esa dificultad explica por qué la reutilización parece cómoda, aunque introduce riesgos. Los gestores de contraseñas permiten almacenar claves diferentes en un espacio protegido y generar combinaciones difíciles de memorizar. No eliminan la necesidad de proteger el acceso al propio gestor, pero pueden reducir la tentación de depender de una clave única. La herramienta organiza las credenciales; no sustituye el criterio de seguridad.
También conviene distinguir entre cambiar una contraseña por calendario y cambiarla porque hay un motivo concreto. Las fuentes consultadas mencionan situaciones como detectar actividad no autorizada, acceder desde un ordenador público, compartir los datos de una cuenta o sospechar que un dispositivo ha quedado comprometido. En esos casos, revisar el acceso tiene una razón directa. Cambiar claves de forma rutinaria, sin valorar si existe un riesgo o si la nueva combinación será mejor, puede llevar a variaciones previsibles que aporten poca protección real. La prioridad es reaccionar ante una exposición y evitar repetir credenciales.
La autenticación en dos pasos añade otra barrera
Una contraseña no tiene por qué ser la única prueba para demostrar que una persona es quien dice ser. La autenticación en dos pasos, también llamada verificación en dos factores, añade una comprobación adicional al iniciar sesión. Puede consistir en un código enviado a otro dispositivo o en una confirmación realizada mediante el teléfono. Así, si alguien consigue la contraseña, todavía podría necesitar superar un segundo control. La idea central es no depender de una sola llave.
Esta capa adicional no convierte una cuenta en invulnerable ni hace irrelevante la contraseña. Su utilidad está en dificultar el acceso cuando las credenciales se han descubierto o reutilizado, aunque el nivel de protección depende del método concreto y de cómo esté configurado el servicio. No todos los sistemas ofrecen las mismas opciones, y la experiencia puede variar: en algunos casos se introduce un código; en otros, se aprueba una solicitud desde un dispositivo de confianza.
La combinación de una contraseña única y una verificación adicional resulta más sólida que confiar únicamente en una clave compartida entre varios servicios. El motivo es sencillo: son barreras diferentes y una no sustituye a la otra. Si una cuenta contiene información sensible, esa protección añadida cobra especial relevancia, aunque la decisión sobre qué medidas admite corresponde a cada plataforma. La seguridad mejora cuando se evita concentrar toda la protección en una sola contraseña, pero conviene entender la autenticación adicional como una defensa más, no como una garantía absoluta.
Qué puede y qué no puede resolver una jornada de concienciación
El recordatorio anual sirve para revisar costumbres que suelen automatizarse: usar la misma clave en varios sitios, escoger palabras relacionadas con la vida personal o ignorar los avisos de actividad desconocida. También ayuda a explicar por qué una contraseña protege mucho más que una pantalla de inicio de sesión. Detrás puede haber conversaciones privadas, datos de trabajo, documentos o información vinculada a servicios financieros y médicos. La cuenta es una puerta a datos reales, no un detalle técnico aislado.
Pero la fecha no puede corregir por sí sola los problemas de diseño de una plataforma, impedir que una empresa sufra una brecha o garantizar que una persona detecte todos los intentos de fraude. Tampoco existe una contraseña capaz de eliminar cualquier riesgo. El acceso puede verse afectado por métodos distintos al adivinado de claves, y la seguridad de un servicio depende además de cómo se almacena la información y de las defensas que aplica quien lo ofrece. Por eso, el mensaje útil no es prometer invulnerabilidad, sino reducir los puntos débiles más evitables.
La explicación habitual de que basta con añadir símbolos merece un matiz. Una combinación de caracteres puede ayudar, pero no sirve de mucho si sigue un patrón conocido, se reutiliza o contiene información pública. Del mismo modo, recordar una clave con facilidad no la hace necesariamente insegura: una frase extensa y poco previsible puede ser más práctica que una secuencia breve y difícil de retener. La medida no es cuánto cuesta memorizarla, sino lo difícil que resulta anticiparla y lo limitado que queda el daño si se expone.
La seguridad cotidiana se construye cuenta a cuenta
Las contraseñas han sobrevivido porque son una forma sencilla de controlar el acceso, no porque sean perfectas. La misma simplicidad que permite utilizarlas en casi cualquier dispositivo puede convertirlas en un punto débil cuando se repiten o se eligen con prisa. Mientras las cuentas sigan organizando buena parte de la vida digital, la gestión de credenciales continuará siendo un asunto cotidiano, repartido entre decisiones pequeñas que rara vez parecen importantes en el momento.
La efeméride de mayo nació para insistir en esa distancia entre el valor de la información protegida y la atención que se presta a sus claves. Su recorrido, desde la propuesta de Mark Burnett en 2005 hasta la difusión impulsada por Intel Security en 2013, muestra cómo una idea de seguridad individual llegó a convertirse en una cita anual. El recordatorio tiene sentido mientras ayude a cambiar hábitos concretos: usar claves diferentes, evitar datos previsibles y sumar una segunda comprobación cuando el servicio lo permita.
Al final, una contraseña robusta no es necesariamente la más extravagante ni la que exige una memoria excepcional. Es una pieza de un sistema más amplio, en el que cuentan la longitud, la singularidad de cada acceso y las defensas adicionales. Esa combinación no borra todos los riesgos, pero evita que una sola clave repetida abra demasiadas puertas. En una vida digital hecha de cuentas conectadas, proteger cada acceso por separado es una forma sencilla de limitar el alcance de un fallo.


¿Dónde golpeará más fuerte la lluvia este fin de semana en España?

¿Por qué Francia congela los salarios públicos y frena las pensiones?

¿Por qué unos robots con IA saltaron a un horno de acero fundido?

¿Cuánto vivimos? La esperanza de vida mundial regresa a los 73,3 años

¿Por qué el Supremo israelí permite competir a los partidos árabes?

¿Qué cambia con la nueva pista de China en el mar de China Meridional?

¿Por qué el GP de Baréin se corre en Malasia? Leclerc manda en Sepang

¿Por qué Telecinco firma su peor septiembre histórico al caer al 8,4%?

¿Qué busca Google con Suncatcher, su primer satélite de IA en órbita?

¿Qué preguntó Trump a Grok antes de capturar a Maduro en Venezuela?

 Actualidad
¿Qué se sabe hoy de los terremotos de Venezuela y cómo sigue el país?

 Salud
¿Por qué me duelen las piernas por dentro? Causas, síntomas y alertas

 Naturaleza
¿Dónde siguen activos los incendios en España este 28 de septiembre?

 Economía
¿Cómo funciona la nueva cuenta de Revolut al 3,51% TAE en España?

 Actualidad
¿Qué pasó con el terremoto de Colombia? Balance, víctimas y réplicas

 Actualidad
San Miguel 2026: fecha, día de la semana y santoral

 Actualidad
¿Cuánto cuesta el desfile de la Fiesta Nacional en Madrid en 2026?

 Economía
¿Cuándo llega Kaufland a España y qué ciudades tendrán compra online?

 Ocio
¿Cuándo es Halloween 2026 en España y qué día se celebra este año?

 Actualidad
Calendario laboral 2026: ¿cuántos días festivos tendrás en España?

 Salud
¿Por qué mi sudor huele mal y antes no? Causas y cuándo preocuparse

 Ocio
¿Cómo queda la Liga Endesa? Fichajes, bajas y renovaciones 2026-27