
Tecnología
¿Qué esconden las cámaras Flock? Hackers revelan qué datos guardan
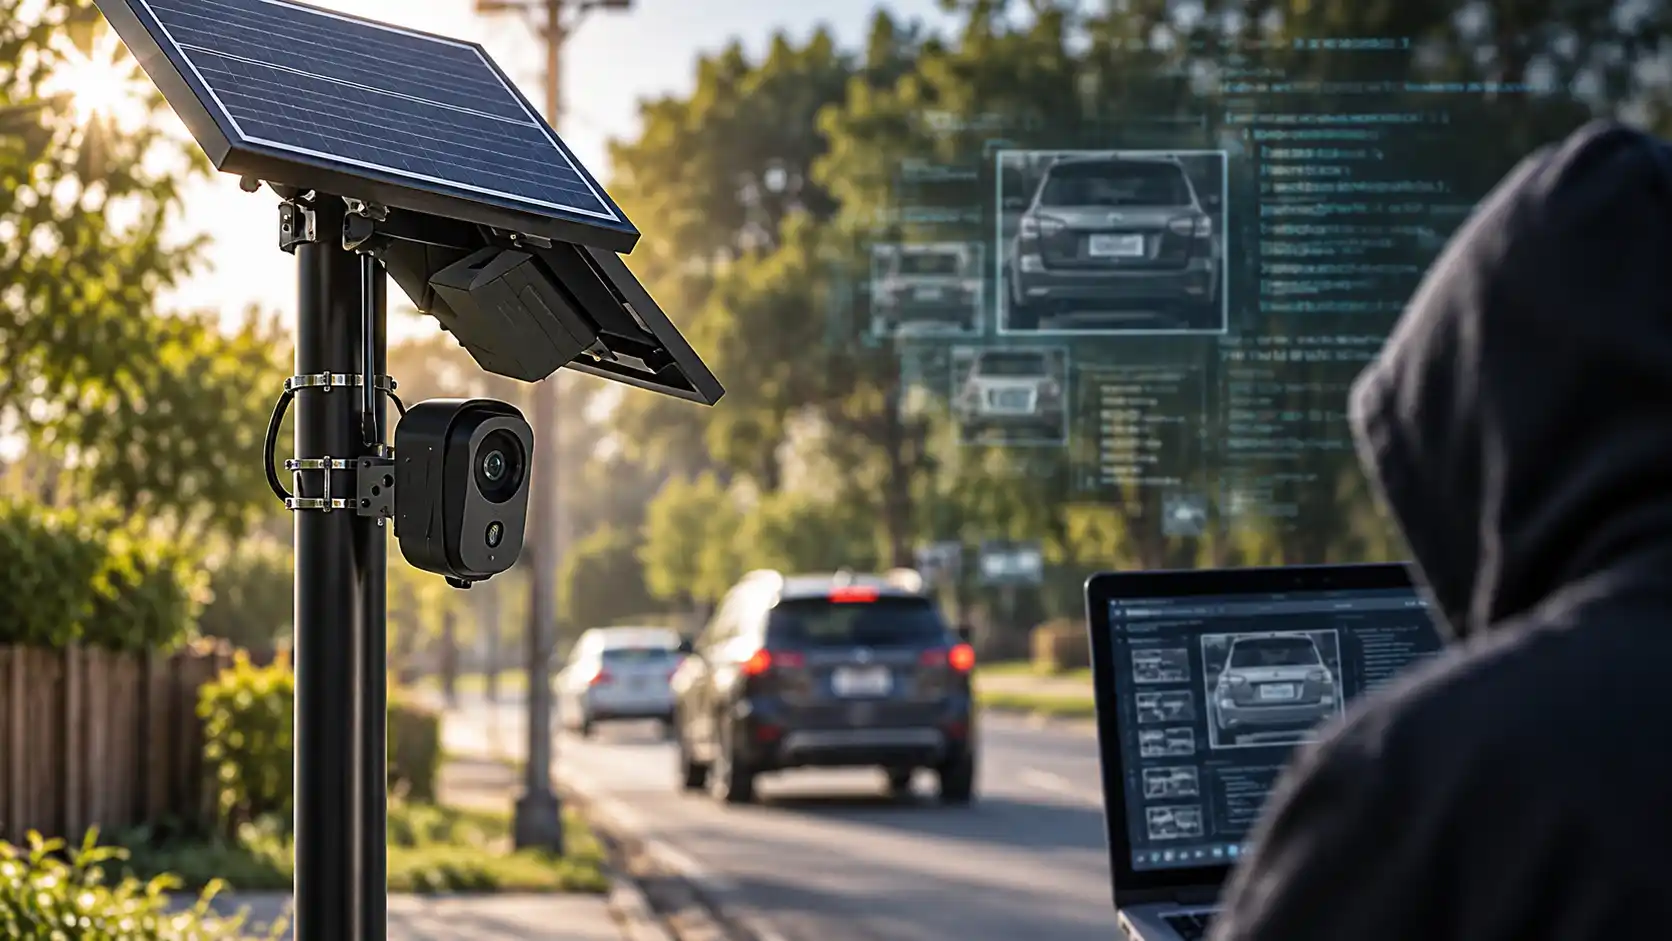
Un grupo de hackers desmontó una cámara Flock y halló 1,6 millones de imágenes, detección de personas y datos enviados a servidores remotos.

Resumen
- Una cámara Flock generó 1,6 millones de imágenes en unos 21 días
- El sistema puede detectar personas, vehículos, matrículas y bicicletas
- Gran parte del análisis se realiza después en los servidores de Flock
Un grupo de hackers ha desmontado físicamente una cámara de Flock Safety, copiado buena parte de su almacenamiento interno y obtenido archivos que permiten observar desde dentro cómo trabaja uno de los sistemas de vigilancia de matrículas más extendidos de Estados Unidos. Lo encontrado resulta bastante más complejo que una cámara que fotografía una matrícula y sigue con su vida: el dispositivo genera decenas de imágenes por cada vehículo, ejecuta programas de visión artificial capaces de detectar personas y conserva registros técnicos sobre una actividad constante en la carretera.
El análisis del aparato, realizado sobre los archivos facilitados por el colectivo stegan0gram, muestra un volumen llamativo. Durante unos 21 días de registros recuperados, la cámara fotografió alrededor de 50.200 vehículos y produjo 1,6 millones de imágenes. Un vehículo normal podía desencadenar unas 28 fotografías; en determinados casos, más de cien. Buena parte del procesamiento posterior —como la lectura de matrícula o la identificación de marca, modelo y color— parece realizarse en los servidores de Flock y no dentro de la propia cámara.
Una cámara que dispara mucho más de una fotografía
La investigación permite asomarse a una maquinaria que normalmente queda escondida dentro de una carcasa instalada a varios metros del suelo. El dispositivo utiliza un procesador comparable al de un teléfono móvil de gama media y funciona sobre Android. En su interior aparecen alrededor de 20 aplicaciones desarrolladas por Flock, encargadas de tareas como detectar movimiento, tomar fotografías, clasificar objetos, enviar información o recibir actualizaciones remotas.
Cuando algo entra en su campo de visión, el sistema no se limita a capturar una instantánea limpia de la matrícula. Realiza una rápida sucesión de imágenes con distintas exposiciones, buscando disponer de material útil tanto de la placa como del vehículo y de la escena que lo rodea. Después selecciona y recorta determinadas capturas antes de transmitirlas mediante la red móvil hacia la infraestructura de Flock.
De ahí sale ese promedio de unas 28 imágenes por paso de un vehículo. Algunos encuentros produjeron más de 100. Es una diferencia importante respecto a la idea intuitiva que puede tener el ciudadano al ver uno de estos postes al borde de una carretera: no estamos necesariamente ante una fotografía aislada, sino ante una pequeña ráfaga digital de cada movimiento considerado relevante por el software.
Los registros recuperados muestran aproximadamente 3.300 vehículos diarios durante una jornada típica, con un máximo registrado de 4.454. Esos números corresponden únicamente a la cámara analizada y a su ubicación concreta; no pueden extrapolarse sin más al conjunto de la red. También había registros antiguos que habían sido sobrescritos o ya no podían recuperarse.
Los hackers encontraron la clave de cifrado en el dispositivo
Uno de los aspectos más delicados aparece al examinar cómo estaba protegido el almacenamiento. Los miembros de stegan0gram aseguran que lograron acceder al sistema Android de la cámara y localizar varias particiones. Algunas permanecieron protegidas, pero en otra encontraron una clave de cifrado almacenada en el propio aparato que permitió desbloquear una zona con imágenes y vídeos capturados por el dispositivo.
Esto no significa que los atacantes obtuvieran absolutamente todo. Parte de los contenidos más sensibles seguía cifrada e inaccesible. Sí consiguieron, sin embargo, realizar una copia casi completa de los datos disponibles y entregar el material para su análisis independiente.
El hallazgo resulta especialmente relevante porque Flock había defendido públicamente que sus dispositivos mantienen protegida la información. La compañía explica que los datos permanecen localmente solo de manera temporal antes de enviarse a la nube y que la comunicación con sus servidores está cifrada; para la información alojada en la nube declara además cifrado AES-256 y una política predeterminada de eliminación de datos después de siete días, salvo otras obligaciones legales o acuerdos con clientes.
No es la primera vez que investigadores examinan estas cámaras. En 2025, el investigador de seguridad Jon “GainSec” Gaines había documentado vulnerabilidades que podían permitir acceso privilegiado al dispositivo tras conseguir acceso físico al hardware. Flock reconoció varios problemas, aunque sostuvo que su explotación requería manipular físicamente una cámara y disponer de conocimientos específicos sobre su funcionamiento.
La cámara también detecta personas, aunque no reconoce rostros
Quizá el descubrimiento más llamativo no esté en las matrículas. El software encontrado en el dispositivo contiene modelos de visión artificial preparados para detectar explícitamente personas, vehículos, matrículas y bicicletas. Cuando localiza a una persona dentro de una imagen puede registrar dónde se encuentra y el nivel de confianza con el que el algoritmo considera que la detección es correcta.
Los investigadores probaron esos modelos utilizando tanto fotografías de control como archivos recuperados de la propia cámara. Al analizar 27.321 vídeos cortos, el sistema detectó personas en 11 de ellos. En todos esos casos viajaban en motocicletas, algo coherente con la posición del dispositivo, situado sobre una carretera y orientado hacia el tráfico, donde apenas pasaban peatones. Los clips estudiados duraban alrededor de uno o dos segundos, tenían una resolución de 1.024 por 768 píxeles y carecían de audio.
Aquí conviene afinar, porque hay una diferencia considerable entre detectar que existe una persona y saber quién es esa persona. No se encontraron pruebas de reconocimiento facial activo en el software analizado. Había componentes relacionados con esta función incluidos de serie en Android, pero no aparecían habilitados ni utilizados por Flock. La propia compañía sostiene igualmente que sus cámaras no realizan reconocimiento facial ni identifican a quien ocupa un vehículo.
Aun así, la cámara observa más elementos que una simple matrícula, una distinción importante para comprender hasta dónde llega el hardware y qué información puede extraer antes de que los datos continúen su viaje hacia la nube.
Una bandera confundida con una matrícula
El análisis también deja algún episodio que retrata bien las limitaciones de la inteligencia artificial. El detector destinado a localizar placas interpretó en ocasiones pegatinas, marcos de concesionarios y otros gráficos como si fueran matrículas.
En uno de los vídeos, el algoritmo llegó a recortar un parche con la bandera de Estados Unidos colocado en una alforja de una motocicleta porque creyó que podía ser una placa. Una pequeña lección de humildad algorítmica: la máquina mira mucho, sí; entender perfectamente lo que está mirando ya es otro asunto.
El detalle importa porque estos sistemas no generan simplemente una fotografía destinada a ser observada por un agente. Primero clasifican, seleccionan y estructuran información de forma automática. Una detección errónea puede convertirse así en un dato procesado dentro de una infraestructura muchísimo mayor.
El verdadero poder aparece cuando los datos llegan al servidor
La cámara desmontada aclara sobre todo qué ocurre en el extremo físico de la red. Una vez enviados los archivos, la infraestructura de Flock puede convertir esas fotografías en registros consultables asociados a una hora, un lugar y determinadas características del vehículo.
El análisis del dispositivo indica que la propia cámara no parece encargarse de leer la matrícula ni de decidir la marca, el modelo o el color. Esa interpretación se realizaría posteriormente en los servidores de la compañía. Esto explica por qué comprender solo el hardware colocado junto a la carretera ofrece una imagen incompleta: la pieza importante está en la combinación entre miles de sensores y el software que cruza después sus resultados.
Esa escala lleva tiempo alimentando el debate estadounidense sobre privacidad. Investigaciones anteriores han mostrado que los registros procedentes de determinadas cámaras podían consultarse desde miles de organismos, entre ellos departamentos policiales, universidades, aeropuertos y otras entidades públicas. Flock mantiene que cada organismo controla sus datos, decide con quién los comparte y dispone de registros de auditoría sobre las búsquedas realizadas.
La diferencia entre ambas perspectivas está precisamente ahí. Para la compañía, se trata de una herramienta de investigación que permite localizar vehículos relacionados con delitos y cuyo acceso está sometido a permisos. Para organizaciones de defensa de la privacidad, la enorme cantidad de cámaras conectadas y la posibilidad de cruzar búsquedas entre jurisdicciones puede terminar creando una infraestructura capaz de reconstruir desplazamientos con una profundidad que un lector de matrículas aislado jamás tendría.
Flock responde: manipular las cámaras es ilegal
Flock ha subrayado que retirar o manipular sin autorización sus cámaras es ilegal y recuerda que mantiene un programa público para que investigadores de seguridad comuniquen vulnerabilidades directamente a la compañía. La empresa no presenta el episodio como una auditoría convencional, precisamente porque el dispositivo fue retirado físicamente de su ubicación.
El método utilizado, por tanto, forma parte inseparable de la historia. No se trató de alguien entrando remotamente desde casa en toda la red de Flock, sino de un grupo que obtuvo acceso físico a una cámara concreta y estudió su hardware y su software. Esa diferencia evita convertir el hallazgo en algo que no demuestra: no prueba que cualquiera pueda acceder remotamente a todas las cámaras Flock ni que toda su infraestructura haya quedado comprometida.
Sí revela algo bastante más tangible. El aparato almacena temporalmente una cantidad considerable de información, contiene software capaz de distinguir varios tipos de objetos y depende de una arquitectura en la que las cámaras funcionan como ojos distribuidos mientras una parte sustancial del análisis ocurre después, en servidores remotos.
Lo que una pequeña caja junto a la carretera realmente ve
El desmontaje deja una fotografía bastante menos abstracta de la vigilancia automatizada. En apenas tres semanas de registros, una sola cámara había contado decenas de miles de vehículos y generado más de 1,6 millones de imágenes. Cada coche podía activar decenas de capturas; el software detectaba no solo matrículas, sino también personas y otros objetos; después, los archivos seleccionados viajaban hacia los servidores de Flock para continuar allí el procesamiento.
No apareció una cámara secreta dedicada al reconocimiento facial ni una prueba de que todo el sistema de Flock haya sido vulnerado. Lo encontrado resulta, de algún modo, más prosaico y más interesante: una máquina que fotografía, clasifica y etiqueta, se equivoca alguna vez hasta con una bandera y alimenta una red que puede convertir una sucesión aparentemente banal de coches pasando bajo un poste en datos de movimiento consultables.
El viejo ojo de la cámara era sencillo: miraba. Este además fotografía, selecciona, etiqueta y envía. Y ahí, exactamente ahí, está la dimensión que el desmontaje ha dejado al descubierto.


Calendario de festivos 2027: qué puentes podrás hacer según tu comunidad

Qué ha revelado el escáner 3D del Santo Cáliz de Valencia

El oso pardo cantábrico supera los 400 ejemplares: por qué todavía no está salvado

Las pastillas para adelgazar llegan a España: qué son, cómo funcionan y por qué no las paga la Seguridad Social

El telescopio Swift cae a la Tierra: por qué la NASA no pudo salvar a su cazador de explosiones

¿Cuáles son los mejores casinos sin licencia en España en 2026?

¿Qué son los casinos fuera de España y qué licencia internacional tiene cada uno en 2026?

¿Qué son los casinos sin DNI y cuándo piden verificar tu identidad en 2026?

¿Qué son los casinos con licencia de Curazao y cómo elegir uno fiable en 2026?

¿Cuáles son los mejores casinos online europeos en 2026 y cómo elegir uno seguro desde España?

¿Qué son los casinos sin autoprohibición y es legal jugar en ellos desde España en 2026?
