
Actualidad
¿Puede Europa sufrir un gran apagón por un ataque a su red eléctrica?
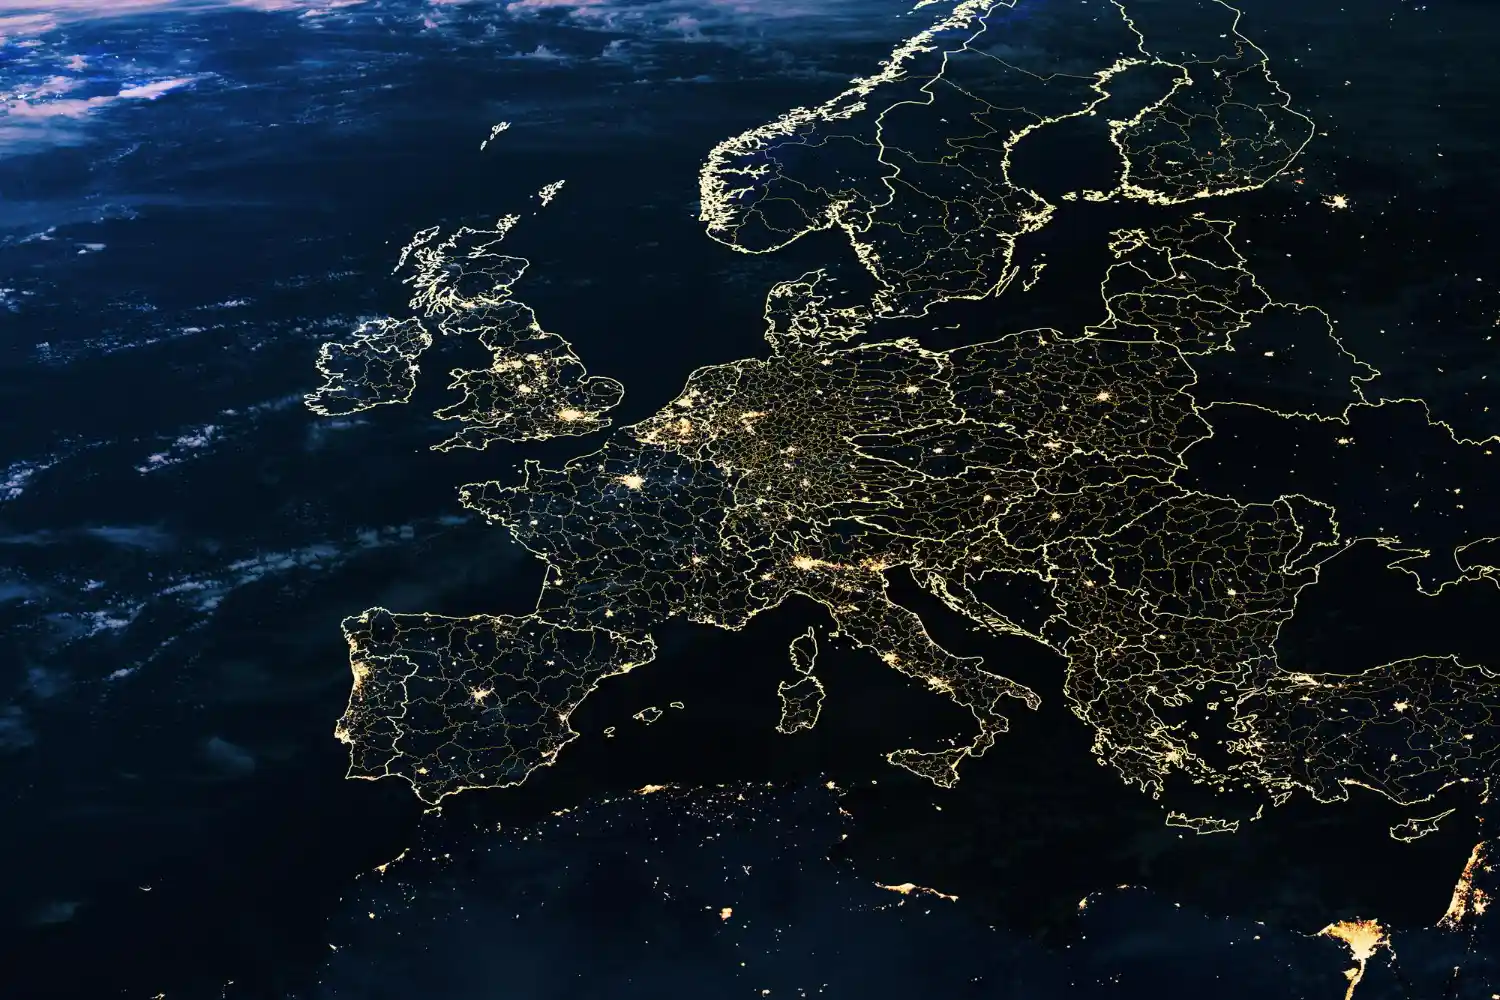
Las redes eléctricas europeas pueden sufrir ataques físicos y digitales, aunque sus defensas hacen muy difícil provocar un apagón continental.

Resumen
- Europa puede sufrir ataques físicos y digitales contra su red eléctrica
- Un sabotaje no implica por sí solo un apagón masivo o continental
- El apagón ibérico de 2025 no fue causado por un ciberataque
Sí. Europa puede sufrir un apagón provocado por un ataque deliberado contra su sistema eléctrico, mediante sabotaje físico, una intrusión informática o una combinación de ambas cosas. No significa que exista en estos momentos una amenaza concreta capaz de dejar a oscuras a toda la Unión Europea, ni que pulsar una tecla en Moscú —o en cualquier otro sitio— permita apagar el continente como una lámpara. La realidad es bastante más compleja. Y precisamente por eso preocupa.
Las advertencias han subido de tono en septiembre de 2026. Operadores eléctricos europeos reclaman una protección mayor frente a amenazas físicas, ciberataques y acciones híbridas, mientras recientes sabotajes contra infraestructuras alemanas han demostrado que instalaciones de enorme importancia pueden ser atacadas. A comienzos de septiembre, una intervención externa en una subestación cerca de Bergheim provocó la desconexión de cinco unidades de generación de lignito de RWE, con 4.200 megavatios de potencia conjunta. La estabilidad de la red y el suministro regional, eso sí, se mantuvieron.
No fue un blackout. Pero fue un aviso bastante menos teórico de lo que Europa desearía.
Europa reconoce que su red eléctrica está bajo amenaza
El sistema eléctrico europeo sigue siendo uno de los más extensos y resistentes del mundo. Está formado por más de 11 millones de kilómetros de redes y dispone de interconexiones, sistemas automáticos de protección, generación distribuida y protocolos concebidos precisamente para impedir que el fallo de una instalación arrastre a las demás.
Eso juega a favor de Europa. Su propia evolución, sin embargo, introduce nuevas puertas que vigilar.
La electricidad europea ya no viaja únicamente desde grandes centrales hacia consumidores pasivos. Hay millones de paneles solares, parques eólicos, baterías, cargadores de vehículos eléctricos, contadores inteligentes, instalaciones conectadas, centros de control digitalizados y productores que entran y salen continuamente de la red. El viejo sistema era más simple; el nuevo es mucho más flexible y limpio, pero también posee una superficie tecnológica más amplia.
ENTSO-E, la organización que agrupa a los gestores europeos de las redes de transporte eléctrico, acaba de reclamar evaluaciones de riesgo comunes, estándares mínimos para proteger activos críticos, mayor capacidad de respuesta transfronteriza, reservas y protocolos de restauración coordinados. Su diagnóstico incluye tres frentes que hasta hace poco tendían a estudiarse por separado: seguridad física, ciberseguridad y seguridad operativa del suministro.
Los distribuidores europeos están llegando a una conclusión parecida. E.DSO advertía este septiembre de que una incidencia moderna puede afectar simultáneamente a instalaciones físicas, sistemas informáticos, telecomunicaciones, tecnologías de control y recursos energéticos distribuidos.
Un transformador sigue siendo un transformador. Pero alrededor tiene cada vez más software.
Cómo podría producirse un ataque contra la electricidad
Hablar de un “ataque eléctrico” puede llevar a engaño porque no existe una categoría técnica única con ese nombre. El riesgo real tiene varias caras.
La más elemental es también la menos futurista: sabotear físicamente infraestructura. Subestaciones, líneas de alta tensión, estaciones transformadoras, cables submarinos y otros elementos estratégicos están repartidos por miles de kilómetros. Resulta materialmente imposible convertir cada torre eléctrica europea en Fort Knox.
El episodio alemán de septiembre lo ilustra bien. La Policía investigó daños deliberados tanto en instalaciones del oeste del país como en líneas de alta tensión en Brandeburgo. En el ataque próximo a Bergheim se desconectaron temporalmente 4.200 MW de generación. El sistema soportó el golpe.
Eso último importa. Dañar una infraestructura eléctrica y provocar un apagón masivo no son equivalentes.
Existe después el frente digital. Las redes modernas utilizan sistemas industriales y plataformas informáticas para supervisar generación, tensión, frecuencia, conexiones y flujos de electricidad. Atacar esas capas digitales podría interferir con determinados procesos, comunicaciones o instalaciones.
La Comisión Europea reconoce expresamente que determinados dispositivos y sistemas vinculados a las energías renovables presentan riesgos que abarcan desde el acceso no autorizado a datos operativos hasta la manipulación o interrupción de la producción eléctrica. El problema tampoco termina en el ordenador de una compañía: entra en escena toda la cadena de suministro, desde componentes electrónicos hasta software y equipos de control.
Un ciberataque no significa automáticamente un blackout
Conviene bajar aquí el volumen de la película.
La inmensa mayoría de los ataques informáticos que recibe Europa no tiene capacidad para derribar una red eléctrica nacional. ENISA analizó 4.875 incidentes registrados entre julio de 2024 y junio de 2025 y encontró una enorme presencia del hacktivismo y de los ataques de denegación de servicio. Son agresiones capaces de bloquear páginas y servicios digitales, crear ruido o generar alarma, pero solamente una pequeña proporción produjo interrupciones reales de servicios.
El salto desde tumbar una web hasta controlar una infraestructura eléctrica crítica es enorme.
Distinto sería un ataque sofisticado contra sistemas industriales, combinado quizá con sabotaje físico, desinformación o ataques simultáneos sobre comunicaciones. Ahí aparece el concepto que cada vez se escucha más en Bruselas: amenaza híbrida.
Quién podría atacar la red eléctrica europea y por qué
No existe un único adversario. Puede haber delincuentes que buscan dinero mediante ransomware, grupos hacktivistas que actúan por motivos políticos, individuos que sabotean instalaciones físicas y actores respaldados por Estados con muchos más medios técnicos.
Y luego está Rusia.
La Unión Europea acusa oficialmente a Rusia y a actores vinculados a Moscú de mantener campañas híbridas contra Estados miembros que incluyen ciberataques, sabotajes e intentos de alterar infraestructuras críticas. En julio de 2026, los Veintisiete denunciaron expresamente un ecosistema formado por servicios de inteligencia, grupos de ciberdelincuentes, hacktivistas y empresas privadas relacionadas con operaciones maliciosas rusas.
Eso no permite colocar automáticamente la bandera rusa sobre cada cable cortado o cada subestación dañada. La atribución es uno de los terrenos más delicados de la seguridad moderna.
En los recientes sabotajes de la red alemana, por ejemplo, las investigaciones comenzaron sin que las autoridades pudieran atribuir inicialmente esos actos a Rusia. Alemania se encontraba al mismo tiempo investigando otras acciones que sí relacionaba con Moscú, lo que explica el clima de preocupación, pero coincidencia temporal no equivale a autoría.
Los motivos de una acción contra la energía pueden ser muy diferentes. Provocar pérdidas económicas. Presionar políticamente. Generar miedo. Comprobar cómo responde un país ante una emergencia. Obligar a dedicar recursos a proteger miles de instalaciones. O, en una crisis internacional grave, intentar deteriorar temporalmente la capacidad económica y logística del adversario.
La electricidad es especialmente sensible porque prácticamente todo cuelga de ella: telecomunicaciones, transporte, hospitales, industria, pagos electrónicos, abastecimiento de agua. No hace falta imaginar ciudades oscuras durante semanas para entender el potencial desestabilizador de unas horas de interrupción.
El apagón de España y Portugal no fue un ciberataque
Aquí hay una frontera que conviene pintar con rotulador grueso. El gran apagón del 28 de abril de 2025 en España y Portugal no constituye una prueba de que alguien pueda apagar Europa mediante un ataque informático.
Las investigaciones oficiales no encontraron evidencias de un ciberataque como causa del incidente.
El informe definitivo del panel europeo de expertos, publicado por ENTSO-E en marzo de 2026, determinó una combinación de factores técnicos: oscilaciones, problemas en el control de tensión y potencia reactiva, diferencias en las prácticas de regulación, rápidas reducciones de generación y desconexiones sucesivas de generadores en España.
El resultado fue una elevación acelerada de la tensión y una cascada de desconexiones que acabó afectando a la España peninsular y Portugal.
El Gobierno español ya había descartado en junio de 2025 pruebas de un ciberincidente relacionado con el origen del apagón.
Aquella jornada sí enseñó algo relevante para el debate actual. Un sistema eléctrico moderno puede sufrir una perturbación extraordinariamente rápida cuando coinciden varios problemas y las protecciones empiezan a interactuar entre sí. Es decir, mostró las consecuencias de perder estabilidad, aunque la causa no fuese un ataque.
El precedente ibérico cambió la conversación
El blackout de 2025 dejó otra lección menos vistosa: la seguridad no consiste únicamente en impedir que algo falle, sino en conseguir que una red siga funcionando cuando algunas piezas fallan.
La generación renovable forma parte central del sistema europeo y no fue identificada por sí sola como “la causa” del apagón ibérico. El desafío reside en gestionar una red con tecnologías muy diferentes, producción variable, electrónica de potencia, generación convencional y millones de puntos distribuidos mientras tensión y frecuencia deben permanecer dentro de márgenes estrechos.
Por eso la industria está mirando hacia mejores sistemas de control, más información en tiempo real, coordinación entre operadores, capacidad de respaldo y protocolos rápidos de restauración.
La paradoja resulta bastante europea: mientras el continente electrifica coches, calefacción e industria para depender menos de combustibles fósiles, proteger la electricidad se vuelve todavía más importante. Cuanto más electrificada está una sociedad, más caro resulta quedarse sin corriente.
¿Podría un ataque dejar sin luz a varios países de la UE?
Técnicamente, un incidente grave podría propagarse más allá de un solo país porque las redes europeas están interconectadas. Precisamente las conexiones que permiten compartir electricidad, equilibrar producción y ayudarse durante una emergencia hacen necesario estudiar también los efectos en cascada.
Pero de ahí a imaginar un botón capaz de apagar toda la UE hay un trecho considerable.
Europa no funciona como una única central desde la que se controla todo. Existen distintas áreas eléctricas, operadores nacionales, protecciones automáticas, interconexiones y mecanismos destinados a aislar problemas antes de que se propaguen. Incluso dentro del continente hay sistemas con diferentes grados de sincronización e interconexión.
Un ataque realmente capaz de generar un blackout de gran dimensión tendría que superar varias capas de protección o coincidir con otras debilidades operativas. Y, aun entonces, el resultado dependería del punto afectado, el estado de la red en ese momento, la demanda, la generación disponible y la reacción de los sistemas de protección.
Por eso los expertos insisten menos en perseguir la fantasía de una red inexpugnable y más en la resiliencia: detectar, contener, aislar y restaurar.
La seguridad absoluta no existe. Tampoco en electricidad.
Una red más digital necesita defensas menos ingenuas
Europa se encuentra ante una contradicción incómoda. Su red eléctrica es resistente precisamente porque está muy conectada y dispone de numerosas alternativas para mover energía. Esa misma complejidad multiplica los elementos que deben protegerse.
Los acontecimientos de 2026 han acelerado la discusión. El Consejo de la UE ha condenado las campañas híbridas contra infraestructuras europeas; ENTSO-E exige estándares comunes para activos eléctricos críticos y los operadores de distribución reclaman integrar en una misma respuesta los incidentes físicos, informáticos y operativos.
Mientras tanto, los sabotajes investigados en Alemania han colocado una cifra concreta sobre la mesa: 4.200 MW pudieron desaparecer temporalmente de la red sin provocar un apagón regional. Es, al mismo tiempo, una demostración de vulnerabilidad y de resistencia.
Ese probablemente sea el dato que mejor define el riesgo actual. Sí, la electricidad europea puede ser atacada. Sí, existen actores con interés en hacerlo y algunos ataques contra infraestructuras críticas ya forman parte de las campañas híbridas que denuncia la propia Unión. Pero provocar daños no equivale a controlar el sistema, y provocar una avería no significa necesariamente provocar un blackout.
El apagón ibérico en


Los objetos más raros de Minecraft: los 20 más difíciles de conseguir

Los mejores mods de Minecraft en 2026: 18 imprescindibles

Las mejores semillas de Minecraft en 2026: Java y Bedrock

Las mejores armas de CS2: tier list completa 2026

Los mejores juegos de Roblox en 2026: 15 imprescindibles ordenados

¿Cuáles son los mejores casinos sin licencia en España en 2026?

¿Qué son los casinos fuera de España y qué licencia internacional tiene cada uno en 2026?

¿Qué son los casinos sin DNI y cuándo piden verificar tu identidad en 2026?

¿Qué son los casinos con licencia de Curazao y cómo elegir uno fiable en 2026?

¿Cuáles son los mejores casinos online europeos en 2026 y cómo elegir uno seguro desde España?

¿Qué son los casinos sin autoprohibición y es legal jugar en ellos desde España en 2026?
