Tecnología
¿Qué es el quishing y cómo reconocer una estafa con QR? Lo esencial
El peligro no está en el dibujo del QR, sino en la página a la que conduce y en lo que pide hacer después.

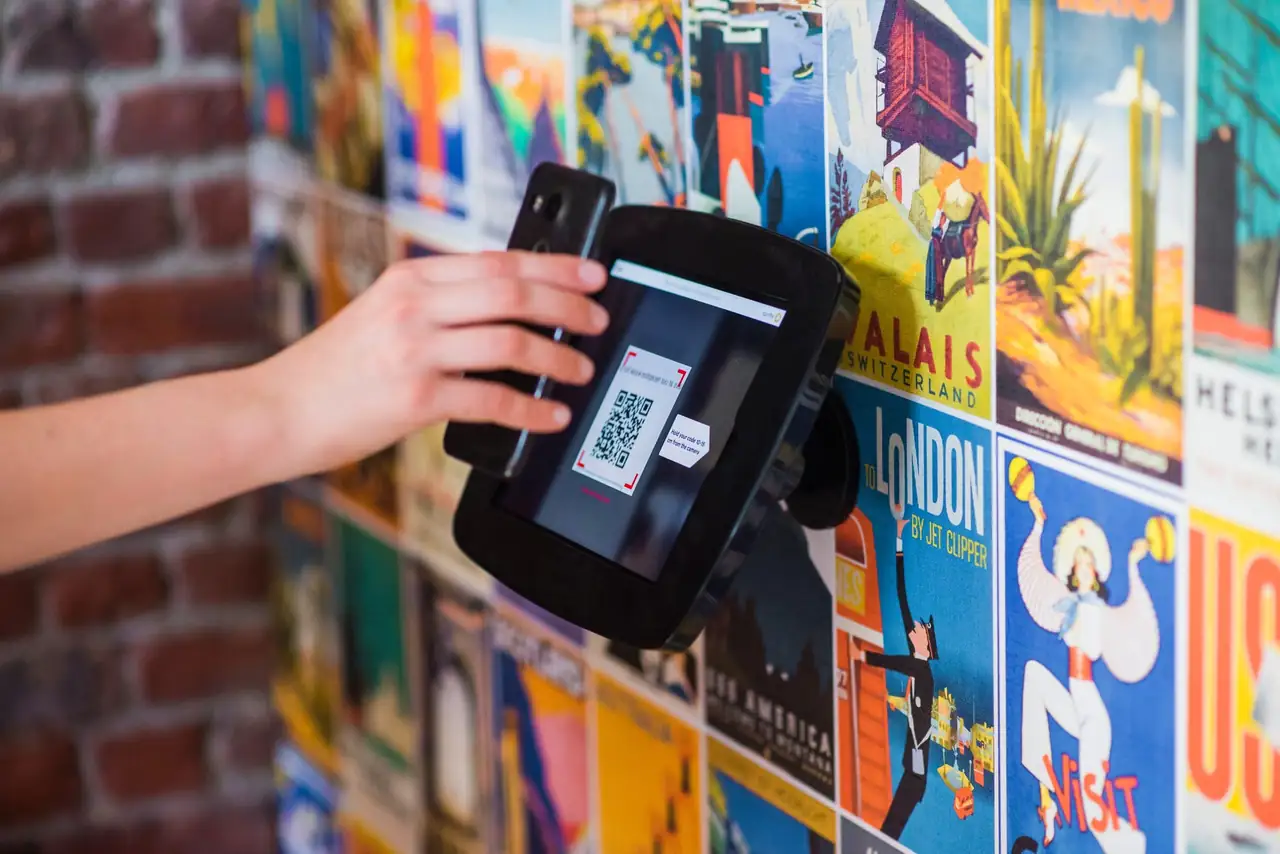
Un código QR puede llevar a la carta de un restaurante, al pago de un aparcamiento o a una página preparada para robar contraseñas. El fraude mediante códigos QR es una variante del phishing: el delincuente utiliza ese dibujo de cuadrados para conducir a una persona hasta una web falsa y convencerla de que entregue datos, pague o instale una aplicación. La trampa no depende de que el código tenga una forma especial. Depende de adónde dirige y de la historia que lo acompaña.
Escanear un QR sospechoso no equivale automáticamente a perder dinero ni a infectar el móvil. En muchos casos, el teléfono muestra primero una dirección web y hace falta abrirla; después, el daño suele exigir otra acción, como introducir una contraseña o los datos de una tarjeta. Esa distinción importa: permite reconocer el riesgo sin convertir cada código en una amenaza invisible e inevitable.
Un enlace que no se puede leer a simple vista
Un QR es una forma de guardar información en una imagen que la cámara puede interpretar. Puede contener una dirección web, datos de contacto u otra instrucción. A diferencia de un enlace escrito, su destino no resulta legible para una persona antes de escanearlo. El cuadrado impreso en una mesa no revela si apunta a la carta del local o a una página que imita la de un banco.
Esa opacidad explica el mecanismo de la estafa. El atacante crea una página que aparenta pertenecer a un servicio conocido, genera un QR que conduce a ella y coloca el código donde pueda parecer oportuno. Puede enviarlo en un correo sobre una supuesta incidencia de seguridad o pegarlo sobre el código de pago de un cartel. El QR actúa como puente entre una apariencia confiable y un destino controlado por el estafador; por sí solo no demuestra que haya fraude.
El nombre de esta modalidad combina QR y phishing. Este último término abarca los engaños diseñados para obtener información o acceso mediante la suplantación de una entidad fiable. El correo fraudulento, el SMS y la llamada telefónica utilizan canales distintos; aquí, lo característico es el uso del código como puerta de entrada. Un mensaje recibido por correo puede, por tanto, ser phishing y emplear al mismo tiempo un QR para completar el engaño.
Del cartel al móvil: dónde aparece la trampa
El ejemplo más tangible está en un aparcamiento. Una persona encuentra un código junto a las instrucciones de pago, lo escanea y llega a una web con un aspecto compatible con el entorno: muestra una tarifa, solicita la matrícula y pide una tarjeta. Si alguien ha colocado una pegatina encima del QR auténtico, el escenario físico presta credibilidad a una página falsa. El hecho de estar junto a una máquina real no garantiza que el adhesivo forme parte de ella.
En un restaurante, un código alterado puede prometer acceso a la carta y conducir a una página que exige iniciar sesión, facilitar datos personales o instalar una aplicación. Ninguna de esas peticiones se justifica por la simple consulta de un menú. La misma lógica aparece en avisos de entrega, folletos o paquetes inesperados: un contexto cotidiano disimula una solicitud que no encaja con lo que la persona pretendía hacer.
La estafa también viaja por correo electrónico. Un mensaje que aparenta proceder del trabajo puede presentar el QR como única vía para consultar una factura, confirmar una nómina o restablecer una cuenta. Al escanearlo, la sesión pasa del ordenador al teléfono, donde se abre una imitación del acceso corporativo. El cambio de pantalla rompe la continuidad de la comprobación: el usuario deja de mirar el remitente y se concentra en una página pequeña que pide sus credenciales.
Incluir el enlace dentro de una imagen también puede dificultar su detección por sistemas de correo centrados en analizar direcciones escritas, aunque no lo vuelve indetectable: algunas herramientas examinan los QR. En la calle ocurre algo distinto. Allí no hay correo que filtrar. El propio espacio público se convierte en el soporte del señuelo, desde un cartel informativo hasta una pegatina colocada sobre otra impresión.
Por qué un cuadrado parece más fiable de lo que es
El QR ha adquirido una apariencia de trámite. Se usa para entradas, cartas, pagos y otras gestiones breves; la cámara lo reconoce y ofrece una salida inmediata. Esa familiaridad ahorra tiempo, pero también favorece una asociación engañosa: que algo sea cómodo de escanear no dice nada sobre quién creó su contenido. La cámara lee la imagen; no certifica la identidad de la organización que figura en el cartel.
El atacante aprovecha además el impulso que genera cada situación. Ante un parquímetro, interesa terminar el pago; ante un aviso de entrega, saber dónde está el paquete; ante un mensaje laboral, recuperar el acceso. El engaño funciona mejor cuando la petición fraudulenta prolonga una tarea que la persona ya estaba haciendo. Por eso una web falsa no necesita ser perfecta: le basta con parecer razonable durante los segundos en que se espera resolver un problema.
Hay otro límite menos visible. Una dirección puede mostrar un nombre parecido al de una empresa y pertenecer, en realidad, a un dominio ajeno. Los acortadores y las redirecciones pueden complicar aún más su lectura. En experimentos con 1.876 participantes sobre ataques basados en QR, muy pocos identificaron el engaño. El resultado describe esas pruebas, no una probabilidad universal de caer en una estafa, pero ilustra lo difícil que es juzgar un destino oculto solo por su presentación.
La dirección web importa más que el diseño del código
Un adhesivo superpuesto, bordes levantados o un código que desentona con el resto del cartel pueden indicar manipulación. No son una prueba definitiva: hay negocios que actualizan sus QR con pegatinas, y un código fraudulento también puede aparecer en un soporte impecable. El aspecto físico aporta pistas, no una verificación. En un establecimiento, contrastar el código con el personal o con otro soporte oficial ayuda a despejar una duda que la cámara no puede resolver.
Muchos móviles muestran una vista previa de la dirección antes de abrirla. Ahí conviene mirar el dominio, no solo las palabras familiares que aparezcan en el resto del enlace. Una dirección larga puede contener el nombre de una entidad sin pertenecerle. También merece atención cualquier salto inesperado entre páginas. La URL visible después de una redirección puede ser distinta de la presentada al principio, por lo que la comprobación no termina necesariamente al tocar la primera vista previa.
La señal más reveladora suele llegar después. Una carta que exige una contraseña de correo, un aviso de reparto que solicita datos bancarios o una página de pago que pide instalar software plantean exigencias desproporcionadas para la tarea anunciada. Lo mismo ocurre con mensajes que presionan para actuar de inmediato ante una supuesta suspensión de cuenta. La incoherencia entre el motivo del escaneo y los datos solicitados pesa más que la calidad visual de la página.
Qué puede ocurrir después de escanear
La primera diferencia está entre apuntar la cámara, abrir una web y hacer lo que esa web solicita. Si el teléfono solo ha reconocido el código y muestra una dirección, normalmente aún no se ha visitado la página. Si se abre, el sitio puede recibir información habitual de navegación y mostrar contenido engañoso, pero la visita por sí sola no implica que se haya entregado una contraseña. La gravedad cambia cuando se introducen datos o se acepta una operación.
Una página falsa puede capturar credenciales y utilizarlas para intentar acceder a una cuenta. Si pide un código temporal de autenticación, el atacante podría tratar de usarlo mientras siga siendo válido. La verificación en dos pasos reduce algunos riesgos, pero un código que la persona introduce manualmente puede ser retransmitido por un sitio impostor durante un inicio de sesión en tiempo real. Es una razón para desconfiar de accesos iniciados desde enlaces inesperados, aunque parezcan incorporar medidas de seguridad.
El pago fraudulento añade otras posibilidades: un cargo por un servicio inexistente, la exposición de los datos de la tarjeta o ambos. También puede aparecer una descarga disfrazada de aplicación necesaria para continuar. En los teléfonos modernos suelen intervenir pasos adicionales, como confirmar la instalación o conceder permisos. No es correcto afirmar que cualquier QR instala malware al escanearlo; tampoco sería prudente ignorar páginas que ofrecen archivos o solicitan permisos sin una razón clara.
Las vulnerabilidades de programas desactualizados constituyen un riesgo diferente del engaño más habitual, basado en obtener la colaboración de la víctima. Mantener el sistema y el navegador al día reduce la exposición a fallos conocidos, pero no impide que una persona escriba su contraseña en una web falsa. Protección técnica y atención al contexto cumplen funciones distintas, y ninguna convierte por sí sola todos los códigos en seguros.
La respuesta cambia según lo que se haya hecho
Si solo se ha escaneado un código y aparece una dirección sospechosa, no abrirla corta la interacción. Si la web ya está cargada pero no se ha facilitado información ni instalado nada, cerrar la página evita seguir sus indicaciones. El hecho decisivo es si hubo una entrega de datos, un pago o una instalación; tratar todos los escaneos como si hubieran producido el mismo daño conduce a respuestas innecesarias o insuficientes.
Cuando se ha escrito una contraseña, la cuenta afectada debe protegerse desde la aplicación o la web oficial, no desde el enlace del QR. Cambiar esa clave y cualquier otra idéntica, revisar la actividad reciente y cerrar sesiones desconocidas limita lo que podría hacer quien la haya obtenido. Si se introdujo también un código temporal, revisar las sesiones abiertas resulta especialmente importante, porque el problema puede ir más allá de conocer la contraseña.
Si se han proporcionado datos de una tarjeta o se ha autorizado un pago, corresponde comunicarlo a la entidad emisora por sus canales habituales y revisar los movimientos. Será esa entidad la que determine las medidas adecuadas para el medio de pago. Cuando se ha instalado una aplicación inesperada, conviene dejar de utilizarla y buscar una revisión técnica del dispositivo si hay indicios de compromiso. Estas actuaciones dependen de lo sucedido; no existe un remedio único para todos los casos.
El lugar donde apareció el código también importa. Avisar al establecimiento de una posible pegatina superpuesta puede impedir nuevos escaneos. En una empresa, comunicar el correo sospechoso a su equipo de seguridad permite investigar si otros trabajadores recibieron el mismo señuelo. Conservar el mensaje y registrar la dirección observada, sin volver a interactuar con la página, puede facilitar la identificación del engaño y la gestión de una eventual reclamación.
La seguridad no depende solo de quien sostiene el móvil
La explicación habitual de estas estafas se centra en la distracción individual. Sin embargo, el diseño del entorno influye tanto como la prudencia: un cartel de pago sin otra referencia verificable obliga a confiar en su QR, y un correo que presenta el escaneo como única salida elimina alternativas sencillas. Las organizaciones también pueden reducir la ambigüedad al ofrecer canales oficiales fáciles de reconocer y vigilar los códigos que colocan en espacios públicos.
En el correo corporativo, los filtros y la formación pueden ayudar, pero tienen límites. Los bloqueos de páginas peligrosas suelen reaccionar después de detectar una dirección y pueden dejar un intervalo antes de hacerlo. La autenticación resistente a la suplantación, como las claves de acceso correctamente implementadas, dificulta ciertos robos de credenciales; aun así, proteger el inicio de sesión no sustituye el control de las sesiones activas ni la respuesta ante una cuenta comprometida.
Para el usuario, una diferencia práctica es disponer de otra ruta hacia el servicio. Un pago que puede iniciarse desde una aplicación conocida, o una incidencia de cuenta comprobable al entrar directamente en la web habitual, no obliga a confiar en una imagen de procedencia incierta. Esto no significa renunciar a los QR: significa no conceder al código más autoridad que al soporte donde aparece. Una pegatina, un correo o un folleto pueden ser útiles, pero también pueden ser falsificados.
El verdadero punto débil está entre la pantalla y el contexto
Los QR no son una tecnología maliciosa. Su virtud consiste en acortar el camino entre un objeto físico y una acción digital; su debilidad, en que ese camino puede cambiar de manos sin resultar evidente. El fraude aprovecha la confianza prestada por el lugar, la marca o la tarea pendiente y la traslada a una web que no la merece. Por eso el mismo dibujo puede ser inocuo en un soporte y peligroso si alguien lo sustituye.
El contraste más útil no es entre personas expertas e inexpertas, sino entre lo que se esperaba hacer y lo que finalmente pide la pantalla. Consultar una carta no requiere una contraseña bancaria. Confirmar un envío no justifica instalar cualquier aplicación. Y pagar por aparcar exige saber a quién se está pagando. Una pausa ante esa discrepancia interrumpe el mecanismo central del engaño, incluso cuando el cartel parece auténtico y la página está bien diseñada.
La comodidad explica por qué los códigos se han integrado en la vida diaria y por qué seguirán apareciendo en mesas, entradas y avisos. También explica el interés de los estafadores. Entre el papel impreso y el navegador hay un instante en que una persona decide si acepta un destino que todavía no conoce. Hacer visible y comprobable esa decisión, tanto en el diseño de los servicios como en su uso cotidiano, es más eficaz que tratar cada cuadrado como una amenaza o como una garantía.


¿Dónde golpeará más fuerte la lluvia este fin de semana en España?

¿Por qué Francia congela los salarios públicos y frena las pensiones?

¿Por qué unos robots con IA saltaron a un horno de acero fundido?

¿Cuánto vivimos? La esperanza de vida mundial regresa a los 73,3 años

¿Por qué el Supremo israelí permite competir a los partidos árabes?

¿Qué cambia con la nueva pista de China en el mar de China Meridional?

¿Por qué el GP de Baréin se corre en Malasia? Leclerc manda en Sepang

¿Por qué Telecinco firma su peor septiembre histórico al caer al 8,4%?

¿Qué busca Google con Suncatcher, su primer satélite de IA en órbita?

¿Qué preguntó Trump a Grok antes de capturar a Maduro en Venezuela?

 Actualidad
¿Qué se sabe hoy de los terremotos de Venezuela y cómo sigue el país?

 Salud
¿Por qué me duelen las piernas por dentro? Causas, síntomas y alertas

 Naturaleza
¿Dónde siguen activos los incendios en España este 28 de septiembre?

 Economía
¿Cómo funciona la nueva cuenta de Revolut al 3,51% TAE en España?

 Actualidad
San Miguel 2026: fecha, día de la semana y santoral

 Actualidad
¿Cuánto cuesta el desfile de la Fiesta Nacional en Madrid en 2026?

 Economía
¿Cuándo llega Kaufland a España y qué ciudades tendrán compra online?

 Actualidad
¿Qué pasó con el terremoto de Colombia? Balance, víctimas y réplicas

 Ocio
¿Cuándo es Halloween 2026 en España y qué día se celebra este año?

 Actualidad
Calendario laboral 2026: ¿cuántos días festivos tendrás en España?

 Salud
¿Por qué mi sudor huele mal y antes no? Causas y cuándo preocuparse

 Ocio
¿Cómo queda la Liga Endesa? Fichajes, bajas y renovaciones 2026-27