Tecnología
¿Por qué Bélgica veta DeepSeek en la administración?
La administración federal belga ha prohibido a sus empleados el uso de DeepSeek, el popular sistema chino de inteligencia artificial generativa, en dispositivos y redes de trabajo.

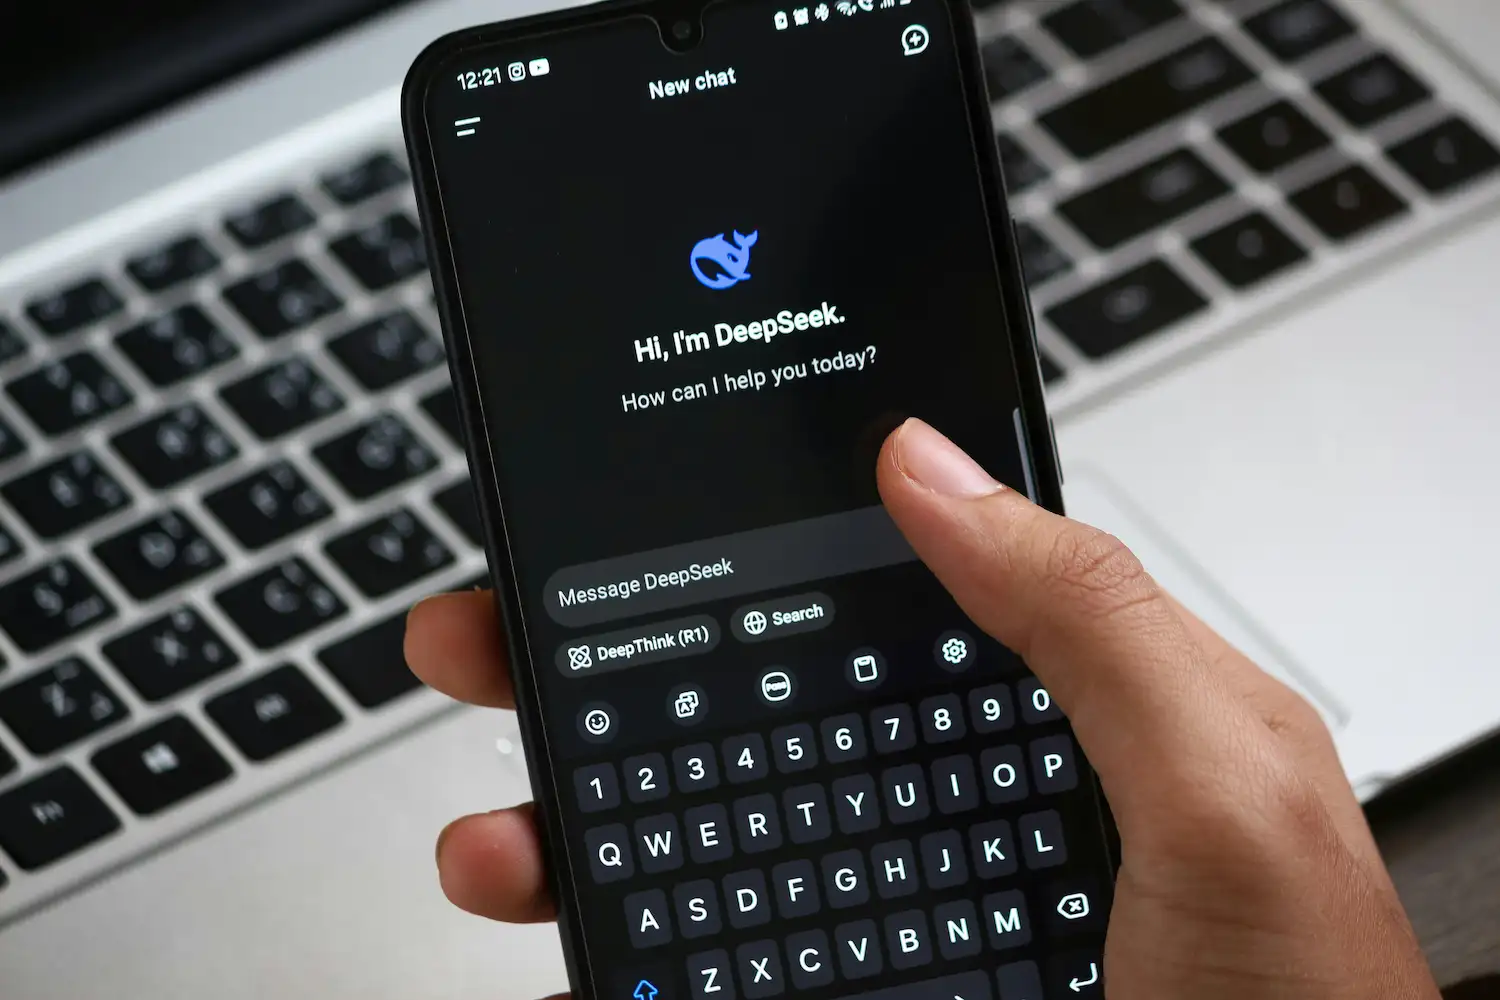
Foto: Abdelrahman Ahmed
Bélgica veta DeepSeek en la administración por riesgos de datos y seguridad. Cronología, protagonistas y cambios para España y la UE en foco.
La administración federal belga ha prohibido a sus empleados el uso de DeepSeek, el popular sistema chino de inteligencia artificial generativa, en dispositivos y redes de trabajo. La orden, de aplicación desde el 1 de diciembre de 2025, obliga a retirar cualquier app o conector de DeepSeek de móviles, tabletas y ordenadores profesionales y bloquea su instalación futura en el perímetro gubernamental. El Gobierno sustenta la decisión en un dictamen del Centro de Ciberseguridad de Bélgica (CCB) que advierte de riesgos para la protección de datos y la seguridad de la información sensible manejada por el sector público.
El veto es total en la esfera federal y tiene un alcance práctico claro: no se trata de una recomendación, sino de una prohibición. Los equipos de TI han activado listas blancas y negras de software, filtrado de dominios y controles de acceso para impedir que DeepSeek se utilice, siquiera de forma puntual, en organismos y empresas públicas. La circular que lo formaliza, firmada por Vanessa Matz, ministra de Acción y Modernización Públicas (Les Engagés), fijó un plazo previo para desinstalar cualquier rastro de la herramienta antes de la fecha de entrada en vigor. La medida, que llega tras varias semanas de preparación, responde a una premisa de fondo: cuando el dato público está en juego, la tolerancia al riesgo se reduce al mínimo.
Qué ha decidido exactamente Bélgica y a quién afecta
El texto oficial delimita el perímetro de forma taxativa. La prohibición alcanza a todos los servicios del Gobierno federal, a las agencias y administraciones públicas, a las empresas públicas federales, a las instituciones públicas administrativas, a la Fiscalía, al Ministerio de Defensa y a la Policía Federal. Cubre cualquier dispositivo “cuyo coste de suscripción, uso o compra esté total o parcialmente sufragado por el Gobierno”, lo que incluye teléfonos móviles de trabajo, portátiles corporativos, sobremesas de oficina y tabletas, sin distinción entre organismos “centrales” o “autónomos”. No se permitirá el uso de DeepSeek en redes internas, ni a través de aplicaciones móviles ni desde extensiones de navegador o conectores que enruten tráfico hacia sus servidores.
El calendario se ha manejado con una lógica de migración controlada. La circular de septiembre de 2025 dio margen a los responsables de sistemas para auditar inventarios y retirar apps. El corte definitivo se aplicó el 1 de diciembre, con bloqueo preventivo de dominios y de nuevas instalaciones. No hay excepciones por “casos de uso” ni una ventana de pruebas para unidades que investiguen IA; ese tipo de trabajos, si se autorizan, deberán hacerse en entornos aislados, con modelos que cumplan las garantías técnicas y legales exigidas por la administración. El mensaje logístico a las plantillas fue sencillo: cualquier interacción con DeepSeek desde un equipo de servicio o pagado por la administración queda prohibida.
Plazos, canales y controles técnicos del veto
Durante el periodo de transición, los equipos de seguridad pusieron en marcha tres líneas de trabajo. Primero, inventarios: localizar apps de DeepSeek instaladas en móviles y ordenadores, así como extensiones de navegador o clientes de escritorio asociados. Segundo, controles de red: bloqueo de dominios, inspección de tráfico saliente y reglas de firewall para cortar resoluciones DNS hacia endpoints de la plataforma. Tercero, gestión de identidades: deshabilitar inicios de sesión corporativos que se hubieran usado para conectar DeepSeek con servicios internos, desde repositorios documentales a intranets o buzones.
La prohibición también alcanza a integraciones vía API. El uso de claves de desarrollo para orquestar modelos de DeepSeek desde flujos corporativos, bots o scripts queda fuera de juego. Los integradores deberán sustituir esos conectores por alternativas aprobadas, ya sean servicios europeos con residencia de datos en la UE, soluciones on-premise o modelos desplegados en nubes soberanas con aislamiento y auditoría. La administración belga remarca que cualquier piloto de IA generativa requiere gobernanza previa: evaluación de impacto, contrato con cláusulas de no retención y controles de acceso por defecto.
Quién firma la orden y qué sostiene el análisis del CCB
La circular está suscrita por Vanessa Matz, titular de Acción y Modernización Públicas —cartera que agrupa digitalización, función pública, empresas públicas, gestión inmobiliaria del Estado y política científica—. Su departamento asumió la coordinación con el Centro de Ciberseguridad de Bélgica, un órgano técnico que puso el acento en dos vectores: protección de datos e incertidumbre jurídica. ¿Por qué? DeepSeek, como cualquier plataforma de IA generativa de propósito general, opera con prompts, archivos subidos por el usuario y metadatos de uso. En un entorno doméstico, el riesgo es limitado y depende de la prudencia individual. En un despacho público, el problema escala: esos prompts contienen nombres propios, referencias a expedientes, cronogramas, datos de terceros y, a veces, documentos no publicados que por su contexto revelan información sensible.
El CCB pondera además la dimensión legal. DeepSeek es desarrollado por una empresa con sede en China. La aplicación potencial de normativas de seguridad e inteligencia con efecto extraterritorial, junto a dudas sobre retención, anonimización y entrenamiento con datos de usuarios, dibuja un terreno donde la administración belga prefiere no asumir exposición. El dictamen no dramatiza; opta por la prudencia: en ausencia de garantías materiales y contractuales verificables —ubicación del procesamiento, aislamiento por cliente, logs auditables, auditorías externas—, el uso en la administración se considera inaceptable.
La defensa de la medida se resume en una idea: en 2025, los datos valen más por su contexto que por su contenido crudo. Y el contexto de un ministerio, una fiscalía o unas fuerzas armadas no puede circular por un sistema tercero que no ofrezca un control soberano del ciclo completo.
Cómo encaja el veto con el marco europeo de IA y privacidad
Bélgica actúa en un ecosistema regulatorio que ha ganado músculo. La Ley de Inteligencia Artificial de la UE (AI Act) entró en vigor el 1 de agosto de 2024 e incorporó sus primeras obligaciones a partir del 2 de febrero de 2025 —prohibiciones de prácticas de riesgo inaceptable y refuerzo de alfabetización—. Desde el 2 de agosto de 2025 ya rigen reglas para modelos de uso general (GPAI) y estructuras de gobernanza, con un despliegue pleno previsto para 2026. Este marco no veta, por sí solo, a una herramienta concreta; sí establece exigencias de transparencia, seguridad y gestión de riesgos que condicionan la contratación pública y la evaluación de proveedores.
En paralelo, las autoridades de protección de datos europeas han incrementado la coordinación sobre chatbots y modelos de lenguaje. El EDPB —el supervisor europeo— amplió su grupo de trabajo inicial sobre ChatGPT para incluir a DeepSeek, facilitando respuestas conjuntas cuando hay riesgos urgentes. Además, varias autoridades nacionales han abierto investigaciones sobre tratamiento de datos y prácticas de transparencia de la plataforma. En este contexto, la decisión belga es coherente: al no poder garantizar hoy un uso compatible con RGPD y con la seguridad esperada en el sector público, se impone una moratoria de facto en la administración federal.
La traducción práctica es sencilla. Cualquier proveedor que pretenda trabajar con el Estado belga con soluciones de IA generativa deberá presentar garantías reforzadas: tratamiento dentro del Espacio Económico Europeo, mecanismos de no-aprendizaje por defecto, cifrado extremo a extremo, auditorías independientes, controles de acceso granular, opciones on-premise o en nubes con certificaciones reconocidas y cláusulas contractuales que permitan verificaciones in situ. Sin ese paquete, el umbral regulatorio europeo y la arquitectura belga de ciberseguridad cierran la puerta.
El mapa internacional: países y agencias que ya tomaron medidas
La prohibición belga no es un caso aislado. Taiwán decretó a comienzos de febrero de 2025 la prohibición del uso de DeepSeek en ministerios y agencias por motivos de seguridad nacional, tras una fase previa de recomendaciones y avisos de su Ministerio de Asuntos Digitales. Australia siguió el mismo mes con una directiva federal que ordenó eliminar la aplicación de todos los dispositivos gubernamentales y bloqueó su instalación futura. En Chequia, la autoridad nacional de ciberseguridad (NÚKIB) emitió en julio de 2025 un aviso formal contra determinados productos y servicios de DeepSeek y el Gobierno acabó aprobando un veto en la administración del Estado por amenazas a la seguridad y riesgo de acceso no autorizado a datos.
El historial europeo añade otra pieza: a lo largo de 2025, varias autoridades —Italia la más visible— adoptaron medidas cautelares o bloqueos temporales por dudas sobre transparencia y base legal del tratamiento de datos. La consecuencia de esta geopolítica del dato es tangible: un número creciente de administraciones restringe el uso de herramientas de IA con gobernanza opaca o con posibles obligaciones legales hacia terceros Estados que no puedan ser neutralizadas por contratos y controles técnicos.
En paralelo, algunos organismos internacionales y agencias sectoriales han publicado guías de uso seguro de IA generativa en el sector público: no introducir información clasificada o confidencial en prompts; emplear instancias dedicadas separadas del servicio comercial abierto al público; activar no-retención y no-entrenamiento por defecto; y registrar trazabilidad de consultas en sistemas internos. Bélgica, con su veto específico a DeepSeek, se ubica en la franja más restrictiva, pero alineada con ese consenso mínimo de cautela.
Impacto inmediato: qué cambia en la práctica para el personal y los proveedores
En la oficina el cambio se nota en gestos cotidianos. La app desaparece del móvil de servicio. Las extensiones de navegador que llamaban al modelo han sido desactivadas. La red corporativa ya no resuelve los dominios de la plataforma. Si alguien intenta abrir un enlace a DeepSeek, el proxy interno lo bloquea. Y si, por despiste, un empleado conecta su teléfono personal a la Wi-Fi del ministerio para consultar un prompt, el sistema también lo deniega. Las condiciones de uso han sido actualizadas: el envío de información de trabajo a asistentes de IA no autorizados se tipifica como incumplimiento.
Para los proveedores que operan con el sector público, el movimiento exige una revisión de cadenas de suministro. Si una consultora ha integrado DeepSeek en un flujo de tramitación documental o en un motor de resumen de informes, deberá sustituir esa pieza por otra con garantías equivalentes o superiores, preferiblemente europea o con residencia de datos en la UE. En concursos y contratos se verá reflejado: se pedirán certificados, localización del procesamiento, diagramas de arquitectura, política de logs, planes de borrado, cláusulas de auditoría y, cada vez más, evaluaciones de impacto publicables.
La comunicación interna es otra pata clave. Recursos Humanos y las unidades de cumplimiento están difundiendo guías de buenas prácticas para IA: qué se puede automatizar, qué no, cómo anonimizar, cuándo consultar al DPO, a quién pedir una excepción (si existiera), cómo crear zonas de pruebas cerradas, y cómo etiquetar la información que nunca debe salir del perímetro. No basta con prohibir; hay que enseñar alternativas y establecer canales seguros para la innovación.
Efectos colaterales en proyectos y contratos en curso
Los proyectos en marcha con dependencia directa de DeepSeek han pasado por una revisión acelerada. En algunos casos se ha optado por un congelamiento temporal; en otros, por una migración a modelos equivalentes. Los contratos marco incluyen ahora anexos con cláusulas de sustitución de proveedores de IA si se detecta un riesgo sobrevenido o si una autoridad competente lo califica como “herramienta no autorizada” en el sector público. Se ha vuelto habitual la figura del “gemelo seguro”: una instancia separada, con no-retención, que se activa solo para datos sintéticos o contenidos ya públicos.
España y la UE: efectos de arrastre y margen de maniobra
La decisión belga no obliga a España, pero sí marca un precedente operativo que otros Estados están observando. El RGPD y la Directiva NIS2 ya fijan obligaciones claras para entidades públicas y operadores esenciales, y el calendario del AI Act empuja a sistematizar la gobernanza de la IA. En las administraciones españolas —Estado, comunidades autónomas, ayuntamientos— la conversación se divide en tres planos: política de software permitido, normas de tratamiento y alternativas seguras para tareas de productividad.
En el primer plano, la lista de herramientas autorizadas en equipos oficiales tiende a estrecharse. En el segundo, los delegados de protección de datos están formalizando listas rojas de información que nunca puede introducirse en asistentes generalistas: datos fiscales, sanitarios, policiales, judiciales o material sensible de concursos públicos antes de su publicación. En el tercero, se están explorando modelos alojados en Europa, con aislamiento de datos por cliente, y servicios gestionados en nubes con certificaciones severas. La experiencia belga enseña que, si no hay reglas, el uso aparece por la puerta de atrás: alguien instala una app para “resumir” un informe, alguien copia un borrador en un prompt. El riesgo entra por ahí.
La coordinación europea también juega. La expansión del grupo de trabajo del EDPB a DeepSeek y los plazos del AI Act —prohibiciones desde febrero de 2025, obligaciones para GPAI desde agosto de 2025 y despliegue completo en 2026— crean un entorno donde los contratos públicos exigirán mayores garantías. Cualquier plataforma que no pueda documentar dónde procesa, qué retiene y bajo qué ley aplicable opera, tendrá difícil un encaje en el sector público. Bélgica, con su veto, no cierra la puerta a la IA generativa; la abre, pero con condiciones.
Lo que cambia en el mercado de la IA y las alternativas sobre la mesa
El veto belga mueve fichas en la competencia entre proveedores de IA. Para optar a proyectos públicos en Europa, los fabricantes de modelos —de EE UU, de la propia UE o de terceros países— están poniendo sobre la mesa paquetes de soberanía: despliegues en centros de datos locales, opciones de no-learning por defecto, certificados de seguridad, auditorías de terceros, mecanismos de cifrado robusto, paneles de trazabilidad de prompts y, cada vez más, modalidades on-premise o en nubes calificadas para entornos sensibles. La conversación ya no va solo de calidad del modelo; va de arquitectura y contrato.
Para DeepSeek, el reto es doble. Por un lado, seguir creciendo en mercados donde el precio y el rendimiento son argumentos fuertes. Por otro, demostrar con hechos —compromisos legales y técnicos— que los temores no aplican a su propuesta en entornos críticos. El historial de vetos y advertencias en 2025 complica la tarea, pero no la hace imposible si existieran versiones dedicadas con residencia de datos en Europa, borrado verificable y auditorías a la altura de los estándares del sector público europeo. De momento, Bélgica no ve esas garantías suficientemente claras para su administración.
Para los usuarios particulares, la medida no implica un bloqueo general: no hay prohibición de usar DeepSeek en el ámbito privado. Aun así, de la decisión se desprende una moraleja operativa: ser prudentes con lo que se sube a cualquier asistente de IA —esta u otra— y entender que, incluso en servicios que prometen no entrenar con tus datos, se generan registros técnicos (IPs, identificadores de dispositivo, metadatos de acceso) que pueden perfilar hábitos y contexto.
España, servicios críticos y prioridades realistas
En sectores críticos —salud, energía, seguridad— que interactúan con la administración, el efecto de arrastre será rápido. Los pliegos empezarán a pedir verificabilidad: dónde se aloja cada componente, cómo se aislan los datos por cliente, qué opciones hay de desconexión inmediata si salta una alerta. Las empresas públicas y concesionarias deberán mapear dependencias de IA, revisar contratos y, cuando proceda, reemplazar conectores o modelos. La buena noticia es que el mercado ya ofrece opciones de IA generativa con residencia de datos en la UE, despliegues dedicados y mecanismos de no retención por defecto. No todas empatan el rendimiento de los servicios abiertos al público, pero el trade-off seguridad/funcionalidad se está acortando.
Un movimiento que marca el tono en Europa
Bélgica ha trazado una línea roja con nombre y apellidos: DeepSeek no cabe, por ahora, en su administración. La decisión, ejecutada desde el 1 de diciembre de 2025 y firmada por Vanessa Matz tras el análisis del Centro de Ciberseguridad de Bélgica, coloca la seguridad del dato público por encima de cualquier ganancia de productividad que prometa un asistente generalista. Encaja con una tendencia internacional —Taiwán, Australia, Chequia— y con la arquitectura normativa europea, que mide la IA por su riesgo y por su gobernanza, no por su etiqueta.
Lo inmediato es operativo: desinstalar, bloquear, formar, ofrecer alternativas seguras. Lo estratégico es más amplio: aprender a integrar IA en la administración con reglas claras, contratos exigentes y controles verificables. Queda espacio para el matiz y para que el mapa cambie si llegan garantías sólidas; no hay una condena eterna a la tecnología. Hay una exigencia: si una herramienta quiere entrar en el corazón del Estado, debe demostrar —con pruebas, no con promesas— que no expone ni arrastra el dato público fuera de su perímetro. Ese es el mensaje que, desde Bruselas, ha salido nítido. Y a partir de ahora, será el listón con el que muchos medirán las próximas decisiones.


¿Dónde golpeará más fuerte la lluvia este fin de semana en España?

¿Por qué Francia congela los salarios públicos y frena las pensiones?

¿Por qué unos robots con IA saltaron a un horno de acero fundido?

¿Cuánto vivimos? La esperanza de vida mundial regresa a los 73,3 años

¿Por qué el Supremo israelí permite competir a los partidos árabes?

¿Qué cambia con la nueva pista de China en el mar de China Meridional?

¿Por qué el GP de Baréin se corre en Malasia? Leclerc manda en Sepang

¿Por qué Telecinco firma su peor septiembre histórico al caer al 8,4%?

¿Qué busca Google con Suncatcher, su primer satélite de IA en órbita?

¿Qué preguntó Trump a Grok antes de capturar a Maduro en Venezuela?

 Actualidad
¿Qué se sabe hoy de los terremotos de Venezuela y cómo sigue el país?

 Salud
¿Por qué me duelen las piernas por dentro? Causas, síntomas y alertas

 Naturaleza
¿Dónde siguen activos los incendios en España este 28 de septiembre?

 Economía
¿Cómo funciona la nueva cuenta de Revolut al 3,51% TAE en España?

 Actualidad
San Miguel 2026: fecha, día de la semana y santoral

 Actualidad
¿Cuánto cuesta el desfile de la Fiesta Nacional en Madrid en 2026?

 Economía
¿Cuándo llega Kaufland a España y qué ciudades tendrán compra online?

 Actualidad
¿Qué pasó con el terremoto de Colombia? Balance, víctimas y réplicas

 Ocio
¿Cuándo es Halloween 2026 en España y qué día se celebra este año?

 Actualidad
Calendario laboral 2026: ¿cuántos días festivos tendrás en España?

 Salud
¿Por qué mi sudor huele mal y antes no? Causas y cuándo preocuparse

 Ocio
¿Cómo queda la Liga Endesa? Fichajes, bajas y renovaciones 2026-27